AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
Bảo mật tích hợp MCP trong ElevenAgents

Mua gói Thành viên QuanTriMang Pro để trải nghiệm website không quảng cáo và sử dụng các tiện ích AI trên QuanTriMang.
Các mẹo để tích hợp an toàn những Model Context Protocol (MCP) server của bên thứ ba với các agent đàm thoại ElevenLabs của bạn.
Trách nhiệm của người dùng:
Bạn chịu trách nhiệm về tính bảo mật, sự tuân thủ và hành vi của bất kỳ MCP (Model Context Protocol) server bên thứ ba nào mà bạn tích hợp với các agent đàm thoại trên ElevenLabs. ElevenLabs cung cấp nền tảng để thực hiện tích hợp, nhưng không quản lý, xác nhận hay đảm bảo an toàn cho các MCP server bên ngoài.
Tổng quan
Việc tích hợp các máy chủ bên ngoài thông qua Model Context Protocol (MCP) có thể nâng cao đáng kể khả năng cho những agent đàm thoại trên ElevenLabs của bạn. Tuy nhiên, điều này đồng nghĩa với việc kết nối với các hệ thống nằm ngoài sự kiểm soát trực tiếp của ElevenLabs, từ đó đặt ra những vấn đề quan trọng về bảo mật. Với tư cách là người dùng, bạn chịu trách nhiệm về tính bảo mật và độ tin cậy của bất kỳ MCP server bên thứ ba nào mà bạn chọn tích hợp.
Hướng dẫn này phác thảo các biện pháp bảo mật chính cần cân nhắc khi sử dụng tích hợp MCP server trong ElevenLabs.
Các biện pháp kiểm soát phê duyệt công cụ
ElevenLabs cung cấp các biện pháp kiểm soát bảo mật tích hợp thông qua những chế độ phê duyệt công cụ, giúp bạn quản lý rủi ro bảo mật liên quan đến việc sử dụng các công cụ MCP. Những biện pháp này cho phép bạn cân bằng giữa chức năng và tính bảo mật tùy theo nhu cầu cụ thể của mình.
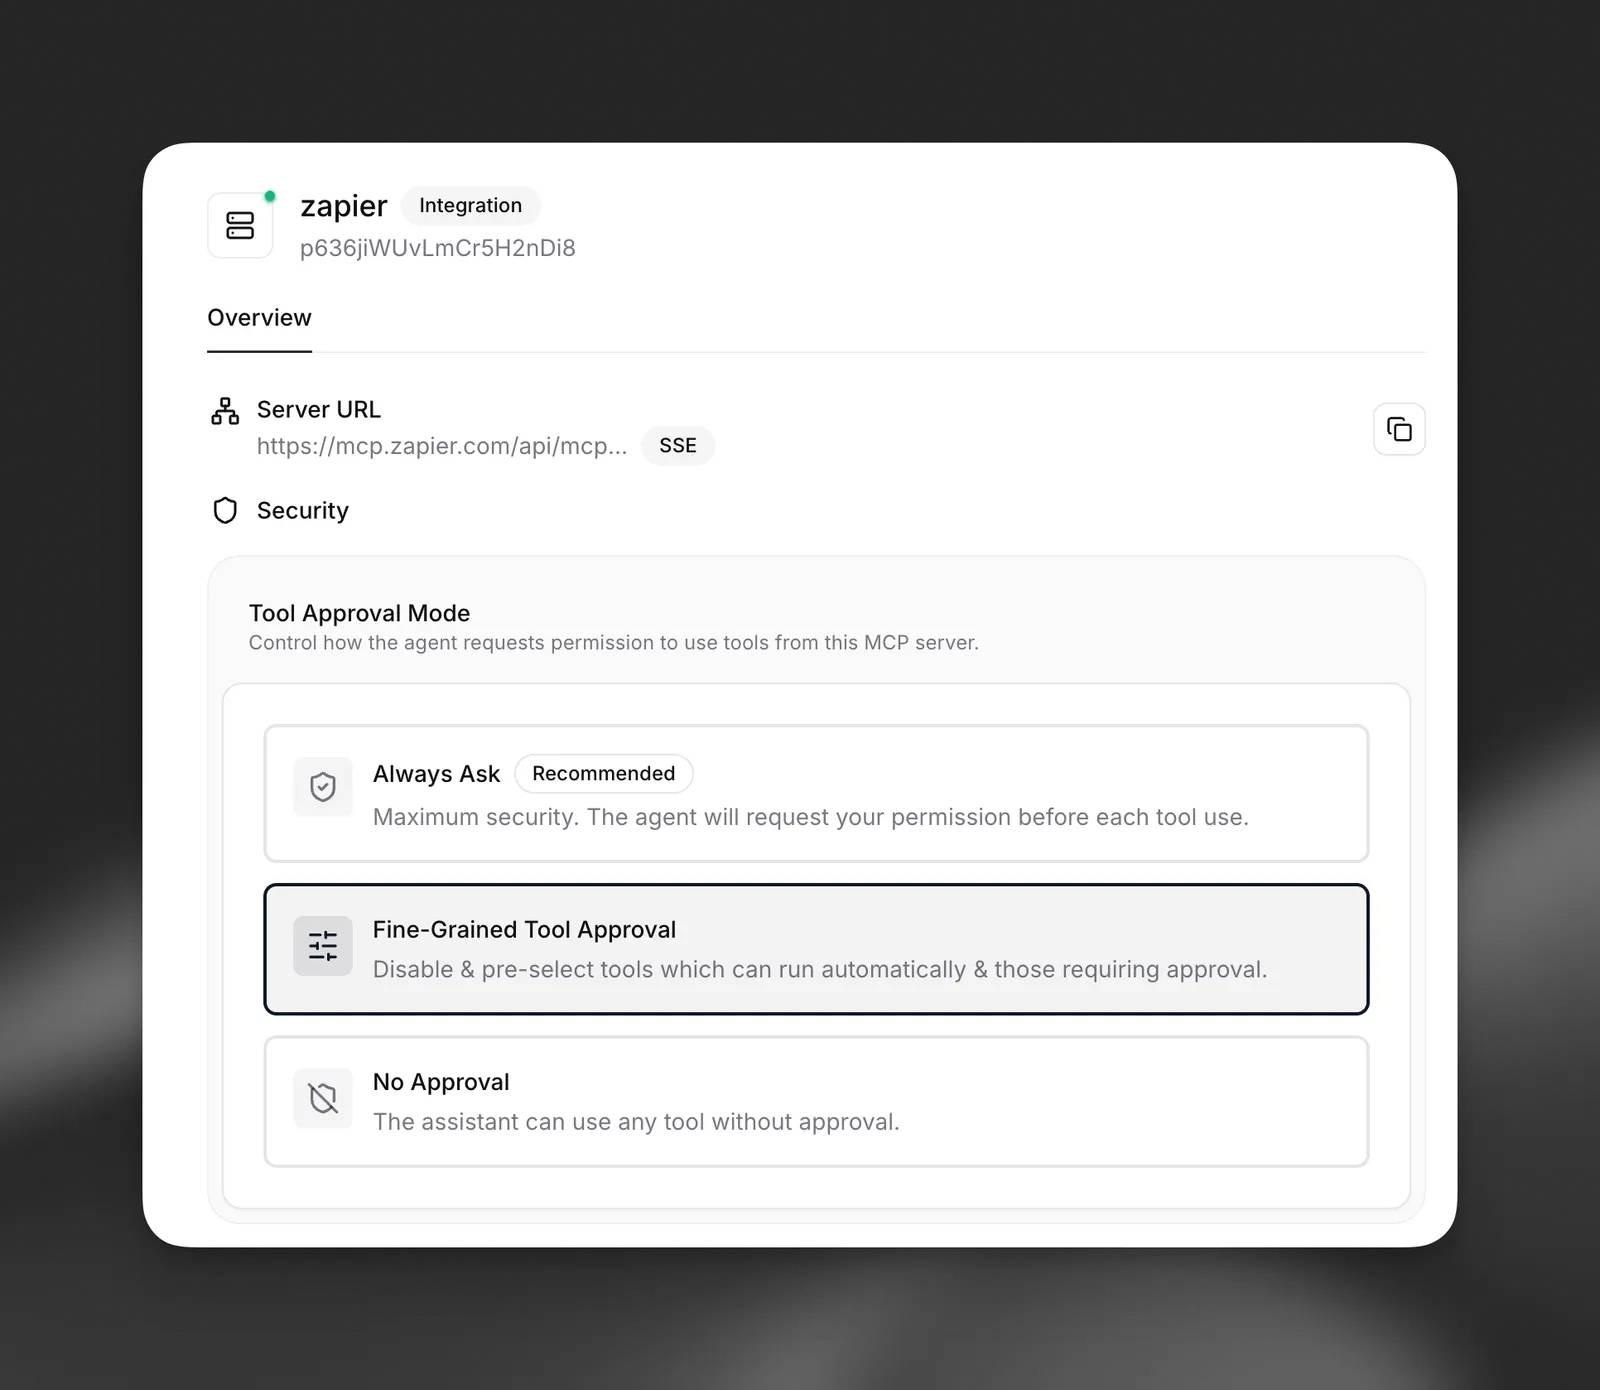
Các tùy chọn chế độ phê duyệt
- Always Ask (Recommended): Mang lại mức độ bảo mật cao nhất bằng cách yêu cầu phê duyệt rõ ràng cho mỗi lần thực thi công cụ. Chế độ này đảm bảo bạn duy trì toàn quyền kiểm soát đối với mọi hoạt động sử dụng công cụ MCP.
- Fine-Grained Tool Approval: Cho phép bạn thiết lập các yêu cầu phê duyệt cho từng công cụ cụ thể; nhờ đó, những công cụ đáng tin cậy có thể tự động thực thi, trong khi các thao tác nhạy cảm sẽ yêu cầu phê duyệt.
- No Approval: Cho phép sử dụng công cụ không hạn chế mà không cần thông báo phê duyệt. Chỉ nên sử dụng chế độ này với các MCP server đã được kiểm tra kỹ lưỡng và có độ tin cậy cao.
Các biện pháp kiểm soát bảo mật chi tiết
Chế độ Fine-Grained Tool Approval cung cấp cấu hình bảo mật linh hoạt nhất, cho phép bạn phân loại từng công cụ dựa trên mức độ rủi ro của chúng:
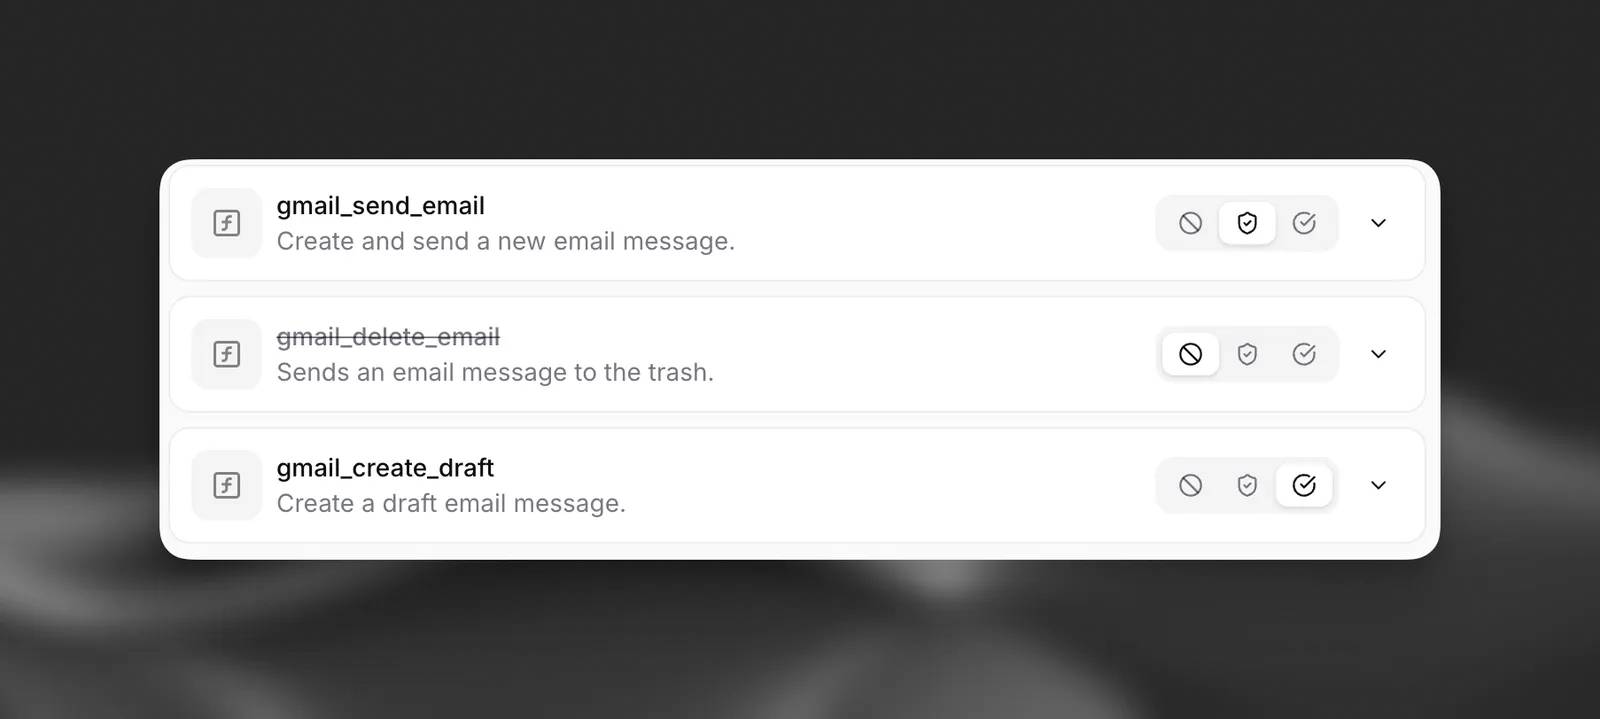
- Công cụ tự động phê duyệt: Phù hợp cho các thao tác chỉ đọc (read-only) có rủi ro thấp hoặc các công cụ mà bạn hoàn toàn tin tưởng.
- Công cụ yêu cầu phê duyệt: Dành cho các công cụ có khả năng sửa đổi dữ liệu, truy cập thông tin nhạy cảm hoặc thực hiện các thao tác tiềm ẩn rủi ro.
- Công cụ bị vô hiệu hóa: Chặn hoàn toàn các công cụ không cần thiết hoặc gây ra rủi ro bảo mật.
Ngay cả khi đã áp dụng những biện pháp kiểm soát phê duyệt, bạn vẫn cần đánh giá kỹ lưỡng độ tin cậy của các MCP server và hiểu rõ những gì mỗi công cụ có thể truy cập hoặc sửa đổi trước khi thực hiện tích hợp.
Lời khuyên về bảo mật
1. Kiểm tra kỹ các MCP server của bạn
- Nguồn tin cậy: Chỉ tích hợp các MCP server từ những nguồn mà bạn tin tưởng và đã xác minh. Hãy tìm hiểu xem ai là đơn vị vận hành máy chủ và đánh giá mức độ bảo mật của họ.
- Hiểu rõ các tính năng: Trước khi tích hợp, hãy xem xét kỹ lưỡng các công cụ và tài nguyên dữ liệu mà MCP server cung cấp. Cần nắm rõ các thao tác mà những công cụ này có thể thực hiện (ví dụ: truy cập file, gọi các API bên ngoài, sửa đổi dữ liệu). Các chú thích
destructiveHint(cảnh báo thao tác phá hủy) vàreadOnlyHint(cảnh báo chỉ đọc) trong MCP có thể cung cấp thông tin tham khảo, nhưng không nên chỉ dựa vào đó để đưa ra các quyết định về bảo mật. - Đánh giá bảo mật máy chủ: Nếu có thể, hãy xem xét các quy trình bảo mật của đơn vị cung cấp MCP server. Đối với các MCP server do chính bạn phát triển, hãy đảm bảo tuân thủ những phương pháp bảo mật máy chủ tiêu chuẩn cũng như các hướng dẫn bảo mật dành riêng cho MCP.
2. Chia sẻ dữ liệu và quyền riêng tư
- Luồng dữ liệu: Cần lưu ý rằng khi agent của bạn sử dụng một MCP server được tích hợp, dữ liệu từ cuộc hội thoại (có thể bao gồm cả thông tin đầu vào từ người dùng) sẽ được gửi đến máy chủ bên ngoài đó.
- Thông tin nhạy cảm: Hãy thận trọng khi cho phép các agent gửi thông tin nhận dạng cá nhân (PII) hoặc các dữ liệu nhạy cảm khác đến MCP server. Đảm bảo rằng máy chủ đó xử lý dữ liệu một cách an toàn và tuân thủ các quy định về quyền riêng tư có liên quan.
- Giới hạn mục đích sử dụng: Hãy cấu hình các agent và câu lệnh (prompt) của bạn sao cho chỉ chia sẻ những thông tin thực sự cần thiết để các công cụ trên MCP server hoàn thành nhiệm vụ của chúng.
3. Bảo mật thông tin xác thực và kết nối
- Lưu trữ an toàn: Nếu MCP server yêu cầu API key hoặc các thông tin bảo mật khác để xác thực, hãy sử dụng những tính năng quản lý thông tin bảo mật có sẵn trên nền tảng ElevenLabs để lưu trữ chúng một cách an toàn. Tránh việc hardcode các thông tin bảo mật này vào code.
- HTTPS: Đảm bảo các kết nối đến MCP server được thực hiện thông qua giao thức HTTPS để mã hóa dữ liệu trong quá trình truyền tải.
- Truy cập mạng: Nếu MCP server nằm trong mạng nội bộ (private network), hãy đảm bảo thiết lập các quy tắc tường lửa và danh sách kiểm soát truy cập mạng (ACL) phù hợp.
Danh sách IP được cho phép
Để tăng cường bảo mật, bạn có thể thêm các địa chỉ IP đầu ra (egress IP) tĩnh của ElevenLabs vào danh sách cho phép (allowlist) của mình.
4. Hiểu rõ các rủi ro khi thực thi code
- Thực thi từ xa: Các công cụ do MCP server cung cấp sẽ thực thi mã trên chính máy chủ đó. Mặc dù đây là nền tảng cho chức năng của chúng, nhưng đây cũng là một vấn đề bảo mật trọng yếu. Các công cụ độc hại hoặc không được bảo mật tốt có thể tiềm ẩn rủi ro.
- Kiểm chứng dữ liệu đầu vào: Mặc dù MCP server chịu trách nhiệm kiểm chứng dữ liệu đầu vào cho các công cụ của nó, bạn vẫn cần lưu ý đến loại dữ liệu mà agent của bạn gửi đi. Cần hướng dẫn LLM sử dụng các công cụ đúng theo mục đích thiết kế.
5. Thiết lập các cơ chế kiểm soát an toàn (guardrails)
- Tấn công Prompt Injection: Việc kết nối với các MCP server bên ngoài không đáng tin cậy sẽ tạo ra nguy cơ bị tấn công Prompt Injection. Hãy đảm bảo bổ sung các cơ chế kiểm soát chặt chẽ vào câu lệnh hệ thống (system prompt) để giảm thiểu rủi ro bị tấn công bởi các agent độc hại.
- Cấu hình phê duyệt công cụ: Hãy sử dụng chế độ phê duyệt phù hợp với các yêu cầu bảo mật của bạn. Đối với các tích hợp mới, hãy bắt đầu với tùy chọn Always Ask và chỉ chuyển sang các chế độ ít hạn chế hơn sau khi đã thực hiện kiểm thử kỹ lưỡng và thiết lập được sự tin tưởng.
6. Giám sát và đánh giá
- Ghi nhật ký (Phía máy chủ): Nếu bạn kiểm soát MCP server, hãy triển khai cơ chế ghi nhật ký toàn diện cho các thao tác gọi công cụ và truy cập dữ liệu.
- Đánh giá định kỳ: Thường xuyên xem xét các MCP server đã tích hợp. Hãy kiểm tra xem trạng thái bảo mật của chúng có thay đổi hay không, hoặc liệu có công cụ mới nào được thêm vào mà cần phải đánh giá lại hay không.
- Mô hình phê duyệt: Theo dõi các yêu cầu phê duyệt công cụ để phát hiện những mô hình bất thường – đây có thể là dấu hiệu của các vấn đề bảo mật hoặc hành vi sử dụng sai mục đích.
Tuyên bố miễn trừ trách nhiệm
Tuyên bố miễn trừ trách nhiệm quan trọng:
Khi kích hoạt tích hợp MCP server, bạn xác nhận rằng hành động này có thể bao gồm việc chia sẻ dữ liệu với các dịch vụ bên thứ ba không nằm dưới sự kiểm soát của ElevenLabs. Điều này có thể phát sinh thêm các rủi ro bảo mật. Vui lòng đảm bảo rằng bạn hiểu rõ các hệ quả, kiểm tra kỹ lưỡng tính bảo mật của bất kỳ MCP server nào mà bạn tích hợp, đồng thời tuân thủ các hướng dẫn bảo mật này trước khi tiếp tục.
Để biết thông tin chung về Model Context Protocol (MCP), vui lòng tham khảo tài liệu chính thức về MCP và các tài nguyên từ cộng đồng.
Bạn nên đọc
-
Cấu hình luồng hội thoại trong ElevenAgents
-
Kiểm soát cách AI agent phát âm các từ cụ thể trong ElevenAgents
-
Cấu hình hành vi kênh (channel) cho ElevenAgents
-
Cách cấu hình agent để giao tiếp bằng nhiều ngôn ngữ trong ElevenAgents
-
Code tools: Chạy logic JavaScript tùy chỉnh trực tiếp trên cơ sở hạ tầng của ElevenLabs
-
Tạo quy trình có cấu trúc cho ElevenAgents
-
Webhook tools: Kết nối trợ lý của bạn với dữ liệu và hệ thống bên ngoài trong ElevenAgents
-
Cách điều chỉnh tốc độ nói của ElevenLabs agent
-
Thiết lập cơ sở kiến thức cho ElevenAgents
Theo Nghị định 147/2024/ND-CP, bạn cần xác thực tài khoản trước khi sử dụng tính năng này. Chúng tôi sẽ gửi mã xác thực qua SMS hoặc Zalo tới số điện thoại mà bạn nhập dưới đây:
 Eleven Agents
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học