Cho đến nay, bạn đã giám sát từng agent một - từ kế hoạch (Bài 2), lệnh ủy quyền (Bài 3), các cổng kiểm soát (Bài 4), quy trình đánh giá (Bài 5), cho đến cẩm nang xử lý sự cố (Bài 6). Tuy nhiên, đội ngũ của bạn đang vận hành nhiều agent cùng lúc, và mọi người liên tục kích hoạt thêm các agent mới. Bài học này giúp thiết lập các quy tắc chung cho tất cả mọi người, nhờ đó bạn không phải đưa ra cùng một quyết định nhiều lần - đồng thời ngăn chặn tình trạng các agent được kích hoạt mà không có sự kiểm soát.
Những người làm công việc này đều đồng thuận rằng: Giám sát là trách nhiệm của cấp quản lý, không phải là nhiệm vụ có thể hoàn toàn giao phó cho bộ phận CNTT. CNTT có thể hỗ trợ về bảo mật và thiết lập kỹ thuật, nhưng người quản lý kinh doanh mới là bên chịu trách nhiệm về kết quả cuối cùng - vì vậy, chính người quản lý là người đặt ra những quy tắc vận hành. Một bản chính sách gói gọn trong một trang giấy chính là cách để bạn thực hiện điều này ở quy mô đội ngũ.
Sau khi hoàn thành bài học này, bạn sẽ có thể:
Soạn thảo một bản chính sách sử dụng agent gói gọn trong một trang giấy để cả đội cùng tuân thủ.
Định nghĩa rõ ràng về những gì "được phép" thực hiện, giúp các thành viên trong nhóm không cần phải hỏi lại nữa.
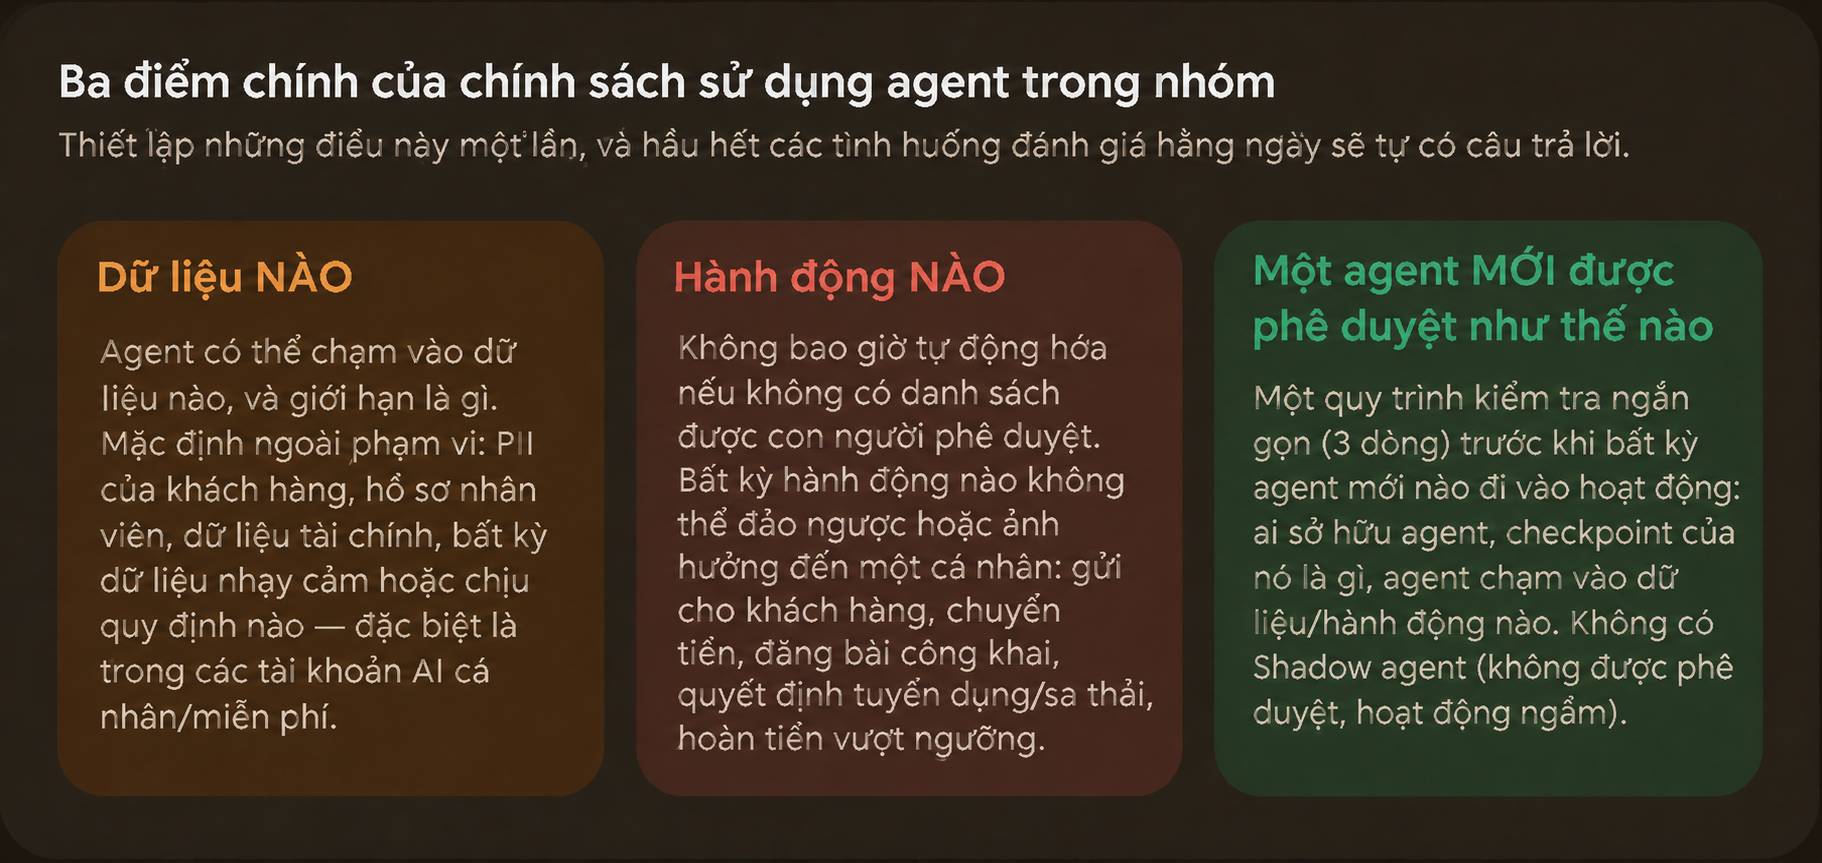
Ba nội dung chính trong một bản chính sách
Một bản chính sách hữu ích không phải là tài liệu pháp lý dài 40 trang - vì chẳng ai đọc những tài liệu như vậy cả. Đó chỉ là một trang giấy đơn giản, giải đáp ba câu hỏi cốt lõi.
1. Dữ liệu mà các agent được phép truy cập
Cách tiếp cận mặc định cần thận trọng: Các dữ liệu bảo mật và thông tin cá nhân không được phép đưa vào những công cụ AI trừ khi có sự phê duyệt rõ ràng. Hãy liệt kê cụ thể các danh mục bị cấm bằng ngôn ngữ dễ hiểu - ví dụ như thông tin cá nhân của khách hàng, hồ sơ nhân viên, dữ liệu tài chính, hoặc bất kỳ thông tin nào chịu sự điều chỉnh của những quy định pháp lý hay thỏa thuận bảo mật (NDA).
Đặc biệt, cần lưu ý một rủi ro tiềm ẩn: Việc sử dụng tài khoản AI cá nhân hoặc tài khoản miễn phí cho công việc của công ty, nơi dữ liệu của bạn có thể không được bảo vệ. Các trường hợp được phép sử dụng bao gồm những hoạt động an toàn như: Soạn thảo bản nháp, tóm tắt nội dung, nghiên cứu, hoặc phân tích (với tư cách là một trong nhiều nguồn dữ liệu đầu vào).
2. Những thao tác tuyệt đối không được tự động hóa
Đây là danh sách các tác vụ không bao giờ được phép tự động hóa - áp dụng cho toàn đội ngũ nhằm ngăn chặn những hành động gây hậu quả nghiêm trọng. Bất kỳ thao tác nào không thể đảo ngược, hoặc ảnh hưởng trực tiếp đến tài chính, công việc, hay vị thế của một cá nhân đều phải có sự tham gia quyết định của con người.
Các ví dụ điển hình bao gồm: Đưa ra quyết định cuối cùng liên quan đến khách hàng, thực hiện thanh toán vượt quá hạn mức quy định, đăng tải nội dung công khai, các vấn đề pháp lý hoặc nhân sự, và bất kỳ quyết định tự động nào ảnh hưởng đến khách hàng hoặc nhân viên mà không có sự xem xét lại từ con người.
3. Quy trình phê duyệt một agent mới
Một mối nguy tiềm ẩn chính là Shadow AI - các agent được kích hoạt mà không có kế hoạch giám sát; đây là trạng thái rủi ro nhất. Hãy ngăn chặn điều này bằng một quy trình kiểm soát tinh gọn: Trước khi bất kỳ agent mới nào được đưa vào sử dụng, cần làm rõ ba yếu tố: Ai chịu trách nhiệm về kết quả đầu ra, đâu là điểm kiểm soát của con người, và agent đó truy cập vào dữ liệu hoặc thực hiện các thao tác nào. Chỉ cần như vậy thôi. Không cần đến một hội đồng phức tạp; chỉ cần một bước kiểm tra nhanh để đảm bảo rằng mọi agent khi bắt đầu hoạt động đều nằm dưới sự giám sát.
Kiểm tra nhanh: Một thành viên trong nhóm muốn dán bảng tính chứa email và số điện thoại của khách hàng vào một tài khoản ChatGPT miễn phí để "làm sạch dữ liệu". Chính sách của bạn có cho phép điều này không?
Câu trả lời là Không - vì đây là thông tin cá nhân (PII) của khách hàng được đưa vào một tài khoản AI cá nhân/miễn phí; cả hai trường hợp này đều nằm trong danh mục bị cấm. Chính sách cần nêu rõ điều này để nhân viên hiểu ngay rằng hành động đó là không được phép mà không cần phải hỏi lại.
Hãy giữ cho chính sách ngắn gọn - chỉ trong một trang!
Một chính sách tốt cần đáp ứng tiêu chí đơn giản: Một thành viên trong nhóm có thể tự đọc và hiểu rõ những gì được phép làm mà không cần phải hỏi lại bạn. Điều này giúp tránh được cả hai thái cực: Một tài liệu dài 40 trang mà chẳng ai buồn đọc, hoặc một câu hướng dẫn chung chung kiểu "hãy sử dụng AI một cách có trách nhiệm" - vốn quá mơ hồ để có thể thực hiện theo. Hãy đặt mục tiêu gói gọn trong một trang, sử dụng ngôn ngữ đơn giản, bao gồm ba danh sách ngắn (dữ liệu được phép/không được phép sử dụng, các thao tác tuyệt đối không được tự động hóa, và quy trình kiểm tra trước khi triển khai agent mới). Một chính sách được nhân viên đọc và tuân thủ sẽ giá trị hơn nhiều so với một văn bản chi tiết nhưng lại nằm im trong ngăn kéo.
Kiểm tra nhanh: Tại sao quy định "hãy sử dụng AI một cách có trách nhiệm" lại là một chính sách tồi, dù nghe có vẻ hợp lý?
Đáp án: Vì nó thiếu tính khả thi - mỗi người sẽ hiểu từ "có trách nhiệm" theo những cách hoàn toàn khác nhau. Một chính sách cần nêu rõ các loại dữ liệu và thao tác cụ thể để tránh việc phải đoán mò. Những quy định mơ hồ thì không thể thực thi.
Ví dụ minh họa cụ thể
Chính sách một trang dành cho quản lý tiếp thị, gồm 3 danh sách:
Dữ liệu không được phép sử dụng: Danh sách liên hệ khách hàng, thông tin tài chính chưa công bố, dữ liệu thuộc thỏa thuận bảo mật (NDA), thông tin nhân viên. Tuyệt đối không đưa các dữ liệu này vào tài khoản AI cá nhân. Được phép sử dụng: Nghiên cứu thị trường công khai, bản nháp nội dung, tóm tắt các nội dung do công ty đã công bố.
Đừng tự động hóa nếu thiếu sự giám sát của con người: Gửi email cho danh sách khách hàng, đăng bài viết hoặc quảng cáo công khai, phê duyệt ngân sách, hoặc bất kỳ hoạt động nào được thực hiện dưới danh nghĩa công ty.
Kiểm tra trước khi triển khai agent mới: Trước khi bắt đầu sử dụng, hãy phản hồi trong kênh trao đổi của nhóm về các thông tin: Ai chịu trách nhiệm, quy trình phê duyệt ra sao, và agent đó truy cập vào dữ liệu nào hoặc thực hiện các thao tác gì. Quản lý sẽ xác nhận bằng cách đưa ra phản hồi đồng ý.
Đủ ngắn để đọc trong một phút, đủ cụ thể để không ai phải tự đoán cách thực hiện.
Thử ngay: Soạn thảo chính sách cho nhóm của bạn
Hãy đóng vai trò là trợ lý AI chuyên soạn thảo chính sách. Tôi là một quản lý không chuyên về kỹ thuật. Hãy giúp tôi viết một bản chính sách sử dụng AI gói gọn trong MỘT TRANG để cả nhóm cùng tuân thủ.

Nhóm của tôi:
- Chức năng: [ví dụ: tiếp thị / vận hành / chăm sóc khách hàng / nhân sự / tài chính]
- Dữ liệu nhạy cảm nhất mà nhóm xử lý: [ví dụ: thông tin liên hệ của khách hàng, dữ liệu tài chính, hồ sơ nhân viên]
- Các hoạt động quan trọng/rủi ro cao nhất mà nhóm thực hiện: [ví dụ: gửi email cho khách hàng, đăng bài công khai, hoàn tiền, phê duyệt ngân sách]
- Các công cụ AI mà nhóm đang hoặc có thể sử dụng: [ví dụ: ChatGPT, Copilot, Zapier]

Hãy soạn một bản chính sách một trang, bao gồm đúng ba danh sách ngắn gọn bằng ngôn ngữ đơn giản:
1. DỮ LIỆU - những gì không được phép sử dụng với các công cụ AI (cần nêu cụ thể dựa trên dữ liệu nhạy cảm của nhóm; bao gồm điều khoản cấm đưa dữ liệu bảo mật/cá nhân vào các tài khoản AI cá nhân hoặc miễn phí) và những gì được phép sử dụng.
2. KHÔNG TỰ ĐỘNG HÓA NẾU THIẾU SỰ CAN THIỆP CỦA CON NGƯỜI - liệt kê các hoạt động cụ thể trong nhóm mà nếu thực hiện sẽ không thể đảo ngược hoặc gây ảnh hưởng trực tiếp đến cá nhân; các hoạt động này bắt buộc phải có con người tham gia quyết định.
3. KIỂM TRA KHI SỬ DỤNG CÔNG CỤ AI MỚI - 3 câu hỏi mà thành viên trong nhóm phải trả lời trước khi bắt đầu sử dụng bất kỳ công cụ AI mới nào (ai là người chịu trách nhiệm chính, điểm kiểm soát nằm ở đâu, dữ liệu/hoạt động nào sẽ bị tác động).

Kết thúc bằng một câu đơn giản, rõ ràng mà bạn có thể gửi cho cả nhóm để truyền tải tinh thần của chính sách này. Toàn bộ nội dung phải nằm gọn trong một trang. Không sử dụng thuật ngữ pháp lý phức tạp hay code lập trình.
Cách điền thông tin: Hãy nêu cụ thể về dữ liệu nhạy cảm nhất và các hoạt động rủi ro cao nhất của nhóm bạn - đây chính là những yếu tố cần được bảo vệ trong danh mục "không tự động hóa". Nếu thông tin đầu vào quá chung chung, chính sách nhận được cũng sẽ không sát với thực tế.
Kết quả bạn nhận được: Một bản chính sách một trang gồm ba danh sách được thiết kế riêng cho nhóm của bạn, kèm theo một câu tóm tắt mà bạn có thể đăng ngay vào kênh trao đổi của nhóm.
Cách sử dụng kết quả: Hãy chia sẻ với nhóm và ghim nội dung này lại. Cùng với kế hoạch giám sát và quy trình xử lý sự cố, bạn đã thiết lập được các quy tắc cấp nhóm để bổ trợ cho những biện pháp kiểm soát ở cấp độ công cụ AI.
Nếu nội dung chưa phù hợp: Nếu văn bản mang giọng điệu pháp lý khô khan, hãy phản hồi: "Hãy viết lại bằng ngôn ngữ đơn giản, dễ hiểu để một đồng nghiệp bận rộn cũng có thể đọc được - gói gọn trong một trang với ba danh sách ngắn". Nếu danh sách các tác vụ "không bao giờ được tự động hóa" còn quá chung chung, hãy bổ sung cụ thể hành động mà bạn lo ngại.
Những điểm chính cần lưu ý
Chính sách của nhóm cần xác định ba yếu tố: Loại dữ liệu nào và hành động nào tuyệt đối không được tự động hóa, cùng quy trình phê duyệt cho các agent mới. Tất cả được trình bày qua ba danh sách đơn giản.
Dữ liệu cá nhân và dữ liệu bảo mật mặc định không được đưa vào các công cụ AI - và tuyệt đối không được sử dụng trong những tài khoản cá nhân hoặc tài khoản miễn phí.
Danh sách "không bao giờ được tự động hóa" đóng vai trò là quy tắc chung cho toàn nhóm đối với các hành động có tính chất phá hủy hoặc gây hậu quả nghiêm trọng: Những thao tác không thể đảo ngược hoặc ảnh hưởng trực tiếp đến con người phải luôn cần sự quyết định từ con người.
Quy trình phê duyệt giúp ngăn chặn tình trạng Shadow AI - mỗi agent mới khi triển khai đều phải có người chịu trách nhiệm cụ thể và trải qua bước kiểm duyệt, thay vì được đưa vào sử dụng một cách âm thầm.
Một tài liệu ngắn gọn, dễ đọc luôn hiệu quả hơn một văn bản chi tiết nhưng chẳng ai buồn xem. Hãy tự kiểm chứng bằng cách đặt câu hỏi: Liệu một đồng nghiệp có thể áp dụng chính sách này mà không cần phải hỏi lại bạn hay không?
Câu 1:
Mức độ chi tiết phù hợp cho chính sách sử dụng agent của một nhóm sẽ như thế nào?
GIẢI THÍCH:
Một trang tài liệu rõ ràng sẽ tốt hơn cả hai thái cực trên. Tài liệu dài 40 trang thường chẳng ai buồn đọc; còn câu "hãy sử dụng AI một cách có trách nhiệm" thì lại quá mơ hồ để có thể thực hiện. Hãy thử kiểm tra: Liệu một đồng nghiệp có thể đọc tài liệu đó và biết được những gì được phép làm mà không cần phải tìm đến bạn để hỏi không? Hãy viết thật đơn giản, cụ thể và gói gọn trong một trang.
Câu 2:
Tại sao chính sách cần bao gồm quy trình phê duyệt cho các agent MỚI?
GIẢI THÍCH:
Nếu thiếu quy trình phê duyệt, các thành viên trong nhóm có thể tự ý kích hoạt những agent mà không có sự giám sát - đây là tình trạng rủi ro nhất. Một quy trình phê duyệt tinh gọn (xác định người chịu trách nhiệm, các checkpoint, dữ liệu được truy cập) sẽ đảm bảo rằng mọi agent mới đều có kế hoạch giám sát đi kèm, thay vì trở thành Shadow AI.
Câu 3:
Trong các lựa chọn sau, đâu là nội dung thuộc danh mục "không được tự động hóa nếu thiếu sự tham gia của con người"?
GIẢI THÍCH:
Những quyết định ảnh hưởng đến tài chính, công việc hoặc vị thế của một cá nhân - như sa thải, từ chối yêu cầu bồi thường/giải quyết, hay hoàn tiền với số tiền lớn - bắt buộc phải có sự tham gia của con người, thay vì để agent tự quyết định. Ba lựa chọn còn lại là các tác vụ nội bộ có rủi ro thấp và có thể đảo ngược, nên hoàn toàn có thể tự động hóa.
Câu 4:
Ba yếu tố cốt lõi nào cần có trong chính sách sử dụng agent của một nhóm?
GIẢI THÍCH:
Một chính sách sử dụng agent hiệu quả cần giải đáp 3 câu hỏi đơn giản: Dữ liệu nào được phép hoặc bị cấm truy cập; những thao tác nào bắt buộc phải có sự tham gia của con người (danh mục "không được tự động hóa"); và quy trình phê duyệt một agent mới. Chỉ cần như vậy là đủ để đảm bảo an toàn cho nhóm mà không cần đến một tài liệu dài 40 trang.
Theo Nghị định 147/2024/ND-CP, bạn cần xác thực tài khoản trước khi sử dụng tính năng này. Chúng tôi sẽ gửi mã xác thực qua SMS hoặc Zalo tới số điện thoại mà bạn nhập dưới đây:
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích



 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

