-

Theo cảnh báo mới nhất của hãng bảo mật Secunia, một lỗ hổng "cực kỳ nghiêm trọng" đã được tìm thấy trong cơ sở dữ liệu (CSDL) nguồn mở MySQL, có thể cho phép thực hiện kiểu tấn công từ chối dịch vụ (DoS) hoặc thực thi mã nhị phân từ xa.
-
Lỗi bảo mật đã được tìm thấy trong XML-RPC cho PHP và PEAR XML_RPC, ảnh hưởng đến rất nhiều ứng dụng web, tạo điều kiện cho kẻ tấn công kiểm soát toàn bộ server.
-

AI là một công cụ tuyệt vời để tạo ý tưởng, nhưng nhiều người không tin tưởng nó có thể tạo ra nội dung dài được cá nhân hóa. Theo kinh nghiệm, ngay cả một số công cụ tốt nhất cũng có những hạn chế trong các lĩnh vực này.
-
Các chuyên gia nghiên cứu bảo mật vừa mới cho công bố một lỗ hổng mới trong phần mềm chống virus dành cho doanh nghiệp của Symantec – Symantec AntiVirus 9 Corporate Edition. Đây là lỗ hổng thứ 2 của ứng dụng này được công bố trong tuần qua.
-

Nắm vững các building block của mọi quy trình tự động hóa. Học cách chia bất kỳ quy trình nào thành các yếu tố kích hoạt, điều kiện và hành động - ngôn ngữ phổ quát của tự động hóa.
-
Ngày hôm qua, RealNetworks đã cho ban hành một bản cập nhật ứng dụng đa phương tiện truyền thông RealPlayer của hãng này nhằm vá hai lỗ hổng bảo mật nghiêm trọng cho phép tin tặc từ xa có thể chạy các đoạn mã nguy hiểm trên máy
-
Các chuyên gia bảo mật ngày 28/12 cảnh báo về sự xuất hiện của loại mã khai thác lỗ hổng chưa được vá lỗi trong hệ điều hành Windows.
-
Loại sâu có tên Lupper, được phát hiện hôm 6/11, khai thác khiếm khuyết phát hiện gần đây trong XML-RPC của ngôn ngữ PHP. Đây là một giao thức đơn giản dùng để thực hiện thủ tục kết nối từ xa tới các server trên nền Internet.
-
Sun vừa bịt hai lỗ hổng bảo mật nghiêm trọng trong Java, từng cho phép tin tặc chiếm quyền điểu khiển các hệ thống Windows, Linux và Solaris.
-
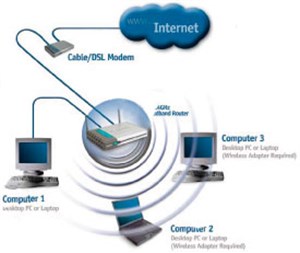
Vấn đề phát hiện lỗ hổng trong phần mềm kết nối không dây ở hầu hết các máy tính xách tay (MTXT) chạy phiên bản hệ điều hành Windows gần đây, đang trở thành vấn đề nóng bỏng tại hội nghị “hacker” được tổ chức tại Washington DC.
-
Sun Microsystems ngày hôm qua (08/02) đã cho ban hành một bản vá bảo mật nhằm sửa bẩy lỗi nghiêm trọng trong Java Runtime Environment (JRE).
-

Ứng dụng tin nhắn tức thời Yahoo Messenger của Yahoo lại một lần nữa bị “hở sườn” trước các đợt tấn công, và lần này mức nghiêm trọng còn lớn hơn vì các chuyên gia của Yahoo vẫn chưa vá kẽ hở này.
-
Symantec đang cảnh báo người dùng về khả năng một trình điểu khiển ActiveX trong Norton Internet Security có thể cho phép tin tặc khai thác hệ thống từ xa.
-
Cảnh báo mới nhất của các chuyên gia bảo mật cho biết, người dùng RealPlayer và Helix Player đang đứng trước nguy cơ bị tin tặc tấn công từ xa thông qua một lỗ hổng trong các ứng dụng này.
-
Hãng truyền thông kỹ thuật số RealNetworks vừa công bố bản sửa lỗi bảo mật cho 4 lỗ hổng "nghiêm trọng" trong phần mềm RealPlayer. RealNetworks cũng cảnh báo rằng lỗ hổng có thể đẩy hàng triệu người PC dùng vào thế nguy hiểm trước nguy cơ tấn công của tin tặc.
-
Hãng bảo mật eEye Digital Security vừa cảnh báo một lỗ hổng nghiêm trọng trong Internet Explorer (IE), Outlook và Outlook Express (OE), có thể cho phép gây ra lỗi tràn bộ đệm.
-
Michal Zalewski - một chuyên gia trong lĩnh vực bảo mật máy tính - vừa cho biết anh đã phát hiện ra lỗ hổng mới trong trình duyệt Internet Explorer của Microsoft có thể cho phép tin tặc lợi dụng để chạy các đoạn mã nguy hiểm từ xa.
-
Symantec vừa vá một lỗ hổng trong công cụ quản lý bảo mật doanh nghiệp của hãng này - Enterprise Security Manager (ESM) từng cho phép tin tặc kiểm soát các máy tính bị ảnh hưởng.
-
Ngày 23/7, Symantec cho biết lỗ hổng Adobe Flash vừa được xác nhận có thể ảnh hưởng tới cả Nintendo Wii bởi game console được tích hợp trình duyệt Web Opera.
-
Lần thứ hai trong vòng một tuần, các hacker đã phát hiện thấy một lỗ hổng mới trong trình duyệt IE của Microsoft, có thể bị khai thác để chạy các phần mềm trái phép trên máy tính Windows. Lỗ hổng này được công bố hôm 29/4, cho phé
-
Cisco hôm 9/5 lại phải phát hành bản cập nhật bảo mật để khắc phục hai lỗi bảo mật mật nghiêm trọng trong phần mềm IOS được sử dụng trên phần lớn các sản phẩm router và switch mạng của hãng.
-
Hãng Secunia vừa dẫn một báo cáo của chuyên gia nghiên cứu bảo mật Johannes Greil cho biết gói ứng dụng đồng bộ hoá Intellisync Mobile Suite của Nokia đã phát sinh lỗ hổng cho phép kẻ tấn công đánh cắp thông tin nhạy cảm trên hệ thống m&aac
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Một chiếc PC có GPU là lựa chọn lý tưởng để chơi game, nhưng nếu không thể, bộ xử lý có đồ họa tích hợp đã có nhiều tiến bộ. Bạn không phải lúc nào cũng cần phải chi thêm nhiều tiền cho một GPU đắt tiền để chạy game.
 Chỉ bằng một câu lệnh trên Gemini, bạn có thể tạo tranh biếm họa theo bất cứ phong cách nào mình muốn. Khi đó chúng ta có được tranh biếm họa nhanh chóng mà không cần tới ứng dụng chỉnh sửa ảnh.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

