 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích

Nếu bạn từng thử kết nối ChatGPT với một ứng dụng khác, dùng Gemini để tự động hóa công việc trên Google Sheets, hay xây dựng một chatbot nhỏ chạy bằng Claude, hoặc đã từng sử dụng Workflow n8n trên Quantrimang.com, chắc chắn bạn đã từng thấy dòng chữ: "Nhập API Key của bạn vào đây."
Với nhiều người, đây là lúc mọi thứ trở nên khó hiểu và có khi lại vào Google tìm "API Key là gì". Thì API Key trông giống một dãy ký tự vô nghĩa, dài ngoằng, không biết lấy ở đâu, dán vào đâu, và lỡ dán sai chỗ thì có nguy hiểm không.
Bài viết này sẽ giải thích API Key là gì theo cách dễ hình dung nhất, kể cả khi bạn chưa từng đụng đến một AI nào. Đồng thời, chúng ta sẽ đi qua cách các nền tảng AI phổ biến hiện nay - ChatGPT, Claude, Gemini, DeepSeek, Meta AI, Perplexity - sử dụng API Key, và những nguyên tắc bảo mật tối thiểu bạn cần biết để không bị mất tiền oan hoặc lộ dữ liệu.
Xem thêm:
- Hướng dẫn lấy Gemini API Key và kết nối với n8n chi tiết
- Claude API: Cách lấy key và sử dụng API
- Cách tạo API Key Perplexity
- Hướng dẫn chi tiết cách tạo API Keys ChatGPT để kết nối n8n và các nền tảng Automation
API Key là gì?
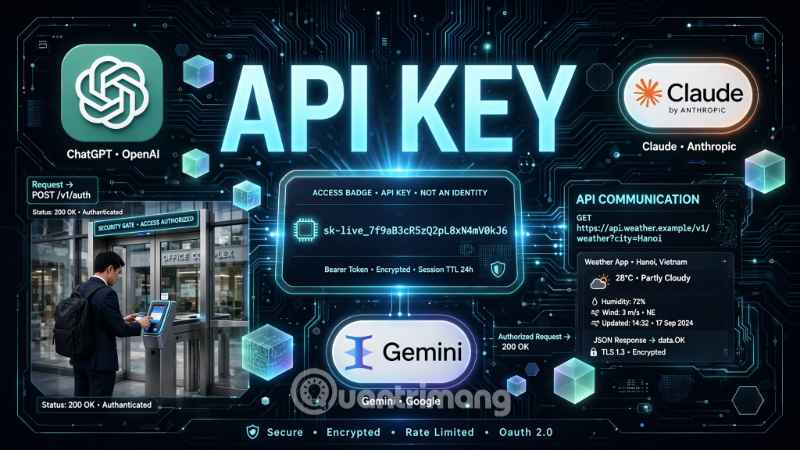
Hãy tưởng tượng một tòa nhà văn phòng lớn. Mỗi nhân viên ra vào đều cần quẹt thẻ từ ở cổng bảo vệ. Thẻ từ đó không chứng minh bạn là ai cụ thể (nó không có ảnh, không ghi tên), nhưng nó xác nhận: "người cầm thẻ này được phép vào tòa nhà."
API Key hoạt động gần giống như vậy, nhưng mà dành cho phần mềm.
Về mặt kỹ thuật thì API (Application Programming Interface - giao diện lập trình ứng dụng) là một tập hợp quy tắc cho phép hai phần mềm "nói chuyện" với nhau, trao đổi dữ liệu và tính năng. Ví dụ: khi một ứng dụng thời tiết trên điện thoại hiển thị nhiệt độ Hà Nội hôm nay, thực chất nó đang gọi đến API của một dịch vụ dự báo thời tiết để lấy dữ liệu.
API Key là một chuỗi ký tự và số được tạo ngẫu nhiên, đóng vai trò như "chiếc thẻ từ" giúp hệ thống phía sau API biết: "Yêu cầu này đến từ ứng dụng/dự án nào, và ứng dụng đó có được phép truy cập hay không."
Nói ngắn gọn: API Key không xác minh bạn là ai, nó xác minh ứng dụng bạn đang dùng có quyền gọi API đó hay không.
API Key hoạt động ra sao?
Quy trình cơ bản diễn ra theo 3 bước:
- Ứng dụng gửi yêu cầu: Khi một phần mềm (ví dụ một công cụ tự động viết nội dung bằng AI) muốn "hỏi" ChatGPT hay Claude một điều gì đó, nó sẽ gửi kèm API Key trong yêu cầu đó.
- Máy chủ kiểm tra: Máy chủ của nhà cung cấp dịch vụ (OpenAI, Anthropic, Google...) nhận yêu cầu, đối chiếu API Key gửi lên với danh sách các key hợp lệ đã cấp trước đó.
- Trả kết quả hoặc từ chối: Nếu key khớp và còn hiệu lực, hệ thống sẽ xử lý yêu cầu và trả về kết quả (ví dụ câu trả lời từ AI). Nếu key sai, hết hạn, hoặc bị chặn, hệ thống sẽ từ chối và báo lỗi.
API Key thường được gửi kèm theo yêu cầu theo một trong ba cách: trong phần header của yêu cầu, trong chuỗi truy vấn (query string) của đường dẫn, hoặc dưới dạng cookie . Nhà phát triển có thể tùy chỉnh thêm các lớp giới hạn, ví dụ chỉ cho phép key đó truy cập một số chức năng nhất định, hoặc chỉ hoạt động từ một địa chỉ IP, website, hay ứng dụng cụ thể.
Tại sao các nền tảng AI đều phải cần đến API Key?
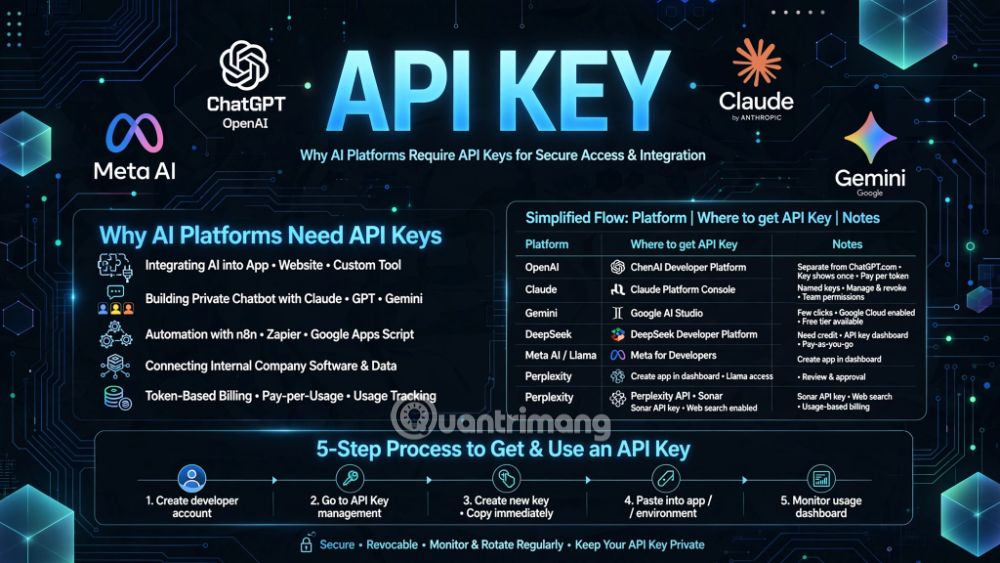
Khi bạn dùng ChatGPT, Claude hay Gemini qua giao diện web hoặc app thông thường, bạn không cần API Key - bạn chỉ cần đăng nhập tài khoản là đủ. Nhưng khi bạn muốn:
- Tích hợp AI vào một ứng dụng, website, hoặc công cụ tự viết
- Xây dựng chatbot riêng chạy bằng mô hình của Claude, GPT hay Gemini
- Tự động hóa công việc (ví dụ dùng n8n, Zapier, Google Apps Script gọi AI)
- Kết nối AI với phần mềm nội bộ của công ty
...thì bạn cần một API Key để "danh chính ngôn thuận" cho phép ứng dụng đó gọi đến mô hình AI, đồng thời để nhà cung cấp tính đúng chi phí sử dụng (hầu hết các API AI đều tính phí theo lượng dữ liệu xử lý, gọi là "token").
API Key của các nền tảng AI phổ biến - lấy tại đâu và dùng thế nào?
Dưới đây là tổng quan ngắn gọn cách các nền tảng AI lớn hiện nay cấp và quản lý API Key. Lưu ý giao diện có thể thay đổi theo thời gian, nhưng nguyên tắc chung vẫn giữ nguyên.
|
Nền tảng |
Nơi lấy API Key |
Ghi chú |
|
ChatGPT (OpenAI) |
Nền tảng nhà phát triển riêng, tách biệt với ChatGPT.com |
Key chỉ hiện 1 lần, tính phí riêng ngoài gói Plus/Pro |
|
Claude (Anthropic) |
Claude Platform/Console, khác giao diện chat claude.ai |
Có thể đặt tên gợi nhớ cho từng key |
|
Gemini (Google) |
Google AI Studio hoặc Google Cloud Console |
AI Studio đơn giản hơn, chỉ cần vài cú click |
|
DeepSeek |
Nền tảng nhà phát triển riêng |
Cần nạp credit trước khi tạo key |
|
Meta AI (Llama) |
Meta for Developers hoặc nền tảng cloud lưu trữ Llama |
Vì mã nguồn mở nên cách lấy "key" tùy nơi bạn chạy mô hình |
|
Perplexity |
Perplexity API/Sonar, tách biệt với app tìm kiếm quen thuộc |
Nạp credit rồi tạo key trong cài đặt API |
Điểm chung cần phải nhớ
Dù là nền tảng nào, quy trình gần như luôn giống nhau:
- Tạo tài khoản nhà phát triển (thường tách biệt với tài khoản dùng app hàng ngày)
- Vào mục quản lý API Key / Cài đặt tổ chức
- Tạo key mới, sao chép và lưu ngay lập tức
- Dán key vào ứng dụng/công cụ bạn muốn kết nối
- Theo dõi mức sử dụng và chi phí trong bảng điều khiển (dashboard)
Một số loại API Key phổ biến
Có hai loại API Key chính mà bạn sẽ thường gặp:
Khóa công khai (Public Key)
Loại key này dùng để truy cập dữ liệu không nhạy cảm, hoặc các chức năng không đòi hỏi xác thực người dùng cụ thể. Chúng có thể được chia sẻ công khai giữa các lập trình viên mà không gây rủi ro lớn, vì bản thân chúng có quyền hạn rất giới hạn.
Khóa Riêng Tư (Private/Secret Key)
Đây là loại key cần được bảo mật tuyệt đối . Chúng dùng để truy cập dữ liệu nhạy cảm, thực hiện các thao tác quan trọng (như gọi mô hình AI trả phí, truy vấn cơ sở dữ liệu công ty). Hầu hết API Key của các nền tảng AI (ChatGPT, Claude, Gemini...) đều thuộc loại này.
Trong một số hệ thống, hai loại key này được dùng kết hợp: khóa riêng tư dùng để tạo một "chữ ký số" cho yêu cầu, còn khóa công khai dùng để xác minh lại chữ ký đó - tạo thêm một lớp bảo mật.

Khóa phía Client và khóa phía Server
Một cách phân loại khác thường gặp trong lập trình web: khóa phía client (client-side) được thiết kế để lộ ra cho người dùng cuối nhìn thấy (ví dụ nhúng trong mã nguồn trang web), quyền hạn rất giới hạn. Khóa phía server (server-side) thì ngược lại - phải được giữ kín tuyệt đối trên máy chủ, vì chúng có quyền truy cập cao hơn nhiều.
API Key có an toàn không?
Đây là điều nhiều người hiểu lầm: API Key KHÔNG phải là phương pháp bảo mật tối ưu nhất.
Hãy nghĩ về API Key giống như một chiếc mật khẩu: nó là một lớp bảo vệ, nhưng cũng là một điểm yếu tiềm ẩn. Bất kỳ ai có được key đều có thể sử dụng nó - hệ thống không có cách nào biết người đang dùng key có đúng là chủ sở hữu hợp pháp hay không. Đáng lo hơn, nhiều API Key không tự hết hạn trừ khi bạn chủ động thu hồi hoặc tạo lại.
So với các phương pháp xác thực hiện đại hơn như:
- Token xác thực (Authentication Token): Có thể gắn với một người dùng cụ thể, thường có giới hạn thời gian sử dụng và phạm vi quyền hạn rõ ràng.
- Giao thức OAuth: Đây là tiêu chuẩn ngành cho việc cấp quyền truy cập mà không cần chia sẻ mật khẩu trực tiếp - ví dụ khi bạn "Đăng nhập bằng Google" trên một ứng dụng khác, đó chính là OAuth đang hoạt động.
...thì API Key đơn giản hơn nhiều, nhưng đổi lại kém an toàn hơn vì không xác minh được danh tính người dùng cụ thể, chỉ xác minh được dự án/ứng dụng nào đang gọi .
Đó là lý do các tổ chức lớn hiếm khi chỉ dựa vào API Key một mình - họ thường kết hợp với OAuth hoặc token xác thực để có nhiều lớp bảo vệ hơn.
Một điểm quan trọng khác: nếu ứng dụng của bạn gửi API Key qua kết nối HTTP thông thường (không mã hóa), thông tin gần như bị "gửi trần" trên đường truyền - ai chặn được gói tin cũng có thể đọc được key. Vì vậy mọi kết nối gửi API Key bắt buộc phải dùng HTTPS (kết nối đã được mã hóa qua SSL).
Vì sao cần API Key dù chỉ là cá nhân sử dụng?
Ngoài việc xác thực, API Key còn phục vụ nhiều mục đích thực tế khác mà cả nhà cung cấp lẫn người dùng đều hưởng lợi:
Chặn lưu lượng truy cập ẩn danh
Nếu ai cũng có thể gọi API mà không cần định danh, hệ thống rất dễ bị tấn công hoặc quá tải bởi lưu lượng bất thường. API Key giúp nhà cung cấp lọc bỏ các yêu cầu không rõ nguồn gốc.
Giới hạn số lượng yêu cầu (Rate Limiting)
Đây là lý do vì sao khi dùng thử API của ChatGPT hay Claude với tài khoản miễn phí, bạn thường bị giới hạn số lượng yêu cầu mỗi phút. API Key giúp nhà cung cấp kiểm soát chuyện này theo từng người dùng/dự án cụ thể, tránh một người dùng chiếm hết tài nguyên hệ thống.
Theo dõi mức sử dụng và tính phí
Vì mỗi request gửi kèm API Key, nhà cung cấp biết chính xác bạn đã dùng bao nhiêu token, gọi bao nhiêu lần, từ đó tính phí tương ứng - đây là cơ chế đằng sau việc bạn "nạp tiền" vào tài khoản API của OpenAI, Anthropic hay DeepSeek và số dư giảm dần theo mức sử dụng thực tế.
Tự động hóa công việc
Nhiều người dùng API Key không phải để lập trình phức tạp, mà đơn giản là để kết nối AI với các công cụ tự động hóa như n8n, Make, Zapier - giúp AI tự động xử lý email, viết nội dung định kỳ, hay tổng hợp báo cáo mà không cần mở giao diện chat thủ công mỗi lần.
7 nguyên tắc bảo mật API Key AI mà ai cũng nên biết
Dù bạn là dân kỹ thuật hay chỉ dùng API Key để kết nối vài công cụ cá nhân, những nguyên tắc dưới đây sẽ giúp bạn tránh những sự cố tốn kém và rắc rối không đáng có.
1. Không bao giờ dán API Key trực tiếp vào Code công khai
Đây là lỗi phổ biến nhất, nhiều người vô tình đưa API Key lên GitHub hoặc chia sẻ đoạn code có chứa key trong ảnh chụp màn hình hướng dẫn. Chỉ cần vài phút, các công cụ quét tự động của tin tặc có thể tìm thấy và lợi dụng ngay lập tức. Hãy lưu key trong biến môi trường (environment variable) hoặc file cấu hình riêng, không đưa vào mã nguồn chia sẻ công khai.
2. Dùng kho lưu trữ bí mật chuyên dụng
Với các dự án nghiêm túc, hãy dùng các công cụ quản lý bí mật (secrets manager) chuyên dụng thay vì lưu key ở dạng văn bản thuần. Với người dùng cá nhân không rành kỹ thuật, ít nhất hãy lưu key trong một trình quản lý mật khẩu đáng tin cậy, tránh ghi ra file Word hay ghi chú không mã hóa.
3. Xoay vòng (Rotate) API Key định kỳ
Nên tạo key mới và xóa key cũ sau mỗi 90-180 ngày, ngay cả khi bạn không nghi ngờ điều gì bất thường. Đây là thói quen phòng ngừa giúp giảm thiểu rủi ro nếu key đã bị lộ mà bạn chưa hề hay biết.
4. Nên xóa ngay các API Key nếu không còn sử dụng
Một key "chết" (không còn dùng nhưng vẫn còn hiệu lực) là một cánh cửa bỏ ngỏ không cần thiết. Hãy dọn dẹp định kỳ trong bảng điều khiển API của các nền tảng bạn đang dùng.
5. Giới hạn phạm vi quyền hạn (Scope)
Nhiều nền tảng AI cho phép bạn tạo key với quyền hạn giới hạn - ví dụ chỉ cho phép gọi một mô hình cụ thể, hoặc đặt giới hạn chi tiêu tối đa mỗi tháng. Hãy tận dụng tính năng này thay vì luôn dùng key có toàn quyền truy cập.
6. Tách riêng các API Key cho từng Dự án/ Môi trường
Đừng dùng chung một API Key cho nhiều dự án khác nhau, hoặc dùng chung key giữa môi trường thử nghiệm (development) và môi trường thật (production). Nếu một dự án gặp sự cố lộ key, việc tách riêng giúp bạn khoanh vùng thiệt hại dễ dàng hơn nhiều.
7. Thu hồi ngay khi nghi ngờ bị lộ API Key
Nếu bạn phát hiện (hoặc chỉ nghi ngờ) API Key của mình bị lộ - ví dụ thấy hóa đơn sử dụng tăng bất thường, hoặc lỡ tay đăng key lên mạng - hãy thu hồi (revoke) key đó ngay lập tức trước khi tìm hiểu nguyên nhân. Đừng chần chừ chờ "điều tra xong rồi tính", vì mỗi phút trôi qua là mỗi phút kẻ xấu có thể tiếp tục sử dụng key để gọi API tốn phí hoặc truy cập dữ liệu.
Chuyện gì xảy ra nếu bạn để lộ API Key của mình?
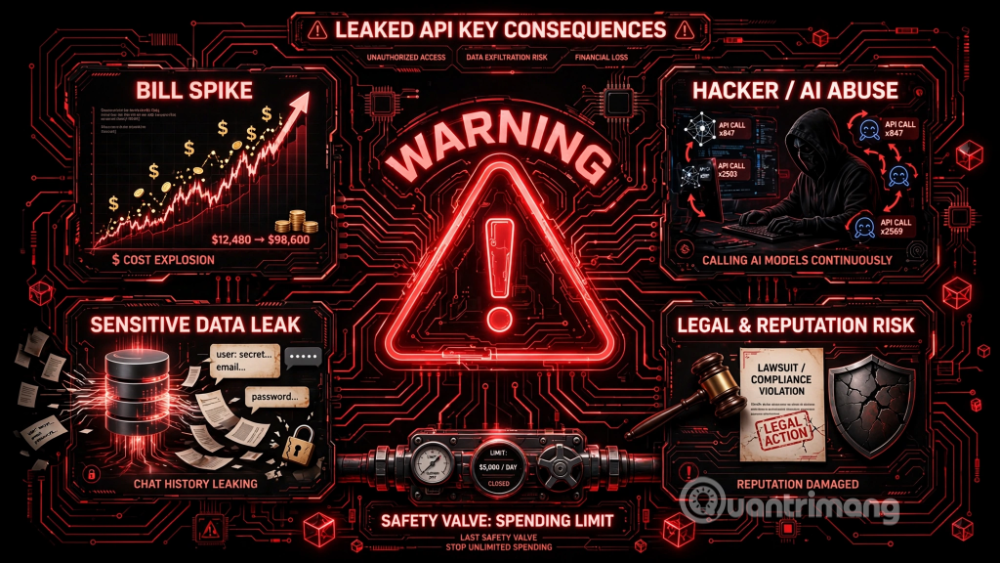
Hậu quả có thể nghiêm trọng hơn bạn nghĩ, đặc biệt với key kết nối tới mô hình AI trả phí: hóa đơn tăng vọt bất thường (kẻ xấu gọi mô hình AI liên tục bằng key của bạn), lộ dữ liệu nhạy cảm (nếu key gắn với lịch sử trò chuyện hoặc dữ liệu công ty), và với doanh nghiệp còn kéo theo rủi ro pháp lý, ảnh hưởng uy tín.
Vì vậy, hầu hết nền tảng AI lớn hiện nay đều khuyến nghị đặt giới hạn chi tiêu tối đa (spending limit) ngay khi tạo tài khoản API - đây là "cổng an toàn" cuối cùng giúp bạn không thiệt hại quá lớn ngay cả khi chẳng may API key của bạn bị lộ.
API Key khác gì với token xác thực?
Nhiều người dùng lẫn lộn hai khái niệm này, dù chúng phục vụ mục đích khác nhau:
|
Tiêu chí |
API Key |
Token Xác Thực (Auth Token) |
|
Xác định |
Ứng dụng/dự án nào đang gọi |
Người dùng cụ thể nào đang gọi |
|
Thời hạn |
Thường không tự hết hạn |
Thường có thời hạn ngắn, tự hết hạn |
|
Mức độ bảo mật |
Cơ bản |
Cao hơn |
|
Cấp lại khi hết hạn |
Không cần (nếu không tự đặt hạn) |
Cần làm mới định kỳ (refresh) |
|
Ví dụ sử dụng |
Gọi API của mô hình AI từ server |
Đăng nhập người dùng vào ứng dụng web |
Trên thực tế, nhiều hệ thống hiện đại dùng kết hợp cả hai : API Key để định danh ứng dụng/dự án, còn token (thường đi kèm giao thức OAuth) để xác thực từng người dùng cụ thể trong ứng dụng đó.

Câu hỏi thường gặp về API Key
API Key có giống mật khẩu không?
Có phần giống - cả hai đều là chuỗi ký tự bí mật dùng để xác thực. Khác biệt lớn nhất: mật khẩu gắn với một người dùng cụ thể và có thể bật xác thực hai lớp, còn API Key gắn với ứng dụng/dự án và hiếm khi có lớp bảo vệ bổ sung tương tự.
Nên lưu API Key ở đâu là an toàn nhất?
Với dự án vận hành thật, nên dùng hệ thống quản lý bí mật chuyên dụng. Với dự án cá nhân nhỏ, ít nhất hãy lưu trong file cấu hình riêng không đưa lên kho lưu trữ công khai, tuyệt đối tránh dán trực tiếp vào code chia sẻ.
Bao lâu nên đổi API Key một lần?
Nguyên tắc chung là 90 ngày với hệ thống thông thường, rút ngắn hơn với hệ thống rủi ro cao. Nếu nghi ngờ bị lộ, đổi ngay, không chờ lịch định kỳ.
Có thể dùng chung một API Key cho nhiều dự án không?
Về kỹ thuật thì được, nhưng không nên. Tách riêng key theo từng dự án/môi trường giúp bạn dễ theo dõi mức sử dụng và khoanh vùng rủi ro khi có sự cố.
Dùng ChatGPT, Claude, Gemini qua giao diện chat thường thì có cần API Key không? Không. API Key chỉ cần khi bạn muốn lập trình, tích hợp hoặc tự động hóa để phần mềm khác gọi đến mô hình AI đó. Chat trực tiếp qua web/app chính thức chỉ cần tài khoản đăng nhập thông thường.
Phần kết
API Key không phải là khái niệm quá phức tạp một khi bạn hình dung nó giống như "tấm thẻ ra vào" dành cho phần mềm - xác nhận ứng dụng nào được phép gọi đến một dịch vụ, đồng thời giúp nhà cung cấp theo dõi và kiểm soát mức sử dụng.
Trong bối cảnh các nền tảng AI như ChatGPT, Claude, Gemini, DeepSeek hay Perplexity ngày càng phổ biến, việc hiểu đúng bản chất API Key - và quan trọng hơn, biết cách bảo vệ nó - sẽ giúp bạn tận dụng sức mạnh của AI một cách an toàn, tránh những sự cố tốn kém do bất cẩn.
Nguyên tắc cốt lõi cần nhớ: API Key giống một chiếc chìa khóa vật lý - ai cầm được đều dùng được, và nó không tự động biến mất theo thời gian trừ khi bạn chủ động thu hồi. Cho nên, hãy luôn giữ nó ở nơi an toàn, giới hạn quyền hạn khi có thể, và không ngần ngại thu hồi ngay khi có dấu hiệu bất thường.

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học
