-
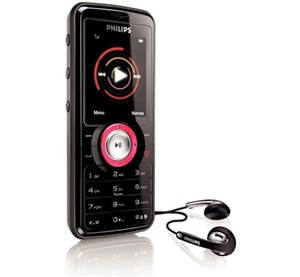
Hãng Philips ra mắt chiếc di động mới thiết kế dạng thanh M200 không hỗ trợ camera. Đây là một trong số ít các di động của hãng không được tích hợp camera.
-
Microsoft vừa khuyến cáo người dùng Windows về một lỗ hổng chưa vá mới mà những kẻ tấn công có thể khai thác để ăn cắp thông tin và lừa gạt mọi người cài đặt mã độc
-

Những người sử dụng trình xem phim VLC hãy cẩn thận! Ngoài việc chơi nhiều định dạng video khác nhau, chương trình này còn chạy cả virus.
-

Hãng bảo mật Secunia vừa cảnh báo về một lỗ hổng khá nghiêm trọng trong phần mềm WinRAR, có thể cho phép tin tặc chiếm quyền điểu khiển máy tính nạn nhân.
-
Cuối tuần qua, hacker đã đột nhập thành công vào máy chủ của một công ty chuyên cung cấp banner quảng cáo cho hàng trăm website sau khi khai thác thành công lỗ hổng IFRAME trong trình duyệt Internet Explorer (IE). Hacker cũng không quên gài lại các đoạn mã khai thác trên mỗi banner quảng cáo.
-
Hãng bảo mật Secunia vừa cảnh báo hai lỗ hổng nguy hiểm trong phần mềm MySQL, có thể bị khai thác để vượt qua các giới hạn bảo mật nhất định, hoặc bị lợi dụng để khởi phát kiểu tấn công DoS (tấn công từ chối dịch vụ).
-
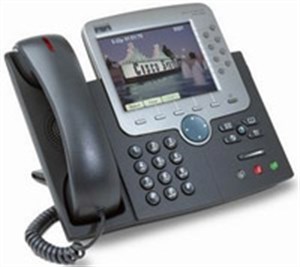
Cuối tuần qua Cisco đã phải phát hành hai bản cập nhật khẩn cấp để bít các lỗi bảo mật chết người trong IP Phones và phần mềm quản lý cuộc gọi Unified Communications Manager (UCM). Mã khai thác những lỗi này hiện đã được phát tán trên mạng Internet.
-
Hãng bảo mật Secunia ApS của Đan Mạch vừa phát hành phiên bản thử nghiệm miễn phí của Personal Software Inspector (PSI), một công cụ kiểm tra máy tính định kỳ để phát hiện ra những ứng dụng nào đã đến lúc cần cập nhật miếng vá.
-
Ngày 21/4, trung tâm nghiên cứu bảo mật của Microsoft đã đưa ra xác nhận về sự tồn tại của một lỗ hổng nguy hiểm chưa được vá lỗi trong hệ điều hành Windows 2000, tạo điều kiện cho tin tặc đột nhập vào máy tính nạn nhân.
-
Các chuyên gia bảo mật vừa phát hiện một lỗ hổng trong phần mềm máy chủ ứng dụng Oracle9i Application Server, có thể cho phép người dùng cục bộ bình thường chiếm quyền leo thang cao hơn trong hệ thống.
-
Phiên bản mới nhất của hai trình duyệt này đã để lộ "gót chân Asin" khi cho phép hacker lấy được tên truy cập và mật khẩu của người dùng trên các trang yêu cầu đăng nhập như hòm thư điện tử, tài khoản ngân h&ag
-
Hãng bảo mật Secunia vừa phát hiện một lỗ hổng trong trình duyệt Internet Explorer (IE) 7, có thể cho phép một website "độc hại" giả mạo thanh địa chỉ trên trình duyệt.
-
Chỉ ít giờ sau khi Microsoft ban hành bản tin bảo mật tháng giêng năm nay, hãng bảo mật Immunity đã cho công bố mã khai thác lỗ hổng VML, một phần được vá lỗi trong bản tin này.
-
Google vừa bịt lỗ hổng bảo mật trong dịch vụ Gmail, từng cho phép kẻ tấn công đánh cắp tài khoản e-mail người dùng.
-
Oracle ngày hôm qua (16/1) đã phát hành bản cập nhật bảo mật để khắc phục tổng cộng 51 lỗi bảo mật trong các sản phẩm phần mềm của hãng này. Đây là một phần trong bản cập nhật bảo mật định kỳ hàng quý của Oracle.
-
Hãng Cisco vừa cho vá hai lỗ hổng nghiêm trọng trong một số thiết bị chạy HĐH IOS, từng cho phép tin tặc tấn công từ chối dịch vụ (DoS) vào thiết bị mạng.
-
Các chuyên gia bảo mật vừa phát hiện một lỗ hổng trong trình duyệt Firefox, có khả năng cho phép tin tặc đánh cắp thông tin người dùng trên những website cho phép người dùng có thể tạo ra những trang riêng, chẳng hạn như MySpace.com.
-
Hãng Adobe vừa ban hành bản nâng cấp dành cho phần mềm Acrobat Reader 6 để loại bỏ 3 lỗ hổng từng cho phép tin tặc chèn mã độc hại vào hệ thống máy tính Windows và Mac.
-
Hãng bảo mật SecuriTeam vừa công bố hai lỗ hổng mới trong trình duyệt Mozilla Firefox, có thể cho phép lưu các file của tin tặc về máy tính để kích hoạt cuộc tấn công.
-
Các nhà phát triển nguồn mở vừa cảnh báo một lỗ hổng nghiêm trọng trong 2 thành phần của Linux, có thể cho phép tin tặc chiếm quyền điều khiển hệ thống bằng cách lừa người dùng xem một file ảnh được thiết kế đặc biệt.
-
Gã khổng lồ phần mềm vừa phát hành 6 miếng vá bảo mật "critical" để bịt lại những lỗ hổng mới được phát hiện bên trong sản phẩm của hãng. Theo lời Microsoft thì chúng có thể cho phép kẻ tấn công giành quyền kiểm soát máy tính.
-
Hãng bảo mật ISS X-Force vừa báo cáo một lỗ hổng nghiêm trọng trong thư viện NSS của một số sản phẩm Netscape, có thể bị tặc khai thác để tấn công vào hệ thống.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
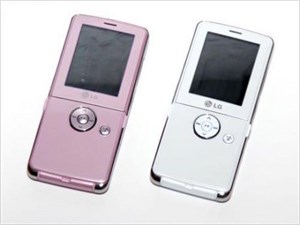 Chiếc điện thoại màn hình gương nắp gập thời trang với chức năng âm nhạc chuyên nghiệp LG KM380 đã lọt vào mắt xanh của không ít giới hâm mộ điện thoại nghe nhạc.
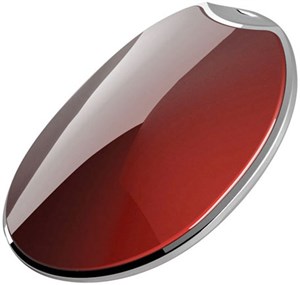 Máy nghe nhạc Coby MP570 có thể không ấn tượng với khách hàng về tính năng nhưng thiết kế của máy lại rất độc đáo và đẹp mắt.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

