-
Một lỗ hổng nghiêm trọng vừa được tìm thấy trên giao thức CredSSP ảnh hưởng tới tất cả các phiên bản Windows, cho phép kẻ tấn công khai thác RDP và WinRM để đánh cắp dữ liệu hoặc chạy mã độc.
-
Tianfu Cup - cuộc thi hack đỉnh cao nhất của đất nước tỷ dân.
-
Chuyên gia bảo mật của CMC CyberSecurity đã giúp Apple khắc phục các vấn đề trên web server.
-
Lỗ hổng này hiện đang được theo dõi với mã định danh CVE-2022-1096.
-
Nhiều khi khắc phục lỗi còn gây ra những điều tệ hơn chính lỗi đó.
-
Một lỗ hổng nghiêm trọng vốn đã được phát hiện và vá thành công vào giữa năm 2018 đã được báo cáo xuất hiện trở lại trên các thiết bị Adaptive Security (ASA) và Firepower của Cisco.
-
Một nhà nghiên cứu của Google phát hiện ra lỗ hổng bảo mật trên Blizzard Update Agent có trên mọi game của hãng.
-
Skype đã gỡ bỏ trang thiết lập lại mật khẩu để đối phó với một lỗ hổng bảo mật cho phép bất kì ai cũng có thể kiểm soát tài khoản của người khác khi chỉ cần biết email.
-
Do lỗi phát sinh, các đơn đặt hàng, giao dịch đã được thực hiện từ 2 phía của mức chênh lệch 8.000 - 12.000 đô la, mà không thực sự thanh toán bù trừ thanh khoản.
-
Thứ 3 vừa qua, Microsoft đã vá 40 lỗi trong Windows, Internet Explorer (IE), Office, SharePoint và Exchange.
-
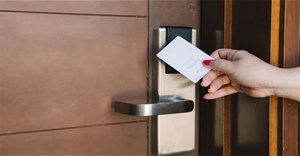
Một loạt lỗ hổng bảo mật nghiêm trọng tồn tại trên hơn 3 triệu ổ khóa điện tử RFID hiệu Saflok do hãng Dormakaba sản xuất trên toàn cầu giúp kẻ gian có thể bẻ khóa. Lỗ hổng này được phát hiện và báo cáo từ tháng 9.2022.
-
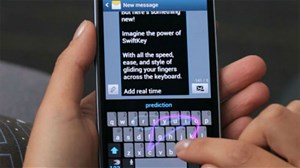
NowSecure vừa phát hiện ra một lỗ hổng nghiêm trọng trong ứng dụng bàn phím SwiftKey cài sẵn trên các smartphone Samsung Galaxy. Nếu khai thác thành công lỗ hổng này, tin tặc có thể truy cập vào điện thoại, điều khiển điện thoại từ xa, cài đặt phần mềm độc hại hoặc ăn cắp dữ liệu cá nhân.
-
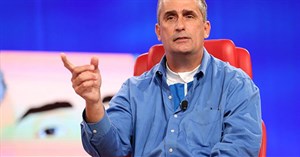
Intel không đưa ra giải thích nào thêm vì sao Krzanich lại bán tất cả cổ phiếu như vậy.
-
Microsoft ngày hôm qua đã tung ra 3 bản cập nhật bảo mật giúp vá 4 lỗ hổng trong Windows và Office.
-
Microsoft khuyến nghị sử dụng công cụ ngăn chặn tin tặc khai thác lỗ hổng để lừa đảo, nhưng chưa có kế hoạch phát hành miếng vá khẩn cấp.
-
Nằm trong chu trình sửa lỗi hàng quý, Oracle ngày hôm qua (17/10) đã cung cấp các miếng vá (patch) cho 101 lỗ hổng trong dòng sản phẩm của hãng này. Trong số các lỗ hổng liên quan tới cơ sở dữ liệu, 35 lỗ hổng được tìm thấy trong Oracle Application Express; và
-
Ngày 15 tháng 7, Benjamin Delpy, nhà nghiên cứu bảo mật và sáng tạo của Mimikatz, tiết lộ cách lạm dụng phương pháp cài đặt driver máy in thông thường của Windows để đạt được đặc quyền cục bộ SYSTEM thông qua driver máy in độc hại.
-
AMD đã cho phép người dùng cập nhật firmware cho Ryzen và EPYC trong tuần này.
-
Phát biểu tại CES, CEO Brian Krzanich đề cập tới vấn đề lớn nhất mà Intel phải đối mặt: bảo mật, khắc phục Meltdown và Spectre.
-
Hai lỗ hổng của Internet Explorer 6 đã được chỉ ra vào tuần trước và đã có bằng chứng về những lỗ hổng đó nhưng Microsoft vẫn chưa có câu trả lời về vấn đề này. Apple đã cho ra các update của Mac OS X và iTunes để giải quyết vấn đề về lỗ hổng bảo mật này
-
Hôm nay, Mozilla xác nhận đang tiến hành nghiên cứu thêm về lỗi bảo mật đầu tiên trong Firefox mới được phát hiện. Song hãng cho biết đây là một lỗi không hề nguy hiểm.
-
Tối qua, gã khổng lồ phần mềm đã phát hành 4 miếng vá "nghiêm trọng" (critical) để bịt lại 15 lỗ hổng bảo mật nằm trong các phiên bản hệ điều hành Windows, trình duyệt IE và một số chương trình khác.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Google vừa phải tung ra một bản vá ngoài lịch trình cho trình duyệt Chrome.
 May mắn là hiện tại Google đã tung ra bản vá cho lỗ hổng này.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

