-
Ngay sau khi đọc xong bài viết này, bạn phải nhớ cập nhật Google Chrome của mình ngay lập tức lên phiên bản mới nhất!
-
Hãng bảo mật Bkav ngày 22.7 vừa đưa ra cảnh báo một lỗ hổng trên Microsoft Office đã âm thầm bị khai thác từ năm 2009.
-
Bombardier tuyên bố rằng những kẻ tấn công đã đánh cắp được “một phần đáng kể” dữ liệu cá nhân và bí mật của nhân viên, khách hàng cũng như đối tác của công ty.
-
Hãng bảo mật Kaspersky Labs cho biết đã có hơn 4,5 triệu modem ADSL ở Brazil bị kẻ xấu tấn công và cài đặt mã độc trong chưa đầy một năm qua.
-

Mới đây, Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) ghi nhận mã khai thác lỗ hổng bảo mật nghiêm trọng CVE-2022-21907 trong HTTP Protocol Stack của Windows.
-

Trong vòng 7 tuần qua, các tin tặc mũ trắng trên toàn thế giới đã kiếm được ít nhất 32.150 đô la thông qua việc sửa thành công một loạt lỗi bảo mật xuất hiện trên các nền tảng tiền điện tử và blockchain phổ biến như TRON, Brave, EOS và Coinbase.
-
Oracle, hãng phần mềm đứng sau Java vừa tung ra bản cập nhật để vá lại hơn 50 lỗ hổng bảo mật trên nền tảng này mà có khả năng gây nguy hiểm cho hàng trăm triệu máy tính trên toàn cầu.
-
Hàng triệu máy tính chạy CPU AMD Ryzen và EPYC trên toàn thế giới đang tồn tại một lỗ hổng nguy hiểm, cho phép kẻ tấn công chạy mã độc hại trên CPU khi chúng ở chế độ System Management Mode, một chế độ nhạy cảm chứa các tệp firmware quan trọng.
-

Nền tảng này đã có sự nhầm lẫn trong việc chặn các khoản thanh toán tiền thưởng hợp pháp của hacker Ukraine.
-
Nếu đang sử dụng hoặc có ý định sử dụng LibreOffice, bạn nên hết sức cẩn thận về những tệp tài liệu mở bằng phần mềm này trong khoảng thời gian sắp tới.
-
Google không công bố chi tiết về những cuộc tấn công được hacker tiến hành bằng cách khai thác lỗ hổng này.
-
2 nhà nghiên cứu bảo mật Miguel Méndez Zúñiga và Pablo Pollanco của Telefónica Chile vừa công bố các Proof-of-Concept (PoC) cho phép hacker thực thi lệnh từ xa và khai thác những lỗ hổng gây rò rỉ thông tin có liên quan đến nhiều router D-Link đang được sử dụng phổ biến trên toàn thế giới.
-
Một lỗ hổng trên Android cho phép các ứng dụng nhiễm độc vượt qua yêu cầu cho phép quyền đọc thông tin thiết bị, từ đó “nhòm ngó” được nhiều thông tin hơn mức cho phép, trong đó có khả năng giúp nó theo dõi vị trí thiết bị.
-
Microsoft cuối cùng đã đóng một trong những cách còn lại cuối cùng để bỏ qua việc tạo tài khoản Microsoft chính thức khi thiết lập PC Windows 11 mới.
-
Phát hiện ra một loạt lỗ hổng của Apple, nhóm hacker mũ trắng gồm 5 thành viên đã nhận được số tiền thưởng khá lớn.
-

Western Digital vừa vá một lỗ hổng nghiêm trọng cho phép những kẻ tấn công thực thi code từ xa với đặc quyền root trên cá thiết bị chạy My Cloud OS 5.
-

Liên tiếp những lỗ hổng bảo mật được phát hiện trên trình duyệt Internet Explorer 8 sau khi Microsoft "khai tử" Windows XP.
-
Những con số được đưa ra tại hội thảo, triển lãm quốc gia về An ninh bảo mật 2011 ngày 5/4 cho thấy, vấn đề bảo mật an toàn thông tin trên môi trường Internet ở Việt Nam ngày càng trở nên đáng báo động.
-
Apple đã được thông báo về lỗ hổng bảo mật này từ 6 tháng trước nhưng tới nay họ vẫn chưa tiến hành vá nó.
-
Lần thứ 2 trong tháng này, Adobe đã phải phát hành bản vá khẩn cấp để bịt 2 lỗ hổng bảo mật của Flash trong trình duyệt web. Đây cũng là bản vá lỗi thứ 3 của Flash trong tháng.
-

Hãng Cisco ngày 9/6 đã cảnh báo khách hàng về một lỗ hổng mới trong bộ switch Catalyst của hãng. Kẻ tấn công có thể lợi dụng lỗ hổng để đóng và cấu hình lại phần cứng trong hệ thống mạng.
-
Ngày hôm qua (02/11), Cisco Systems vừa mới cho bít một lỗ hổng bảo mật quan trọng trong phần mềm điều khiển bộ định hướng (router) và thiết bị chuyển mạch mạng (switch).
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
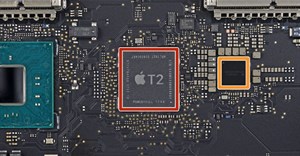 Nếu khai thác thành công, hacker có thể truy cập root các máy tính Mac sử dụng vi xử lý Intel có trang bị chip T2.
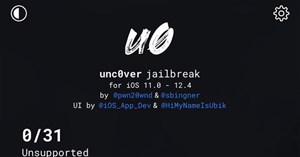 Tối ngày 18/8 (giờ Việt Nam), thông tin phiên bản iOS mới nhất hiện tại là iOS 12.4 đã bị jailbreak khiến cộng đồng jailbreak không khỏi bàng hoàng.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

