-
Trong loạt bài này chúng tôi sẽ giới thiệu với các bạn nội dung cơ bản cách áp dụng phương thức reverse engineering trong lĩnh vực bảo mật vốn phát triển và biến đổi hết sức nhanh chóng.
-
Mã độc BRATA chuyên tấn công các thiết bị Androi vừa có thêm vài khả năng phá hoại mới.
-
Bóc trần thủ đoạn của spammer, những kẻ dưới đáy xã hội internet cùng một số kẻ khác với các nội dung che đậy, ẩn giấu malware thực bên trong.
-
Qua phần một của loạt bài này, chúng ta đã chuẩn bị một số kiến thức và công cụ nền tảng cho hoạt động phân tích về sau. Trong phần 2 này, chúng ta sẽ được tiếp xúc với một chất liệu mới rất thú vị: phân tích malware thực.
-
BitDefender Lab vừa công bố danh sách 10 phần mềm độc hại (malware) có "thành tích" lây nhiễm cao nhất trong tháng 6. Phần mềm P2P worm Puce.G và phiên bản mới của Rjump worm là hai malware đứng đầu trong danh sách này.
-
Tội phạm công nghệ cao ngày nay càng trở nên tinh vi và hoàn hảo hơn, chúng tìm mọi cách để che giấu phần mềm độc hại và nhúng vào hệ thống website bị tấn công
-
Virus máy tính là nỗi ám ảnh muôn thuở của bất cứ ai xài máy tính. Virus có thể hiện diện ở bất cứ nơi đâu, dưới bất kỳ hình thức nào, và nếu bạn có nối mạng thì nguy cơ bị lây nhiễm sẽ càng cao.
-
26 ứng dụng bị loại bỏ đã bị nhiễm malware mang tên DroidDream Light có thể lấy cắp thông tin của người dùng.
-
Google đã phát hành các phiên bản mới để hỗ trợ phục hồi Chrome sau khi phần mềm chống malware Microsoft Security Essentials (MSE) xóa trình duyệt này.
-
Một phiên bản giả mạo của công cụ Flyoobe phổ biến đang được lan truyền trực tuyến, lừa người dùng Windows 10 tải xuống phần mềm độc hại
-

Một chương trình Trojan horse đã được thiết kế để gây tổn thương các máy sử dụng hệ thống file mã hoá của Microsoft Windows. Trojan này sẽ “trườn” vào payload của hệ thống và lẩn trốn chương trình bảo vệ - theo cảnh báo của một nhà nghiên cứ
-
Ransomware, phần mềm gián điệp, phần mềm tống tiền... đều là 1. Đây là tên gọi chung của 1 dạng phần mềm độc hại - Malware, có "tác dụng" chính là ngăn chặn người dùng truy cập và sử dụng hệ thống máy tính của họ (chủ yếu phát hiện trên hệ điều hành Windows)...
-
Null Session, được gọi là IPC$ trên máy chủ nền tảng Windows, là một dạng kết nối nặc danh tới một mạng chia sẻ cho phép người dùng trong mạng truy cập tự do.
-
Người dùng khoan vội cài đặt bản thử nghiệm đầu tiên của Kaspersky Internet Security 2011 (số hiệu 11.0.0.87) vì có thể khiến máy tính bị treo.
-
Phần mềm độc hại không có gì là mới, nhưng vào mùa hè năm 2017 đã xuất hiện một biến thể mới nhắm mục tiêu tới người dùng qua Facebook Messenger và thông báo họ cài đặt phần mềm adware hoặc Trojan. Làm thế nào bạn có thể phát hiện các phần mềm độc hại này và cách loại bỏ chúng như thế nào?
-
Phần mềm chống virus và tường lửa đôi khi không đủ để có thể bảo đảm bạn an toàn. Đây chính là cách giúp bạn có thể tránh các tấn công ẩn cũng như những cố gắng với mưu đồ xấu
-
Là phần mềm hợp pháp nhưng CertUtil lại bị lợi dụng để cài malware lên máy nạn nhân.
-
Nếu bạn tin rằng chỉ vì mình tải ứng dụng từ cửa hàng chính thức của Google thì sẽ không bị malware, hãy suy nghĩ lại.
-
Mac an toàn và ít bị nhiễm mã độc (malware) hơn Windows, đây là điều mà nhiều người dùng vẫn tin tưởng. Tuy nhiên, điều này đã không còn đúng nữa khi một báo cáo mới đây cho thấy trong năm 2019, số lượng những mối đe dọa nhắm vào Mac đã vượt mặt PC với tỉ lệ 2:1.
-
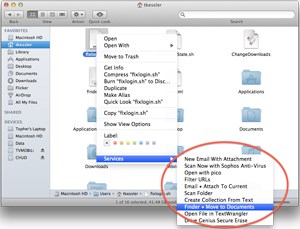
Mặc dù tính năng Finder của Mac OS X quản lý file và folder cũng tương tự như cách quản lý của Windows, vẫn có một số điều người dùng Windows khi chuyển sang Mac OS X phàn nàn rằng có sự khác biệt hoặc đang thiếu trên hệ điều hành Mac.
-
Các nhà nghiên cứu bảo mật quốc tế vừa đưa ra cảnh báo về một loại phần mềm độc hại xóa dữ liệu mới hiện đang được triển khai trên trong các cuộc tấn công phá hoại nhắm vào cơ sở hạ tầng mạng Ukraine.
-
Hãng bảo mật Symantec vừa công bố những xu hướng bảo mật Internet trong năm tới, trong đó có dự báo cuộc khủng hoảng kinh tế sẽ tạo ra nhiều cuộc tấn công mạng mới.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Việc bị nhiễm phần mềm độc hại về cơ bản là điều chắc chắn tại một thời điểm nào đó; khi điều đó xảy ra với bạn, hãy làm theo những phương án này để cứu máy tính bị nhiễm malware của bạn.
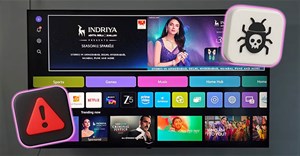 Smart TV có thể là trung tâm giải trí tại gia, nhưng bạn có biết rằng kết nối Internet khiến nó dễ bị nhiễm malware không? Nếu bạn thấy TV load chậm hoặc xuất hiện cửa sổ pop-up lạ, đó có thể không chỉ là lỗi.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học