-
Trong bài hướng dẫn trước, Quản Trị Mạng đã giới thiệu cách xử lý và khắc phục máy tính bị nhiễm virus bằng công cụ Kaspersky Rescue CD, và lần này chúng tôi tiếp tục đề cập đến 1 công cụ hỗ trợ khác, đó là BitDefender Rescue CD...
-
Được phân loại thuộc nhóm Net-Worms vô cùng độc hại, chúng có thuộc tính lây lan mạnh mẽ qua mạng máy tính, tính năng dễ phân biệt nhất của chúng là tự nhân bản và lây lan mà không cần đến sự tác động của người dùng.
-
Phần mềm độc hại không có gì là mới, nhưng vào mùa hè năm 2017 đã xuất hiện một biến thể mới nhắm mục tiêu tới người dùng qua Facebook Messenger và thông báo họ cài đặt phần mềm adware hoặc Trojan. Làm thế nào bạn có thể phát hiện các phần mềm độc hại này và cách loại bỏ chúng như thế nào?
-
Trang bị cho hệ thống một phần mềm bảo vệ khi lướt web đặc biệt cho con trẻ là điều không thể thiếu trong môi trường Internet với nhiều cạm bẫy hiện nay.
-
Khi toàn bộ hệ thống máy tính đã bị nhiễm virus và không hoạt động như bình thường, các bạn sẽ làm thế nào để khắc phục? Format toàn bộ ổ cứng rồi cài lại hệ điều hành? Đôi khi đó không phải là cách làm tối ưu và có hiệu quả nhất...
-
Các chuyên gia của Kaspersky Lab lại vừa đưa ra cảnh báo về một loại sâu mới tấn công các tài khoản Twitter. Loại sâu này khai thác dịch vụ rút gọn đường dẫn của nhà cung cấp Google là goo.gl.
-
Từ tháng 10/2010, Microsoft Security Essentials, dịch vụ chống virus của Microsoft dành cho máy tính chạy hệ điều hành Windows...
-
Các quan chức ở Iran cho biết, họ đã phát hiện một loại virus máy tính mới được thiết kế nhắm tới các cơ quan Chính phủ nước này.
-
Giáng sinh và đầu năm mới luôn là thời điểm người sử dụng mất cảnh giác và khả năng mắc bẫy tội phạm mạng rất cao.
-
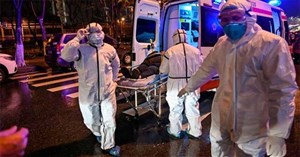
Những ngày sau khi Trung Quốc công bố dịch, với quyền truy cập vào dữ liệu bán vé của các hãng hàng không toàn cầu, hệ thống AI của BlueDot đã tiếp tục dự đoán chính xác sự lây lan của virus Corona Vũ Hán đến Bangkok, Seoul, Đài Bắc và Tokyo.
-
Tính năng scan virus cho trình duyệt Chrome trên Windows mà Google bổ sung vào năm ngoái khiến trình duyệt khởi động chậm hơn.
-
Một loại vải có thể “chiết xuất” lượng điện năng cực nhỏ từ chuyển động của người mặc, sau đó tạo ra những đợt xung điện đủ lớn để tiêu diệt gần như toàn bộ các loại vi khuẩn.
-
Các chuyên gia bảo mật khuyến cáo người dùng cần cẩn trọng hơn bởi cứ 10 phút lại xuất hiện một biến thể mới của virus đào tiền ảo qua Facebook Messenger.
-
Theo ông Vũ Ngọc Sơn, Giám đốc Bộ phận nghiên cứu Bkav, đơn vị này đang theo dõi việc người dùng Việt Nam không thể sử dụng Internet từ 9/7/2012 do bị nhiễm virus DNS Changer nhưng đến nay vẫn chưa phát hiện bất cứ trường hợp nào.
-
Các nhà khoa học đã phát triển một thuật toán mới có thể giúp phát hiện và ngăn chặn các cuộc tấn công không gian mạng trên các thiết bị hỗ trợ GPS trong thời gian thực.
-
Bắt đầu xuất hiện vào ngày 28 Âm lịch, bùng phát mạnh sau đó và vẫn đang lây lan, phiên bản tiếp theo của virus Gaixinh có tên W32.LotterYM.Worm khiến nhiều người mắc bẫy vì phát tán trên Yahoo Messenger cùng các tin nhắn "mùi mẫn".
-
Theo một chuyên gia nghiên cứu bảo mật, Scammer hiện đang phân phát các phần mềm bảo mật giả mạo nhắm tới người dùng máy tính Mac bằng cách tận dụng tin tức thủ lĩnh nhóm al-Qaeda Osama Bin Laden mới đây đã bị quân đội Mỹ giết.
-
Trình duyệt web phổ biến của Microsoft đã bất ngờ tung báo động và chặn đứng những trang web hoàn toàn bình thường, chẳng khác nào một phần mềm diệt virus kém cỏi.
-

Tin tặc lại vừa tung ra phần mềm thứ 3 có khả năng phát tán qua các tin nhắn đa phương tiện (MMS) Khi hoạt động, virus mang tên Mabir.A gửi một thông điệp dạng MMS cho bất cứ tin nhắn SMS hay MMS nào mà điện thoại bị lây nhiễm nhận được.
-

Tối thứ 6 vừa qua, một virus máy tính đã làm dừng hoạt động hàng loạt nhà máy của hãng Taiwan Semiconductor Manufacturing Co (TSMC), đối tác sản xuất bộ xử lý chính của iPhone 2018 cho Apple.
-
Công ty bảo mật Kaspersky Labs vừa công bố một số chi tiết về một cuộc chiến “tay đôi” kéo dài 12 giờ với những kẻ đã tạo virus Bagle. Cứ 1 giờ trôi qua là có một biến thể mới của Bagle xuất hiện như là lời thách thức.
-
Tính tới nay, số vụ virus và tấn công nhắm vào ĐTDĐ vẫn còn khá hiếm, nhưng malware di động vẫn là một mối nguy hiểm rình rập, khi mà ngày càng có nhiều người truy cập Internet và download nội dung trực tiếp trên "dế".
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Đây là danh sách 11 hacker nổi tiếng nhất thế giới. Đó là những người đã xâm nhập vào hệ thống máy tính của những công ty công nghệ viễn thông, trang web thương mại, các trường Đại học hàng đầu thế giới.
 Với các ngôn ngữ khác, trên các chương trình bảo mật của Kaspersky Lab, bạn có thể dễ dàng thay đổi giao diện ngôn ngữ từ tiếng Anh sang bất kỳ thứ tiếng nào và ngược lại. Để thay đổi giao diện ngôn ngữ các chương trình bảo mật của Kaspersky Lab sang giao diện tiếng Anh và ngược lại, bạn có thể tham khảo bài viết dưới đây của Quản trị mạng.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

