-
Trong bảng danh sách những công nghệ sẽ không còn được Microsoft sử dụng trên Windows 10 trong thời gian tới có một cái tên vô cùng quen thuộc, đó là chuẩn mã hóa WiFi WEP.
-
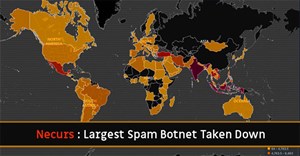
Mạng botnet này có tên Necurs, đứng sau trojan ngân hàng (banking trojan) “khét tiếng” GameOver Zeus, cùng với hàng tá các loại phần mềm độc hại khác.
-
Dù bạn sử dụng thiết bị chạy iOS, hay Android thì đều có những nguyên tắc bảo mật thiết bị chung, ngăn chặn trường hợp nhiễm virus hoặc hack tài khoản.
-
Tháng 4/1991, Linux, một trong những nền tảng hệ điều hành mã nguồn mở và miễn phí đầu tiên trên thế giới được ra đời. Sau 20 năm, Linux đã trở nên phổ biến trên toàn cầu. Cùng nhìn lại 20 năm tồn tại và phát triển của Linux qua bài viết dưới đây.
-
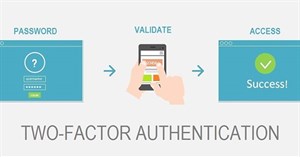
Open Two-Factor Authenticator là tiện ích tạo mã xác thực 2 bước, có mật khẩu bảo vệ tài khoản xác thực 2 bước.
-
Ransomware bé nhỏ như một hạt cát, chúng có ở khắp mọi nơi xung quanh chúng ta. Và chúng có thể mã hóa tấn công ổ cứng mà còn tấn công các ổ đĩa hệ thống khác nữa, và các ổ đĩa đám mây cũng không vượt khỏi tầm ngắm của chúng.
-
Loại malware này giả dạng thành phần mềm nhằm lây nhiễm vào trình duyệt cũng như website mà người dùng đang xem.
-
Khoa học chứng minh xem một bộ phim kinh dị sẽ tiêu hao calo tương đương với 30 phút chạy bộ.
-
Cisco đã phát hành Encrypted Traffic Analytics (ETA), công nghệ đột phá giúp phát hiện malware trên lưu lượng mạng đã bị mã hóa mà không cần can thiệp hoặc giải mã dữ liệu.
-
Ubuntu 25.10 chính thức phát hành với nhiều thay đổi lớn: chuyển sang Rust để tăng bảo mật, hỗ trợ codec AAC cho Bluetooth, mã hóa ổ đĩa bằng TPM và nhân Linux 6.17 mạnh mẽ hơn. Cập nhật ngay để trải nghiệm hiệu suất và độ ổn định vượt trội.
-
Theo BleepingComputer, nhà phát triển Tim Cotten mới đây đã phát hiện một lỗ hổng tồn tại trong Gmail khiến tên của người gửi không hiển thị khi nó tới hộp thư của người nhận nếu người gửi thêm các thẻ object, script hoặc img kèm email người nhận ở phần đầu thư.
-
Theo số liệu báo cáo, phiên bản mới nhất của công cụ gỡ bỏ các phần mềm chứa mã độc Malicious Software Removal Tool đã giải thoát cho hơn 2 triệu máy tính
-
Hoạt động tội phạm mạng này lần đầu tiên được phát hiện vào tháng 2 năm này, lợi dụng dịch vụ miễn phí TryCloudflare để phát tán nhiều chủng RAT khác nhau.
-
Các hoạt động quảng cáo phần mềm độc hại được tin tặc phân phối thông qua những trang Facebook bị xâm nhập.
-
Những ngôi nhà bị bỏ hoang với vẻ đẹp hoang sơ, sự huyền bí và không kém phần rùng rợn thu hút du khách khắp mọi nơi đến trải nghiệm.
-
Hãng bảo mật Kaspersky Lab cho biết trong 3 tháng đầu năm 2010, đã có trên 327 triệu âm mưu làm lây nhiễm mã độc tại những nước khác nhau trên thế giới
-
Số IBAN là gì và được sử dụng khi nào? Mời các bạn cùng tìm hiểu trong bài viết dưới đây.
-
Năm 2023 vừa qua cho thấy Microsoft đang đặt cược rất nhiều vào trí tuệ nhân tạo và mối quan hệ hợp tác với OpenAI để biến Copilot thành hiện thực.
-
Công ty khởi nghiệp Trí tuệ nhân tạo có trụ sở tại Trung Quốc DeepSeek đang có kế hoạch “minh bạch hóa” hơn nữa về công nghệ đằng sau các mô hình AI nguồn mở của mình, điển hình như mô hình lý luận R1.
-
Microsoft là một trong những công ty đi tiên phong trong việc từ bỏ hình thức sử dụng mật khẩu lỗi thời để đăng nhập vào các dịch vụ của mình trong một thời gian dài.
-
Các chuyên gia đến từ công ty bảo mật ESET gần đây đã phát hiện ra một backdoor Linux mới có tên WolfsBane, đang được nhóm hacker Gelsemium APT có liên kết với Trung Quốc sử dụng để triển khai các hoạt động độc hại.
-
RIM cho rằng, việc chính phủ một số quốc gia có ý định cấm mã hoá các thông tin viễn thông từ điện thoại BlackBerry là không thể tưởng tượng được.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
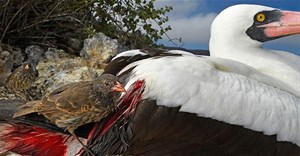 Chim sẻ 'ma cà rồng' sống trên đảo Darwin và đảo Sói (cùng thuộc quần đảo Galapagos - Ecuador) từ 500.000 năm trước.
 HTML5 có cách thức viết tự do, nên để trở thành một lập trình viên thông minh, bạn cần phải tự tạo cho mình thói quen viết code theo đúng chuẩn để người khác có thể dễ dàng hiểu và sử dụng code HTML của bạn. Hãy tìm hiểu cùng Quantrimang nhé.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học
