-

Phân tích chuẩn đoán hiện trạng mạng. Các phương thức được sử dụng để mô hình hoá mạng đều có thể được sử dụng để phân tích chẩn đoán lỗi trong mạng. Việc phát hiện các lỗi cũng là một quá trình xây dựng một mô hình đặc biệt của mạng. Nếu các ràng buộc cho sự tìm kiếm phát hiện mô tả các xung đột được coi là bình thường của các thành phần mạng, thì các tác tử kiểm tra các ràng buộc đó rồi mới thực hiện chức nǎng phát hiện lỗi. Deglet có thể được sử dụng để phản ứng lại kết quả phát hiện hoặc đưa
-

Ngoài những thao tác cơ bản với tập tin trên macOS, một số thủ thuật nâng cao sẽ giúp người dùng thực hiện thao tác nhanhh hơn, đạt hiệu quả cao trong công việc.
-
Cảm giác khẩn cấp cần phải làm ngay, nhầm tưởng là thư từ một người quen hay yêu cần giúp đỡ, tất cả đều khiến chúng ta click vào link nhiễm độc.
-

Nhiều người mắc tật há miệng khi ngủ say. Điều này tường chừng là vô hại, nhưng thực tế lại gây ra tác hại khôn lường đối với sức khỏe.
-

Hôm qua (18/4), các nhà chức trách Seoul đã mở cuộc điều tra đối với mạng lưới ngân hàng lớn nhất Hàn Quốc, sau khi xảy ra sự cố làm tê liệt hoạt động thanh toán của nhiều khách hàng thuộc nhà băng này. Giới điều tra cho rằng, có khả năng đây là một vụ tấn công mạng do tin tặc gây ra
-

Theo đài TNHK ngày 21/7, một nhóm tin tặc tự xưng là nhóm "Anonymous" ngày 21/7 thông báo họ đã xâm nhập và lấy được một số lượng lớn tài liệu lưu trữ của NATO và rằng những tài liệu trên mật đến nỗi sẽ là vô trách nhiệm nếu công bố hầu hết số tài liệu này.
-
Tại trung tâm hỏi đáp về an toàn bảo mật thông tin của hãng Microsoft, hàng nghìn các bản báo cáo về an ninh hệ thống đã được nghiên cứu trong mỗi năm. Trong một số trường hợp, kết quả về mức độ an toàn của hệ thống xuất phát từ lỗi trong sản phẩm. Điều này có nghĩa là sẽ có một bản sửa lỗi phát triển ngay sau đó để khắc phục lỗi vừa tìm được.
-
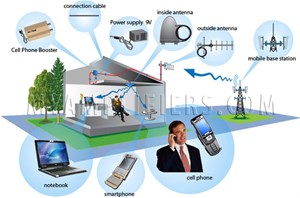
Với lỗ hổng công nghệ trên chiếc điện thoại GSM tin tặc có thể gửi tin nhắn hoặc thực hiện cuộc gọi “qua mặt” chủ nhân thiết bị.
-

Trong khuôn khổ các hoạt động của dự án Trung tâm Vũ trụ Việt Nam, ngày 20/9, tại trụ sở Viện Khoa học và Công nghệ Việt Nam (VAST) đã diễn ra Hội thảo “Hợp tác Việt Nam - Nhật Bản trong Công nghệ Vũ trụ” do Trung tâm Vệ tinh Quốc gia trực thuộc VAST tổ chức.
-
Hãng phần mềm Adobe xác nhận và thông báo việc hệ thống cấp phát chữ ký điện tử của mình bị tin tặc tấn công với mục đích “hợp thức hóa” một số mã độc nguy hiểm.
-

Gã khổng lồ của mạng xã hội đang hợp tác với Microsoft, Google, Netflix và Amazon để phát video trực tuyến nhanh hơn.
-

Tổng giám đốc Stephen Elop của Nokia cho rằng thương vụ Motorola - Google đã đặt các công ty sử dụng hệ điều hành Android vào thế bất lợi, còn hãng tìm kiếm Mỹ sẽ đi vào vết xe đổ của Microsoft.
-

Stratfor cho hay website của hãng này sẽ đóng cửa khoảng 1 tuần nữa sau khi bị tổ chức tin tặc Anonymous “đánh” hồi cuối tuần qua.
-

Google đã công bố những số liệu ấn tượng tại I/O 2014 với lượng người dùng Android, tuy nhiên họ cho biết vẫn còn nhiều thị trường mà smartphone chưa thành công vì giá thành, điều này khiến Google bắt tay vào cho ra đời Android One.
-

Sau nhiều nỗ lực hòa giải, Nokia và HTC cũng đã chính thức bắt tay nhau để kí thỏa thuận liên quan đến các vấn đề bản quyền.
-
Hãng bảo mật McAfee cho biết, các tin tặc đang bắt chước thủ thuật của các nhóm phần mềm mã nguồn mở, học tập những kỹ thuật đã tạo nên sự thành công của Linux và Apache để cải thiện phần mềm phá hoại của chúng.
-

Microsoft từ lâu đã không còn thu phí sử dụng Windows Phone OS của các nhà sản xuất thiết bị. Nhưng lý do đó có vẻ như chưa đủ hấp dẫn để thu hút các nhà sản xuất smartphone chọn Windows Phone do vậy Microsoft phải tạo ra một động lực tài chính khiến cho những công ty sẵn sàng sản xuất các thiết bị chạy nền tảng Windows Phone.
-

Tin tặc ngày càng lợi dụng BOT – tên gọi những chiếc PC bị chúng “bắt cóc” chiếm quyền điều từ xa – để thực hiện các hoạt động trái pháp luật. BOT giờ đây không còn chỉ để gửi thư rác, email lừa đảo trực tuyến mà đã được sử dụng cả v
-

GTISC (Georgia Tech Information Security Center), BellSouth và ISS (Internet Security Systems) sẽ hợp tác với nhau để cùng nghiên cứu vấn đề bảo mật cho công nghệ VoIP (điện thoại qua Internet - Voice over Internet Protocol).
-
Theo cảnh báo mới nhất của Symantec, giới hacker đang cố khai thác một lỗ hổng chưa được vá trong phần mềm Apple QuickTime, cho phép chạy mã nguy hiểm trên máy tính nạn nhân. Lỗ hổng trên có tên là Apple QuickTime RTSP Response Header Stack-Based Buffer Overflow Vulnerabi
-

Tin tặc đang chuyển mục tiêu tấn công sang người sử dụng thay vì tấn công vào các hệ thống. Minh chứng rõ ràng nhất cho xu hướng chuyển đổi mục tiêu tấn công trong giới tin tặc chính là việc liên tiếp công bố các lỗi bảo mật trong bộ ứng dụng Microsoft Of
-
Hãng bảo mật McAfee nhận định năm tới sẽ là “một năm vất vả” của Windows Vista. Phiên bản hệ điều hành này sẽ trở thành mục tiêu tấn công hàng đầu của tin tặc. Craig Schmugar - Chuyên gia nghiên cứu hiểm hoạ bảo mật của McAfee - cho biết hầu hết các m&a
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Như các bạn đã biết, YouTube đang là trang web chia sẻ video trực tuyến lớn nhất thế giới. Ngoài những ưu điểm như nội dung phong phú, đa dạng, nhiều video chất lượng cao, khả năng lưu trữ lớn thì YouTube còn rất nhiều tính năng hay khác mà có thể bạn chưa biết. Hôm nay, chúng tôi sẽ chia sẻ với các bạn cách thay đổi tỷ lệ khung hình video YouTube để nâng cao trải nghiệm khi xem.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

