-
Microsoft Defender là giải pháp bảo mật mặc định của Microsoft dành cho Windows 10 và 11. Mặt khác, Bitdefender là một chương trình bảo mật hàng đầu có sẵn cho Windows, macOS, iOS và Android.
-
Một loại virus máy tính khác khai thác cùng lỗ hổng bảo mật trong hệ điều hành Windows như mã độc WannaCry đã lây lan hơn 200.000 máy và giúp bọn tin tặc hốt bạc.
-
Theo hãng bảo mật Symantec, các chuyên gia đã phát hiện rất nhiều trang blog giả do hacker lập ra, với lời quảng cáo giật gân là có link video "sex nóng bỏng, tự quay" giữa nam diễn viên trẻ Trần Quán Hy với kiều nữ Trương Bá Chi.
-
Internet gần như đã trở thành thiên đường cho những người mê công nghệ, là nơi ẩn náu cho game thủ và là nguồn lợi nhuận của doanh nhân. Nhưng mạng thông tin toàn cầu cũng là sân chơi của
-
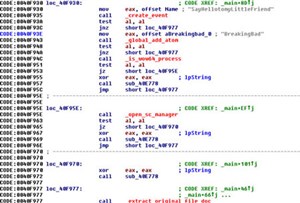
Công ty CMC InfoSec vừa cảnh báo người dùng trong nước về một loại virus mới lây nhiễm vào các file Microsoft Office ( .doc, .xls) và các file thực thi (.exe) để đánh cắp thông tin tài khoản ngân hàng trực tuyến.
-
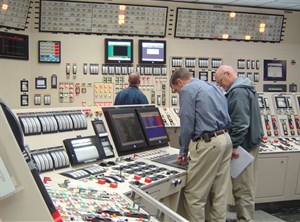
Hôm qua (3/3), một chuyên gia về an ninh mạng người Đức - Ralph Langner cho biết, ông tin Mỹ và cơ quan tình báo Mossad của Israel đã dùng sâu máy tính Stuxnet tấn công nhà máy hạt nhân của Iran vào năm ngoái.
-
Một số đặt tốc độ và sự thuận tiện lên hàng đầu, một số tập trung vào quyền riêng tư, trong khi một số khác chỉ có thể được sử dụng cho các tác vụ chuyên biệt. Và một số trình duyệt có khả năng độc hại, như trình duyệt Wave.
-
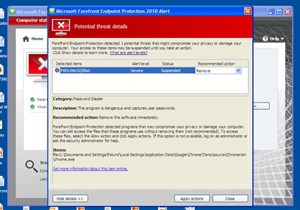
Phần mềm diệt virus miễn phí Security Essentials của Microsoft vừa nhầm lẫn khi đánh dấu trình duyệt Google Chrome là malware (phần mềm độc hại) và bắt đầu chặn chương trình này.
-
Sau Shylock, các chuyên gia bảo mật lại tiếp tục phát hiện thêm 1 loạt các mã độc chuyển mục tiêu lây nhiễm sang Skype. Đây được xem là dấu hiệu cảnh báo về một cuộc “đổ bộ” trong tương lại của các loại mã độc sang ứng dụng VoIP và gửi tin nhắn tức thời phổ biến này.
-
Google cảnh báo tin tặc đã cài malware vào khoảng 20.000 website, và tấn công, xâm nhập nhiều máy chủ.
-
Thêm một malware nữa trên nền tảng Mac OS X bị phát hiện ngoài malware Flashback đã lây nhiễm trên 600.000 máy Mac. Và cũng giống như Flashback, loại Trojan mới này không đòi hỏi bất cứ tương tác nào từ người dùng để lây lan vào máy Mac của Apple.
-
Thông tin về một loại virus phá hỏng ổ cứng vĩnh viễn là tin đồn thất thiệt, đã được phát tán từ năm 2000. Đây chỉ là một phao tin đồn nhảm (hoax), chứ chưa có loại virus nào như vậy trong thực tế.
-

Nếu như bạn là người biết cảnh giác thì bạn có thể dễ dàng phòng tránh và tiêu diệt các loại Virus, Spyware nhiễm vào máy tính của mình mà không cần phải tốn tiền để mua hoặc mất thời gian download các phần mềm diệt Virus-Spyware. Bạn có thể thực hiện như sau:
-
Hôm qua, Trung tâm an ninh mạng Bách Khoa (BKIS) đã phát hiện được một số thư lợi dụng tên tuổi của BKAV, Microsoft, VnExpress, Vietnamnet, Nhacso.net, Gmail... để phát tán chương trình tấn công mới.
-
Hãng tin Reuters cho biết trong một bài báo độc quyền vừa được họ đăng lên rằng, vào hôm 19/2, Apple đã thừa nhận họ là nạn nhân của một số cuộc tấn công gần đây do nhóm tin tặc Trung Quốc từng “đánh” Facebook thực hiện.
-
27 virus mới trong đó có sự xuất hiện của 2 virus cài đặt rootkit xuất hiện đầu tiên ở Việt Nam là những thông tin khái quát về tình hình Virus trong tháng 6. Những thông tin trên do Trung tâm An ninh mạng (BKIS) thuộc Trường ĐH Bách Khoa Hà Nội
-
Tất cả những công cụ diệt virus thông dụng nhất hiện nay đều "bó tay" trước 80% malware mới xuất hiện gần đây. Thông tin đáng kinh hãi này được đưa ra bởi AusCERT, Lực lượng phản ứng khẩn cấp về máy tính của Úc. Theo lời tổng giám đốc cơ qua
-
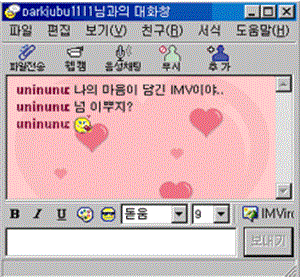
Với hình ảnh trái tim và bông hoa rất đẹp kèm theo một đường link xuất hiện trên cửa sổ Yahoo Messenger từ nick của bạn chat, virus có xuất xứ trong nước đã khiến nhiều người dùng máy tính mắc bẫy. Dù chưa biểu hiện phá hay ăn cắp data, sâu này vẫn
-
Trend Micro vừa cho biết phiên bản phần mềm Playstation 3 nâng cấp hồi đầu tháng vừa rồi đã được tích hợp thêm phần mềm diệt virus của hãng này, và đây cũng là phần mềm diệt virus đầu tiên được tích hợp vào các game console cho tới nay.
-
Bản cập nhật D32 (18-06-2005) bổ sung 10 virus: Kriz.d.worm.W32, Kriz.e.worm.W32, Adware-180.trj.W32, Adware-SAH.trj.W32, Exploit-ActX.vbs.trj.W32, Lovgate.rf.worm.W32, Mytob.gen.worm.W32, Zoher.worm.W32, Bagle.ag.worm.W32 và Peachy.vbs.worm.W32.
-
Con Sober biến thể này cố gắng dụ dỗ người dùng mở các tập tin đính kèm ra xem bằng bằng những thông điệp hết sức láu lỉnh bằng tiếng Anh lẫn tiếng Đức.
-
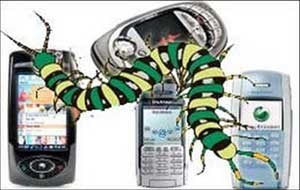
Con trojan có tên Doomboot.G này chuyên giả danh một ứng dụng chống virus mang tên ExoVirusStop của công ty exoSyphen Studios. Jarno Niemela, chuyên gia nghiên cứu virus của công ty bảo mật F-Secure cho biết rằng đây là con trojan đầu tiên chuyên tấn công v&agr
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Một đĩa CD cứu hộ là một công cụ bổ sung hữu ích được cung cấp bởi các công ty chống virus để hỗ trợ trong việc loại bỏ khó khăn những phần mềm độc hại mà không cần khởi động vào Windows.
 Cũng giống như các chương trình, ứng dụng diệt virus khác, trong quá trình sử dụng phần mềm Kaspersky Internet Security, Kaspersky sẽ lưu trữ các file tạm thời trong một thư mục "ẩn sâu" trong ổ hệ thống.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

