-
Microsoft Defender là giải pháp bảo mật mặc định của Microsoft dành cho Windows 10 và 11. Mặt khác, Bitdefender là một chương trình bảo mật hàng đầu có sẵn cho Windows, macOS, iOS và Android.
-
Một loại virus máy tính khác khai thác cùng lỗ hổng bảo mật trong hệ điều hành Windows như mã độc WannaCry đã lây lan hơn 200.000 máy và giúp bọn tin tặc hốt bạc.
-
Theo hãng bảo mật Symantec, các chuyên gia đã phát hiện rất nhiều trang blog giả do hacker lập ra, với lời quảng cáo giật gân là có link video "sex nóng bỏng, tự quay" giữa nam diễn viên trẻ Trần Quán Hy với kiều nữ Trương Bá Chi.
-
Internet gần như đã trở thành thiên đường cho những người mê công nghệ, là nơi ẩn náu cho game thủ và là nguồn lợi nhuận của doanh nhân. Nhưng mạng thông tin toàn cầu cũng là sân chơi của
-
Ngày nay, virus có thể đã được diệt dễ dàng hơn với những phần mềm diệt virus tân tiến. Tuy nhiên, virus vẫn đang là cơn ác mộng hàng đêm. Nó vẫn tiếp tục tấn công vào các máy tính và gây thiệt hại hàng triệu USD. Chúng t&oci
-
Công ty CMC InfoSec vừa cảnh báo người dùng trong nước về một loại virus mới lây nhiễm vào các file Microsoft Office ( .doc, .xls) và các file thực thi (.exe) để đánh cắp thông tin tài khoản ngân hàng trực tuyến.
-
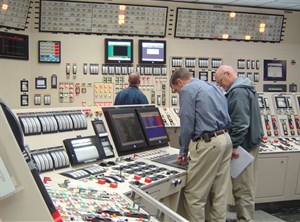
Hôm qua (3/3), một chuyên gia về an ninh mạng người Đức - Ralph Langner cho biết, ông tin Mỹ và cơ quan tình báo Mossad của Israel đã dùng sâu máy tính Stuxnet tấn công nhà máy hạt nhân của Iran vào năm ngoái.
-
Một số đặt tốc độ và sự thuận tiện lên hàng đầu, một số tập trung vào quyền riêng tư, trong khi một số khác chỉ có thể được sử dụng cho các tác vụ chuyên biệt. Và một số trình duyệt có khả năng độc hại, như trình duyệt Wave.
-

John Stewart - Giám đốc bảo mật (CSO) của Cisco - tuyên bố doanh nghiệp đang tốn tiền vô ích cho các quy trình bảo mật như cài đặt các bản sửa lỗi hoặc trang bị phần mềm diệt mã độc… Hiệu quả mà những giải pháp này mang lại không xứng đáng với đồng tiền bỏ ra.
-
Symantec vừa cho biết đã phát hiện một loại virus có thể lây lan trên các máy tính cá nhân cầm tay (calculator), và mặc dù không tổn thất nào cho thiết bị nhưng nó lại hiển thị dòng chữ khó chịu trên màn hình m
-
Cuộc thi gầy đây nhất đã nêu tên 17 sản phẩm không đạt được chứng chỉ VB100, chứng chỉ yêu cầu các công cụ chống virus để xác nhận chính xác 100 mẫu mã độc hoạt động mạnh được sưu tập từ Internet. Tạp chí bảo mật Virus Bulletin đứng đằng sau các cuộc thi n&agr
-
Trend Micro vừa cho biết phiên bản phần mềm Playstation 3 nâng cấp hồi đầu tháng vừa rồi đã được tích hợp thêm phần mềm diệt virus của hãng này, và đây cũng là phần mềm diệt virus đầu tiên được tích hợp vào các game console cho tới nay.
-
Theo thống kê có 5 loại virus máy tính lây lan mạnh dịp Tết Nguyên đán vừa qua là: W32.CTFMonF.Worm với tỉ lệ lây nhiễm 3.36%, W32.DakNongB.Worm tỉ lệ lây nhiễm 3.1%, W32.PerlovegaA.Worm tỉ lệ lây nhiễm 2.62%, W32.Drago
-
Đồng chủ tịch bộ phận Windows của Microsoft, ông Jim Allchin tuyên bố rằng Vista an toàn hơn hẳn so với Windows XP, tới mức ông có thể cho phép cậu con trai của mình dùng máy tính mà không cần cài phần mềm antivirus.
-
Ngày hôm qua là ngày mà các chuyên gia bảo mật đã thống kê khá nhiều các lỗ hông về bộ đệm trong phần mềm Trend Micro AntiVirus. Các lỗ hổng này liên quan đến cách bộ quét virus của phần mềm này xử lý thực hiện nén UPX và trong Anti-Rootkit Common Module.
-
Cảnh sát Tây Ban Nha vừa bắt giữ một thanh niên 28 tuổi, bị tình nghi đã viết và phát tán một con virus khiến hơn 115.000 chiếc điện thoại di động cao cấp tê liệt.
-
Công ty chuyên phát triển phần mềm diệt virus AVG đã phát hiện ra một loại phần mềm độc hại (chỉ ảnh hưởng đến các điện thoại Android) có thể đánh lừa người sử dụng để họ cho rằng mình đã tắt máy. Khi người dùng bấm vào nút nguồn của một thiết bị đã nhiễm mã độc, nó sẽ tự kích hoạt một nút tắt nguồn giả trên màn hình
-
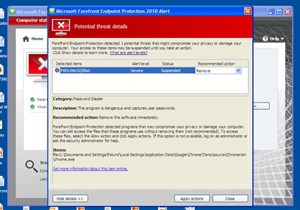
Phần mềm diệt virus miễn phí Security Essentials của Microsoft vừa nhầm lẫn khi đánh dấu trình duyệt Google Chrome là malware (phần mềm độc hại) và bắt đầu chặn chương trình này.
-
Sau Shylock, các chuyên gia bảo mật lại tiếp tục phát hiện thêm 1 loạt các mã độc chuyển mục tiêu lây nhiễm sang Skype. Đây được xem là dấu hiệu cảnh báo về một cuộc “đổ bộ” trong tương lại của các loại mã độc sang ứng dụng VoIP và gửi tin nhắn tức thời phổ biến này.
-
Google cảnh báo tin tặc đã cài malware vào khoảng 20.000 website, và tấn công, xâm nhập nhiều máy chủ.
-
Thêm một malware nữa trên nền tảng Mac OS X bị phát hiện ngoài malware Flashback đã lây nhiễm trên 600.000 máy Mac. Và cũng giống như Flashback, loại Trojan mới này không đòi hỏi bất cứ tương tác nào từ người dùng để lây lan vào máy Mac của Apple.
-
Hãng tin Reuters cho biết trong một bài báo độc quyền vừa được họ đăng lên rằng, vào hôm 19/2, Apple đã thừa nhận họ là nạn nhân của một số cuộc tấn công gần đây do nhóm tin tặc Trung Quốc từng “đánh” Facebook thực hiện.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Một đĩa CD cứu hộ là một công cụ bổ sung hữu ích được cung cấp bởi các công ty chống virus để hỗ trợ trong việc loại bỏ khó khăn những phần mềm độc hại mà không cần khởi động vào Windows.
 Email vẫn là một nơi lý tưởng để hacker, tội phạm mạng, những kẻ rình mò khác tấn công. Do đó điều quan trọng là bạn cần biết các phát hiện file đính kèm email không an toàn.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học