-
Mã lỗi Windows Update 0x80073712 có thể xuất hiện theo một trong nhiều cách khác nhau trong Windows 10. Lỗi Windows Update này hiển thị sau bản cập nhật Windows 10 hoặc cố gắng cài đặt hệ điều hành Windows 10.
-
“Mã nguồn Mở” - cụm từ không còn xa lạ với các bạn trẻ yêu thích Lập trình cũng như các Lập trình viên (LTV) đang ngày đêm phát triển các Hệ thống, ứng dụng mới.
-
Ransomware mới được phân phối theo kiểu đại lý liên kết nên khả năng lây lan của nó mạnh mẽ hơn nhiều so với các loại ransomware trước đây.
-
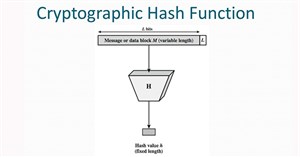
Hàm cryptographic hash hay băm mật mã là một thuật toán có thể chạy trên dữ liệu như một file riêng lẻ hoặc mật khẩu để tạo ra một giá trị gọi là checksum.
-
Theo mặc định, trong Windows 7 đã cung cấp cho người dùng chương trình Windows Media Player 12 có thể chơi được rất nhiều định dạng âm thanh và video phổ biến hiện nay.
-
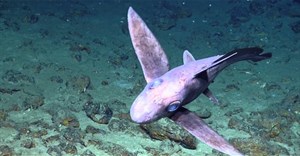
Sinh vật bí ẩn này xuất hiện từ trước thời khủng long nhưng họ có rất ít thông tin về chúng.
-

Sở hữu những đặc tính ưu việt, chiếc máy in mã vạch Xprinter XP-350B đang nhận được rất nhiều phản hồi tích cực. Vậy máy in mã vạch Xprinter XP-350B có tốt không?
-
Hãng bảo mật Symantec cuối tuần qua lên tiếng cảnh báo tới đây số lượng các vụ tấn công nhắm đến người dùng Windows sẽ có tăng đột biến
-
IE 8 đã chặn được khoảng 70 triệu mã độc và nếu tính cả thời kỳ tiền chính thức, con số đã lên tới 80 triệu mẫu.
-
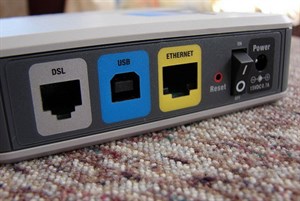
Hãng bảo mật Kaspersky Labs cho biết đã có hơn 4,5 triệu modem ADSL ở Brazil bị kẻ xấu tấn công và cài đặt mã độc trong chưa đầy một năm qua.
-
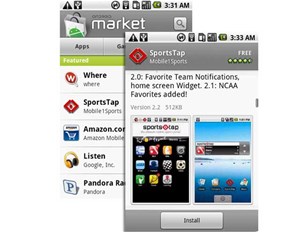
Hàng chục ứng dụng trên Android Market đã bị xóa vì nhiễm mã độc. Những người dùng đã tải các ứng dụng lây nhiễm này có thể bị mất dữ liệu.
-
Bộ Khảo cổ vật Ai Cập đã phát hiện ra năm ngôi mộ La Mã trong các công trình khai quật được thực hiện tại khu vực Beir Al-Shaghala ở Ốc đảo Dakhla ở sa mạc phía Tây Ai Cập.
-
Bảo vệ các bức ảnh, message và các dữ liệu cá nhân khác khỏi ánh mắt soi mói với những mẹo nhỏ đơn giản sau.
-
Trên iOS 12 xuất hiện một lỗ hổng cho phép hacker có thể truy cập vào thư mục hình ảnh và danh bạ trên chiếc iPhone đã bị khóa.
-
Một mạng botnet khai thác tiền mã hóa khổng lồ có tên là Smominru đã chiếm quyền điều khiển hơn nửa triệu máy tính trên toàn cầu mới được các nhà nghiên cứu bảo mật phát hiện. Botnet này lây làn bằng EternalBlue, phương thức khai thác lỗ hổng WannaCry do chính NSA phát triển nhưng vô tình để lộ ra ngoài.
-
Khi tải phần mềm từ App Store thông qua công cụ iTunes, máy tính chạy hệ điều hành Microsoft Windows có khả năng sẽ bị nhiễm malware.
-
Một loại malware (mã độc) mới xuất hiện đang lợi dụng các công cụ tán gẫu trực tuyến Facebook Chat, Google Talk và Skype để lây nhiễm vào máy tính của người sử dụng.
-
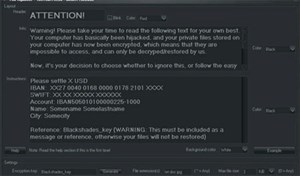
Các cơ quan chức năng đã thu giữ hơn 1000 máy tính, smartphone và ổ cứng trong một chiến dịch quy mô lớn nhằm triệt hạ BlackShades, một mã độc mà theo giới bảo mật là cực kỳ tinh vi, nguy hiểm và có diện tấn công "khủng".
-
Đúng như nhận định của giới bảo mật, tin tặc đã bắt đầu lợi dụng sự ra đi đột ngột của Michael Jackson để phát tán và lây nhiễm mã độc lên PC người dùng
-
20 năm trước, trong mắt nhiều người Microsoft một công ty chuyên đi bắt nạt các công ty yếu thế khác, sẵn sàng làm mọi cách để nghiền nát đối thủ vì sự độc quyền và độc tài của họ trong thị trường công nghệ thông tin.
-
Một câu chuyện có thật nhưng nghe rất hoang đường đằng sau Anom, một công ty khởi nghiệp điện thoại an toàn mới được phóng viên chuyên viết về an ninh mạng Joseph Cox, tác giả cuốn sách mới Dark Wire chia sẻ.
-
Động cơ "vì tiền" của giới hacker ngày càng lộ rõ khi các trang web chuyên về tài chính, mua bán, thanh toán tiếp tục bị tấn công lừa đảo nhiều nhất trong 6 tháng đầu năm 2010,...
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
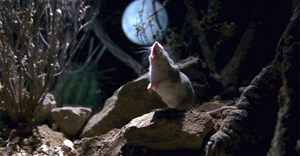 Tuy có vẻ ngoài dễ thương và nhỏ nhắn nhưng chuột ma sói lại nổi tiếng cực kỳ hung dữ và khát máu.
 Vâng, một phát hiện có thể làm chấn động giới FA toàn cầu.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

