-

Hướng dẫn chơi ma trận trên máy tính casino vô cùng đơn giản.
-
Thêm 7 ứng dụng chứa Trojan Joker vừa được các nhà nghiên cứu bảo mật phát hiện ra.
-

Thông thường, khi máy giặt bị lỗi đều phát tín hiệu và hiện số để người dùng nhận biết. Mỗi một loại mã đều được quy định từng lỗi khác nhau, ở từng loại máy giặt. Từ đó, người sử dụng có thể kiểm tra dễ dàng...
-

Những con búp bê bị ma ám, bị nguyền rủa dưới đây luôn phá phách đồ đạc trong nhà thậm chí luôn tìm cách chiếm giữ cả linh hồn và thể xác của người chủ khiến bất kỳ ai sở hữu chúng đều khiếp sợ.
-

Đại diện công ty BKAV cho biết dữ liệu này bị rò rỉ từ cách đây hơn một năm, xuất phát từ một nhân viên cũ đã nghỉ việc.
-

Game Cướp đường phố Grand Theft Auto: The Ballad of Gay Tony phát hành vào năm 2010 cho máy chơi game PlayStation 3, giới thiệu các nhiệm vụ và nhân vật mới cho thành phố Liberty City. Bài viết tổng hợp một số mã cheat GTA để giúp người chơi lấy được vũ khí, phương tiện và các vật phẩm khác.
-

Lỗi Facebook thường gặp có khá nhiều như tab Facebook bị treo trình duyệt, vào Facebook chậm, không vào được Facebook,... Vậy mã lỗi 2 Facebook là gì và làm sao để sửa lỗi 2 Facebook?
-
Mã độc “tống tiền” mang tên Petya xuất hiện dưới phiên bản mới là "Petrwrap", có tác hại tương tự như mã độc WannaCry khiến cho hệ thống máy tính của hàng loạt công ty đa quốc gia bị điêu đứng. Theo ghi nhận ban đầu thì những nước đầu tiên bị dính mã độc này bao gồm các nước Ukraine, Nga, Anh và Ấn Độ.
-
Theo các báo cáo, mỗi ngày 13.000 tài khoản Google bị nhiễm. Hãy đọc bài viết này để biết cách kiểm tra xem tài khoản Google của mình có còn an toàn.
-
Wladimir Palant, một nhà nghiên cứu bảo mật mới đây đã phát hiện hơn 34 ứng dụng được thiết kế để đánh cắp dữ liệu người dùng, hiển thị quảng cáo… trên trình duyệt Google Chrome.
-
Sau 2 ngày ròng Trái Đất hứng bão địa từ, một hiện tượng ma quái đã xảy ra. STEVE - bóng ma vũ trụ màu tím bí ẩn đã xuất hiện và “vắt” ngang bầu trời Canada.
-
Android có quá nhiều lỗ hổng bảo mật và thường xuyên bị tin tặc nhòm ngó khiến Chính phủ Mỹ cũng phải lo sợ khi tiếp xúc.
-
Các nhà nghiên cứu bảo mật vừa phát hiện ra một chiến dịch phát tán mã độc khá tinh vi của nhóm hacker có tên "Witchetty". Nhóm này sử dụng kỹ thuật ẩn mã (steganography) để ẩn một mã độc backdoor vào một bức ảnh logo Windows.
-

Có tên Magniber, chủng ransomware nguy hiểm này đã xuất hiện trên internet được một thời gian, và được xếp hạng trong nhóm nguy hiểm với khả năng lây nhiễm đa dạng.
-
Mã hóa là kỹ thuật nhằm bảo mật dữ liệu, chỉ ai có chìa khóa mới đọc được nội dung. Nhiều kỹ thuật mã hóa phức tạp đã được phát triển và áp dụng trong rất nhiều lĩnh vực.
-
Ransomware (mã độc tống tiền) là một dạng phần mềm độc hại vốn không còn xa lạ trong thế giới internet ngày nay.
-

Một lỗ hổng thực thi mã trong WinRAR đã bị hacker khai thác hơn 100 lần riêng biệt chỉ ngay trong tuần đầu tiên kể từ khi được tiết lộ, và theo dự báo con số này sẽ còn tiếp tục tăng mạnh trong thời gian tới.
-
Ransomware (mã độc tống tiền) có lẽ không còn là khái niệm mới mẻ với đa số người dùng máy tính.
-
Bộ phận phản ứng bảo mật của Symantec vừa công bố những thủ đoạn được mã độc Flamer sử dụng để lây lan từ máy tính này sang máy tính khác với quy mô lớn và độ phức tạp cao, thậm chí còn hơn cả Stuxnet.
-
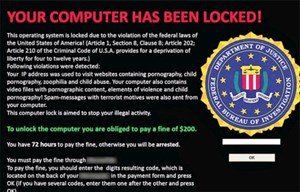
Hãng bảo mật Trend Micro cảnh báo, người dùng Windows sau khi bị nhiễm một Trojan mới, có thể bị nhiễm tiếp một Ransomware (phần mềm tống tiền).
-

Một con đường cổ đại ước tính 2000 năm tuổi được phát hiện tại Bet Shemesh nhận được quan tâm của giới khảo cổ học.
-
Toyota Motor Corporation vừa đưa ra cảnh báo rằng thông tin cá nhân của khách hàng có thể đã bị lộ do một khóa truy cập đã được công bố công khai trên GitHub trong gần 5 năm.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 "Grand Theft Auto IV: Episodes from Liberty City" được phát hành vào năm 2008 đồng thời với phiên bản DLC (nội dung bổ sung) của "The Ballad of Gay Tony". Bài viết này sẽ tổng hợp một số mã cheat để nhận vật phẩm trong game.
 Nếu bạn thường xuyên mua hàng trên Shopee thì không nên bỏ qua các phương thức tìm mã giảm giá sản phẩm Shopee, giúp bạn có ngay được các mã giảm giá sản phẩm chỉ với 1 vài cú click chuột.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

