-
Cộng đồng blog Việt chắc hẳn thích nhìn thấy tiếng mẹ đẻ của mình trên nhật kí điện tử hơn các con chữ không dấu. Dưới đây là những "độc chiêu" thể hiện "nội ngữ" ở các đề mục, thảo luận (comment), feeds (bản tin nóng RSS), thông tin cá nhân (profile)...
-

Nếu như trên HĐH Windows, việc cài đặt chỉ đơn giản là chạy file Setup.exe chứa trong bộ cài đặt của phần mềm, sau đó là một loạt các chỉ dẫn và người dùng đa phần chỉ cần ấn Next để hoàn thành quá trình cài đặt. Nhưng với Linux, một HĐH vốn được thiết kế cho đa thao tác, đa người dùng, các ứng dụng trên
-

Trong phần này, bạn có thể tham khảo thông tin về ba chương trình diệt spam còn lại là K9 AntiSpam, Norton AntiSpam 2005 và SpamBayes.
-
1. Tăng tốc độ download: Download Manager Tweak Extension (tải tại http://dmextension.mozdev.org) thêm phần bổ sung chính thức cho tính năng Download hiện tại của Firefox. Ngoài ra, bạn cũng có thể dùng Star Downloader (tải tại www.stardownloader.com), công cụ download vừa được cập nhật tương thích với mọi trình duyệt của Mozilla, nó có thể tăng tốc độ download bằng cách chia nhỏ file thành nhiều phần và download từ nhiều nguồn khác nhau.
-
Bạn muốn hẹn giờ tắt máy tính hay màn hình bởi vì không thể tự tay thực hiện việc đó vào thời gian đã định. Bạn là người nắm quyền quản lý máy chủ trong mạng LAN và muốn điểu khiển tự động việc tắt mở các máy trạm trong hệ thống. PowerOff3.0.1.3 sẽ cho bạn quyền năng này và nhiều tính năng độc đáo khác nữa.
-

Đính kèm giáo trình của bạn và Claude sẽ cho bạn biết những tuần nào bị ràng buộc bởi các điều kiện tiên quyết bắt buộc và những tuần nào bạn có thể tự do sắp xếp lại - ngay trong phần trò chuyện.
-

Phần mềm sẽ điều khiển các van mở ở trên cao để vô số giọt nước rơi xuống theo một hình thù bất kỳ, có thể là ảnh, ký hiệu, các dòng chữ... Hệ thống này bao gồm một module AquaScript dài 2 mét gắn rất nhiều van nước nhỏ xíu.
-
Cho dù bạn có sử dụng Firefox hoặc Internet Explorer, Maxthon hay Opera, thì cũng chẳng có trình duyệt nào là tuyệt đối an toàn. Đó là nhận định mới nhất của Symantec trong bản báo cáo Internet Security Threat Report, được công bố 2 năm một lần.
-
Cuối ngày hôm qua (21/9), hãng Mozilla đã tiến hành sửa lỗi trình duyệt duyệt Firefox để bịt lỗ hổng tràn bộ đệm từng cho phép tin tặc chiếm quyền điều khiển hệ thống.
-
Các chuyên gia nghiên cứu của Sunbelt Software Inc. cho biết họ vừa mới phát hiện ra một chương trình đặc biệt mà họ tin rằng được sử dụng để tạo ra các chương trình keylogger và trojan mới nhằm mục tiêu tấn công khách hàng của các tổ chức tài chính tín dụng trên thế giới.
-

Ngay trong buổi ra mắt gói công cụ hỗ trợ phát triển ứng dụng trên nền tảng Android hôm 12/11, ông Steve Horowitz – Giám đốc công nghệ của Google – đã cho trình diễn những khả năng đầy ấn tượng của hệ điều hành di động này.
-
Hãng bảo mật BitDefender cảnh báo một loại virus đã từng xuất hiện trên trang web của HP sáu năm trước đây lại được phát hiện trong một số phần mềm trình điều khiển thiết bị gửi cho khách hàng của HP thông qua Internet.
-
Công ty Yahoo vừa cung cấp miếng vá để bít những lỗi nguy hiểm trong trình tin nhắn Yahoo Messenger. Tin tặc có thể lợi dụng những lỗi này để bắt cóc hệ thống của người dùng. Bản nâng cấp được Yahoo phát hành sau gần 1 ngày khi một hacker ẩn danh đưa lên mạng m&atild
-
Các chuyên gia của hãng bảo mật Secunia vừa phát hiện một điểm yếu trong trình duyệt Internet Explorer (IE), cho phép tin tặc có thể dụ dỗ người dùng truy cập vào các website kém an toàn.
-
Microsoft vừa cho ban hành bản patch bịt lỗ hổng bảo mật trong trình duyệt Internet Explorer (IE), từng cho phép tin tặc chiếm quyền điểu khiển máy tính và phân tán các đoạn mã nguy hiểm
-
Một lỗ hổng vừa được tìm thấy trong trình duyệt Opera có thể cho phép tin tặc thực hiện các cuộc tấn công phising.
-
Hãng bảo mật Secunia vừa cảnh báo một lỗ hổng mới trong trình duyệt Internet Explorer, có thể tạo điều kiện cho tin tặc thực hiện các cuộc tấn công phising.
-

Dự án máy tính cho học sinh nghèo OLPC vừa cho biết thời hạn của chương trình tài trợ "Give One, Get One" (mua một, tặng một) được tiếp tục kéo dài đến hết năm nay, thay vì kết thúc vào ngày 26/11 như kế hoạch đề ra.
-
Hãng bảo mật Secunia vừa thông báo một lỗ hổng tương đối nghiêm trọng trong trình duyệt Internet Explorer (IE), có thể cho phép tin tặc tấn công DoS vào máy tính nạn nhân.
-
Các chuyên gia bảo mật vừa cảnh báo về một loại sâu mới chưa được đặt tên trong hệ thống tin nhắn nhanh (IM). Nó là sự pha trộn của những phần mềm không mong muốn, trong đó có cả Rootkit, công cụ khai thác những phần chưa được bảo vệ trong m
-
Một lỗ hổng trong chức năng "Tabbed Browsing" có thể cho phép tin tặc thực hiện kiểu tấn công "spoofing" (giả mạo) vào các trình duyệt: Mozilla, Mozilla Firefox, Netscape, Opera, Camino, Konqueror, Avant Browser và Maxthon (MyIE2).
-
Các chuyên gia của công ty bảo mật Secunia vừa phát hiện ra một lỗi bảo mật nghiêm trọng trong trình duyệt web Netscape. Lỗi này cho phép kẻ tấn công phá hoại hệ thống của người dùng.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
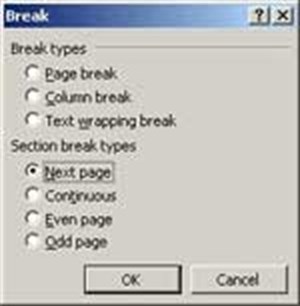 Trong một số trường hợp khi xây dựng một văn bản (thường là các đề án, luận văn...), ta có nhu cầu trình bày phong phú và đa dạng trong cùng một tập tin văn bản, ví dụ như thiết lập nhiều hệ thống lề cho văn bản; hướng giấy khi in ấn; nhiều hệ thống header, footer kh&aa
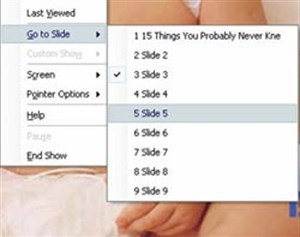 Đang giữa lúc thuyết trình, bỗng nhiên bạn cần mở một slide khác để minh họa hoặc trả lời câu hỏi của người nghe. Tất nhiên, bạn có thể dùng phím mũi tên, nhấp chuột để từng chút một di chuyển tới lui giữa các file như thường lệ.

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học