-

Bạn hoàn toàn có thể tranh thủ giờ nghỉ trưa tại công ty dể tập những bài thể dục tốt cho sức khỏe. Dưới đây là những bài tập online ngắn, đơn giản nhưng hiệu quả trong giờ nghỉ trưa.
-

Trung tâm An ninh mạng BKIS cảnh báo, từ 15g30 ngày 23-3, virus Netsky.P bắt đầu công phá dữ dội các hệ thống mạng máy tính tại VN. Mỗi phút BKIS nhận được khoảng 8 e-mail chứa virus này gửi đến và tốc độ lây nhiễm của nó ngày càng nhanh.
-
Tăng cường kiểm soát chặt chẽ việc cài đặt phần mềm của nhân viên sẽ giúp các công ty cải thiện tình hình an ninh mạng.
-
Tháng trước, Microsoft đưa ra một bài báo hướng dẫn 5 sửa đổi trong registry của Windows 2000 cho phép giảm khả năng bị tấn công từ chối dịch vụ (Denial of Service). Những chỉ dẫn này được áp dụng cho các hệ thống Win2k kết với mạng diện rộng (WAN) hoặc Internet hoặc những site yêu cầu an toàn thông tin đặc biệt.
-
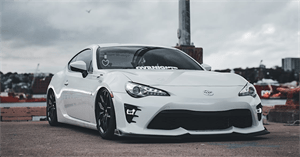
Toyota, thương hiệu xe hơi của Nhật Bản vẫn duy trì vị trí dẫn đầu với 64,7 tỷ USD, tăng trưởng ấn tượng 23%.
-

Sản phẩm mới của Google vượt trội hơn các đối thủ về màn hình, bộ xử lý, RAM nhưng lại không hỗ trợ thẻ nhớ và dùng pin dung lượng chưa cao.
-
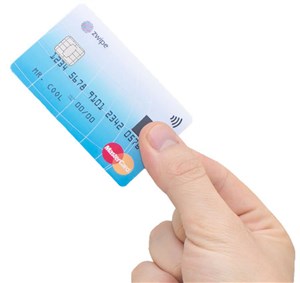
Thẻ tín dụng Zwipe MasterCard là thành quả hợp tác giữa hãng MasterCard và Zwipe. Zwipe là công ty nổi tiếng trong lĩnh vực sinh trắc học và cảm biến vân tay có trụ sở tại Na Uy.
-
Cơ thể có sẵn hệ thống làm sạch cần năng lượng và chất dinh dưỡng để hoạt động tốt. Vì vậy bạn nên cung cấp đủ dinh dưỡng cần thiết cho cơ thể mỗi ngày.
-
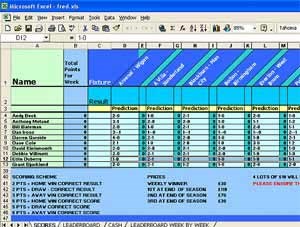
Theo hãng bảo mật Anh Sophos, biến thể XF97/Yagnuul.A ẩn sau những file bảng tính Excel mà những người chơi game quan tâm đến giải ngoại hạng Anh vẫn sử dụng để theo dõi tiến trình hoạt động của đội bóng.
-
Các chuyên gia nghiên cứu bảo mật của Symantec vừa phát hiện ra một loại sâu máy tính có khả năng tấn công trực tiếp vào bộ vi xử lý AMD, thay vì tấn công vào hệ điều hành Windows. Với hai phiên bản khác nhau, loại sâu máy
-
Theo cảnh báo của các chuyên gia bảo mật, một loại sâu tấn công vào phần mềm cơ sở dữ liệu (csdl) nguồn mở MySQL đang phát tán mạnh trên mạng Internet, và dự kiến đã có hàng nghìn máy tính Windows chạy phần mềm này bị lây nhiễm.
-
Hacker năm nay tỏ ra thờ ơ với virus nhưng những chương trình nguy hiểm khác lại bùng phát dữ dội và khiến hệ thống PC của người sử dụng dễ bị tấn công hơn bao giờ hết.
-
Xu hướng lừa người dùng truy cập vào những trang web được lập trình đặc biệt để giúp phát tán các phần mềm độc hại đang dần nổi lên mạnh mẽ trong giới tội phạm mạng. Điều này đồng nghĩa với một thực tế là tác giả các phần mềm độc hại đang quay lưng lại với cách t
-
Theo cảnh báo của các chuyên gia bảo mật, một chiến dịch tấn công phishing và "bom sâu" đang nhắm vào người dùng hai dịch vụ chat America Online (AOL) và Yahoo.
-
Công ty bảo mật Websense đã phát hiện ra một chương trình mã độc chuyên tấn công vào một lỗi bảo mật nghiêm trọng tồn tại trong các bản Internet Explorer chưa được sửa lỗi.
-
Ngày hôm qua (20/10) các chuyên gia bảo mật vừa cảnh báo về một phương thức “nhúng” các đoạn mã JavaScript nguy hiểm lên các trang web của bọn tội phạm lừa đảo trực tuyến cũng như tin tặc.
-
Một nguồn tin của chính phủ Hà Lan cho biết các hacker nước này đã tấn công và vô hiệu hoá một số website chính phủ cho tới tận ngày hôm nay (5/10) để phản đối kế hoạch cắt giảm ngân sách
-
Hãng bảo mật iDefense cảnh báo đã có khoảng hơn một triệu người dùng MySpace.com cùng như một số trang web khác đã bị nhiễm một phần mềm quảng cáo rất nguy hiểm. Phần mềm quảng cáo nói trên khai thác lỗi bảo mật trong cách trình duyệt Internet
-
Người dùng PC luôn bất ngờ và vui mừng mỗi khi nhận được những thiệp điện tử (e-card) dễ thương nhưng hãng bảo mật SurfControl khẳng định tình trạng tạo thiệp giả để cài mã nguy hiểm vào máy tính đang tăng nhanh.
-
Các chuyên gia bảo mật vừa cảnh báo về sự gia tăng mạnh mẽ của các vụ tấn công nhằm vào các hệ thống PC chạy hệ điều hành Windows. Trong khi đó, Microsoft vẫn tỏ ra bình chân như vại.
-
Nhiều cuộc tấn công thông qua dịch vụ tin nhắn tức thời (IM) và điện thoại di động (ĐTDĐ) cũng như sự gia tăng mạnh mẽ ăn cắp thông tin cá nhân nhạy cảm sẽ tiếp tục là những mối de dọa bảo mật hàng đầu trên Internet trong năm nay.
-
Các chuyên gia cảnh báo mã nguồn tấn công có thể được dùng để chiếm quyền điều khiển hệ điều hành Windows, thông qua một lỗ hổng Internet Explorer chưa được vá mới phát hiện và đăng tải lên Net gần.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 10 con sông dài nhất thế giới ở đâu? Bạn muốn biết sông dài nhất thế giới là sông nào? Bài viết sẽ cho bạn câu trả lời.
 Bộ Công an thông báo tới người dân đã có thể đổi thẻ căn cước trên VNeID theo địa giới hành chính mới, hoàn toàn miễn phí.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học