-
Trong thời đại ngày nay, mã hoá có mặt ở khắp nơi, từ những thứ bình thường nhất như e-mail gửi/nhận cho đến những thứ tinh vi như khoá bí mật, mật mã quốc gia. Hầu hết người dùng đều ít nhiều sử dụng các cơ chế mã hoá khác nhau trong những ứng dụng qu
-

Các hãng chip Đài Loan gồm Via Technologies và XGI Technology đã phát hành công khai mã nguồn rất nhiều phần mềm điều khiển thiết bị (driver) của mình, với hy vọng chúng sẽ được cộng đồng nguồn mở sử dụng và hỗ trợ sản phẩm của họ trong hệ điều hành Linux.
-
Hãng bảo mật Panda Software cho biết phát hiện một phần mềm điều khiển và giám sát PC bị "bắt cóc" hoàn toàn mới và có độ phức tạp cực cao. Zunker trông giống như một phần mềm quản lý PC bình thường nhưng lại có chức năng hoàn to&agrav
-

Chỉ trong vòng nửa năm trở lại đây, hàng tỷ đô la đang được “bơm” vào các công ty Internet trên toàn thế giới. Quy mô của làn sóng đầu tư vào các công ty Internet lần này lớn hơn rất nhiều so với thời những bong bóng dotcom bùng nổ cách đây chục năm
-
Những kẻ chuyên lập trình các phần mềm độc hại cũng đang dần chuyển sang ứng dụng các giải pháp mã nguồn mở vào trong công việc của chúng.
-
Sự phát triển của Internet và các công nghệ dựa trên Internet đem đến nhiều vận hội nhưng cũng ẩn chứa vô vàn những thách thức. Trong môi trường trao đổi thông tin số, các đoạn mã máy tính, gọi tắt là mã (code), được di cư từ máy này sang máy khác. Điều này thực tế đã mang đến nhiều rủi ro hơn cho các đối tượng tham gia. Nhiều mô hình bảo mật đã được đưa ra để giải quyết vấn đề này.
-

Steve Jobs gọi nó là ma thuật. Đến ngày hôm nay,chúng ta (và khoảng 15 triệu người khác) cũng đồng ý như vậy
-
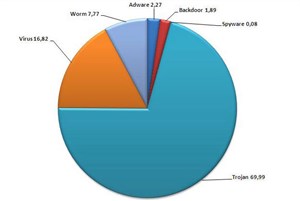
Theo báo cáo quý I của PandaLabs, trong ba tháng đầu năm nay, trung bình hàng ngày có 73.000 mẫu phần mềm độc hại mới ra đời, phần lớn trong số đó là trojan.
-
Không lâu sau khi eEye Digital Security thông báo Yahoo Messenger dính một loạt lỗi nguy hiểm thì đã có một chuyên gia nghiên cứu bảo mật chỉ rõ lỗi ở chỗ nào đồng thời phát hành mã khai thác.
-
Một khả năng nhỏ của cổ máy tìm kiếm Google đã giúp hãng bảo mật Websense phát hiện hàng ngàn website có chứa mã độc và rất nhiều website hợp pháp đã bị hack.
-
Chỉ vài ngày sau khi Microsoft cảnh báo khách hàng về việc một mã khai thác khiếm khuyết thư viện SSL của họ bị công khai trên Internet, một mã mới cho phép tấn công hệ thống giám sát an ninh nội bộ LSASS lại xuất hiện trên một website tiếng Pháp.
-
Chưa đầy 24 giờ sau khi Microsoft phát hành bản vá khắc phục 23 lỗi bảo mật nghiêm trọng trong các sản phẩm phần mềm, một đoạn mã độc hại đã xuất hiện tấn công Windows. Trong một động thái bất th
-
Hãng bảo mật Kaspersky Lab cảnh báo Windows CE ‘hoàn toàn mở rộng cửa’ với các loại phần mềm độc hại bởi phiên bản hệ điều hành dành cho thiết bị di động của Microsoft không hề có bất kỳ một sự giới hạn nào đối với các tệp tin thực thi EXE.
-
Điều gì sẽ xảy ra nếu chúng ta dùng mã độc để chống lại chính những kẻ đã sáng tạo ra nó. Kế sách lấy độc trị độc liệu có hiệu quả trong trường hợp này. Các quan chức cảnh sát Đức hiện đang rất quan tâm tới ý tưởng thiết kế ra công cụ phầ
-
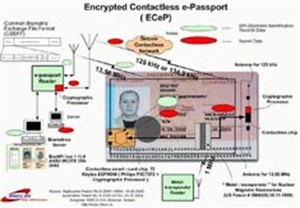
Một chuyên gia bảo mật vừa phá mã thành công một trong những loại hộ chiếu sinh trắc mới của Anh mà trước đó chính phủ nước này hy vọng sẽ giúp giảm được nạn tội phạm biên giới và tình trạng nhập cư trái phép.
-
Chỉ ít giờ sau khi Microsoft ban hành bản tin bảo mật tháng giêng năm nay, hãng bảo mật Immunity đã cho công bố mã khai thác lỗ hổng VML, một phần được vá lỗi trong bản tin này.
-
Một đoạn mã độc có thể tấn công các dòng thiết bị di động chạy Windows Mobile thông qua một lỗi bảo mật trong dịch vụ tin nhắn đa phương tiện MMS vừa được công bố rộng rãi.
-
Ngày 14/11, hãng bảo mật McAfee thông báo đã phát hiện được con sâu máy tính W32/Realor chuyên lây nhiễm và ẩn mình trong các tệp tin video chuẩn định dạng Real Media. Bằng cách nhúng hoặc liên kết mã độc
-
Đội phản ứng nhanh với các tình huống máy tính khẩn cấp của Mỹ (US-CERT) cảnh báo mã khai thác một lỗi bảo mật nguy hiểm trong trình duyệt Firefox hiện đã được tung lên mạng.
-
Ngay sau khi Apple công bố bản vá dành cho 15 lỗ hổng trong hệ điều hành Mac OS X, những đoạn mã khai thác các sai sót bảo mật này đã được tung lên mạng để giới tin tặc tham khảo và thực hành.
-
Ngày thứ 4 (19/04) vừa qua, đoạn mã độc hại có khả năng khai thác một lỗ hổng bảo mật mới được công bố trong ứng dụng cơ sở dữ liệu Oracle đã được phát tán rộng rãi trên Web.
-

Website của Mỹ là nguồn gốc lưu trữ và phát tán một lượng rất lớn mã độc trên Internet. Xu hướng của tội phạm mạng hiện nay vẫn là tăng cường phát tán mã độc và tấn công lừa đảo trực tuyến.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Về tổng thể, Gmail tỏ ra ưu việt hơn so với những giải pháp miễn phí khác về Webmail, ngoại trừ việc không cho phép người dùng đính kèm một số loại tập tin thuộc diện tự động thực thi (.exe, .bat,...).


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

