-
Cách đổi mật khẩu, đổi mã PIN thẻ ATM Techcombank trong bài viết này sẽ giúp bạn nâng cao bảo mật tài khoản ngân hàng của mình.
-
Nếu bạn dùng mạng Viettel thì việc nạp tiền với thẻ cào thì có thể sử dụng tính năng chụp ảnh mã thẻ trên thẻ cào ở ứng dụng My Viettel.
-
Cho tới nay, các nhà khoa học đã có lời giải thích cho một số những hiện tượng ma quái tồn tại trong đời sống con người.
-
Cách nhận mã giảm giá và nhập mã giảm giá Tiki sẽ giúp bạn giảm được phần nào giá của sản phẩm mình đã đặt mua trên Tiki
-
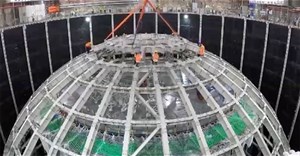
Video ghi lại quá trình các kỹ sư lắp ráp một cấu trúc hình cầu bằng nhựa plexiglass, nặng hơn 600 tấn - bộ phận cốt lõi của máy dò hạt neutrino thế hệ tiếp theo, tại đài quan sát dưới lòng đất TP Giang Môn, Trung Quốc.
-

Easy Screen OCR là phần mềm nhận dạng chữ trên ảnh và xuất chữ trên hình ảnh theo công nghệ nhận diện ký tự quang học OCR.
-
Các nhà nghiên cứu bảo mật quốc tế vừa tình cờ tìm ra một chủng ransomware (mã độc tống tiền mới) có hành vi khá kỳ lạ.
-
Apple ngày càng mạnh tay với những chiếc iPhone khóa mạng (iPhone Lock).
-
CSIS Security Group đã tìm thấy tổng cộng 24 ứng dụng Android trên Google Play có chứa mã độc nguy hiểm.
-
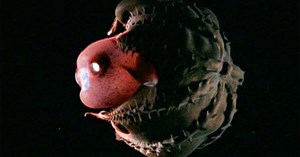
Mực quỷ tên khoa học là Vampyroteuthis infernalis - nghĩa là mực ma cà rồng đến từ địa ngục. Tuy nhiên mực quỷ không hút máu. Chúng sống dưới vùng biển tối tăm, sâu 600 - 900m.
-
Hiện tại, Powershell Windows Toolbox đã bị xóa khỏi GitHub.
-
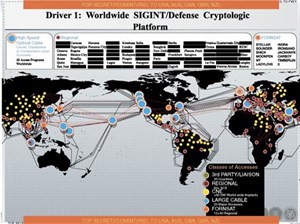
Edward Snowden vừa công bố một bản đồ cho thấy có bao nhiêu công ty trên thế giới đã bị nhóm hacker của NSA làm lây nhiễm mã độc và các công ty đó nằm ở đâu.
-
Rxomware vxCrypter là loại ransomware đầu tiên trên thế giới không chỉ mã hóa dữ liệu của nạn nhân mà còn giúp dọn dẹp luôn cả máy tính của họ bằng cách xóa bớt các tệp trùng lặp trên hệ thống.
-

Đó là nhận xét của đa số các chuyên gia đánh giá uy tín trên thế giới sau khi có cơ hội trải nghiệm điện thoại thế hệ thứ 7 của Apple trong một tuần qua.
-
Sau Shylock, các chuyên gia bảo mật lại tiếp tục phát hiện thêm 1 loạt các mã độc chuyển mục tiêu lây nhiễm sang Skype. Đây được xem là dấu hiệu cảnh báo về một cuộc “đổ bộ” trong tương lại của các loại mã độc sang ứng dụng VoIP và gửi tin nhắn tức thời phổ biến này.
-
Công ty bảo mật Upstream đã phát hiện ai.type, ứng dụng bàn phím phổ biến với hơn 40 triệu lượt tải về đã tự mua các nội dung trả phí.
-
Trojan mới trên máy tính chạy Windows có thể lây lan sang thiết bị Android để cài đặt phần mềm ngân hàng trực tuyến giả mạo và chuyển tiếp tin nhắn đến máy chủ từ xa.
-
Hãng bảo mật Trend Micro vừa cảnh báo, người dùng Skype trong thời gian gần đây nhận được những tin nhắn chứa liên kết trỏ đến một tập tin lưu trữ trên Hotfile.com có tên "Skype_todaysupdate.zip" chứa phần mềm độc hại Dorkbot.
-
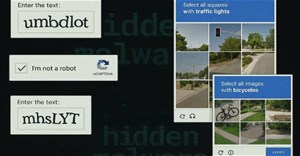
CAPTCHA giả mạo đang lừa đảo người dùng tải xuống phần mềm độc hại, khiến mọi người càng ghét chúng hơn.
-
Lợi dụng “sức nóng” của mạng xã hội Google+, tin tặc đã phát tán mã độc bằng cách giả mạo thư mời người dùng tham gia dịch vụ đang “hot” nhất hiện nay của Google.
-
Trong quá trình chuyển đổi webOS sang mã nguồn mở, HP cắt giảm 275 nhân viên trong số 500 người lập trình hệ điều hành này.
-

Nghiên cứu mới cho thấy quét võng mạc có thể giúp phát hiện tốc độ lão hóa và nguy cơ tim mạch, mở ra hướng tiếp cận không xâm lấn để theo dõi sức khỏe mạch máu và tuổi sinh học.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Dòng trạng thái HTTP là thuật ngữ được cấp cho mã trạng thái HTTP (mã số thực) khi đi kèm với “HTTP reason phrase” - cụm từ chỉ lý do (mô tả ngắn).
 Mã lỗi 0xc0000001 là một trong những mã lỗi phổ biến nhất trong Windows, có từ Windows XP. Bạn có thể đang gặp phải một vấn đề nghiêm trọng, vì PC đang thiếu một đoạn code hoặc thành phần quan trọng.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

