-
safebrowsing.biz là một loại virus tấn công trình duyệt web Chrome hoặc Firefox khi chúng ta lướt web và tạo ra những quảng cáo có nội dung phản, gây khó chịu tới người dùng.
-
Tìm kiếm và download nhạc từ Internet là một trong những cách thức lây nhiễm virus thường gặp nhất. Vậy bạn có thể tìm kiếm và download nhạc an toàn từ đâu? Songr là câu trả lời hoàn hảo dành cho bạn.
-
Các hacker vừa cảnh báo rằng kỳ nghỉ lễ quốc khánh dài ngày ở Trung Quốc có thể sẽ khiến đất nước đông dân nhất thế giới này
-
Thế giới web đang nảy sinh hiện tượng một số kẻ lợi dụng tâm lý “sợ virus” của người dùng để bán những phần mềm bảo mật giả mạo hoặc kém chất lượng.
-
Không có smartphone. Không có bút kích nổ. Không có tàu ngầm được trang bị tên lửa. Bộ phim "Skyfall" 2012 xuất hiện một điệp viên 007 - James Bond - hoàn toàn không có thiết bị tình báo trong tay, đang chiến đấu bằng cả trí óc và sức mạnh cơ bắp chống lại một tên vô lại công nghệ cao với chiếc máy tính m&ag
-

Bkav518 cập nhật thêm virus W32.Beagle.Y. Để diệt các virus W32.Beagle.Y, bạn cần thực hiện theo các bước sau: 1. Tải phần mềm Bkav phiên bản Bkav518 về một thư mục trên máy. 2. Nếu bạn dùng Windows Me hoặc XP thì phải tắt chức năng System Restore của hệ điều hành đi.
-
Với những ai đang sử dụng HĐH Windows hay Mac thì hẳn rất đỗi quen thuộc với phần mềm dọn dẹp Ccleaner. Với các ưu điểm như kích thước nhỏ, có bản miễn phí, tối ưu hóa tốt, dọn dẹp hiệu quả, giao diện đơn giản, Ccleaner đã trở thành một công cụ dọn rác quen thuộc
-
Hôm qua, Các chuyên gia bảo mật phát hiện một loại worm e-mail mới mang tên Mimail.R (còn có tên Novarg và Mydoom) đang lây nhiễm nhanh trên mạng. Sâu không những tấn công các máy chủ e-mail, website của nhà sản xuất phần mềm Unix SCO Group, mà còn cho phép hacker điều khiển hoàn toàn hệ thống của nạn nhân bằng thao tác ghi lại phím gõ.
-
Một làn sóng khổng lồ của biến thể sâu Storm Worm đang gây ngập lụt hòm thư của người dùng Internet trên toàn thế giới trong sự bất lực, không hay biết của nhiều ứng dụng bảo mật. Trong số 31 chương trình diệt virus được kiểm tra, chỉ có duy nhất 4 chương trình nhận dạng
-
Hãng bảo mật Sophos vừa mới cho công bố bản báo cáo top 10 virus nguy hiểm nhất tháng 10. Theo đó Netsky đã chính thức trở thành nhà “cựu vô địch” sau gần 4 tháng liên tiếp thống trị bảng xếp hạng để nhường lại vị trí cho một
-
Vào tháng 5/2007, phần mềm an ninh dữ liệu di động BitDefender Mobile Security đã ra đời dành riêng cho Smartphone và PDAphone. Giờ đây, GRISOFT công bố một phần mềm mới nằm trong danh mục sản phẩm an ninh điện thoại di động của mình mang tên AVG Mobile Security.
-
Hơn 25% các trường hợp được Trend Micro xử lý trong năm 2006 có liên quan đến virus file - đứng thứ hai sau Trojan (chiếm 43%). Điều này trái ngược với các đánh giá của các chuyên gia bảo mật vào năm 2005 “các loại virus lây file này, ng&a
-
Hai hãng bảo mật hàng đầu thế giới Symantec và McAfee vừa phải khẩn cấp cho khắc phục những lỗ hổng bảo mật nguy hiểm trong các phần mềm chống virus.
-
Các chuyên gia bảo mật đang cảnh báo người dùng về biến thể mới của virus Storm. Sâu này dùng Youtube làm mồi nhử người dùng kích chuột vào các đường link chứa mã độc.
-
Cùng với sự phổ biến của băng thông rộng và việc người tiêu dùng ngày càng quen với việc mua phần mềm trực tuyến, thay vì mua đĩa cài ứng dụng như trước đây, các chương trình máy tính đều có thể được bán dưới dạng dịch
-

Hãng nghiên cứu bảo mật Trend Micro cho rằng công nghệ RSS (Really Simple Syndication) sẽ là một mục tiêu tấn công đầy quyền rũ cho các vụ tấn công bằng sâu máy tính trong tương lai.
-
Mang tên Scob (hay còn gọi là Ject, Toofer hay Webber.P), virus máy tính mới bắt đầu xuất hiện trên mạng hôm qua (25-6).
-
Hãng bảo mật Sophos vừa công bố bảng xếp hạng 10 virus nguy hiểm nhất tháng 2-2005. Theo đó sâu Zafi-D đứng đầu bảng xếp hạng chiếm tỉ lệ 30,8%. Đồng thời có 2 biến thể virus mới đã lọt vào top 10 là Bagle-BK và Sober-K.
-
Hãng phần mềm bảo mật Anh Sophos cho biết đã phát hiện 2 chương trình tấn công mới đang phát tán bằng cách ẩn trong phần đính kèm e-mail mang nội dung ngày lễ tình yêu và qua các mạng ngang hàng.
-
Website bảo mật F-Secure vừa ra cảnh báo người sử dụng về sự xuất hiện của Netsky.U- biến thể mới nhất của virus Netsky. Theo cảnh báo, virus này chỉ phát tác sau ngày 17/4 nhưng lại khá nguy hiểm do đặc tính mở cổng sau (backdoor) giúp tin tặc thâm nhập vào hệ thống máy tính người sử dụng.
-
Sự bùng nổ mạnh mẽ của biến thể mới virus Sober trong tuần trước được đánh giá là cuộc tấn công quy mô nhất bằng con đường email của các phần nguy hiểm trong năm 2005. Miko Hyppönen, chuyên gia nghiên cứu cao cấp của hãng bảo mật F-Secure, cho rằng đây là cuộc
-
Nỗ lực được thúc đẩy bởi Intel và Symantec nhằm ngăn trở việc virus có thể vô hiệu hóa các chương trình phòng chống virus. Giải pháp có tên Virtual Security Solution sẽ hoạt động “dưới” hệ điều hành, tức là hệ điều hành sẽ không có quyền k
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các thiết bị portable USB diệt virus có thể giúp bạn khắc phục tình trạng máy tính bị nhiễm phần mềm độc hại. Sau đây là danh sách 10 phần mềm quét virus không cần cài đặt.
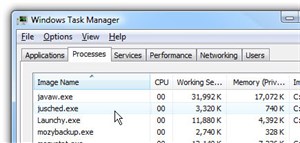 Nếu bạn vào Task Manager và nhìn thấy tiến trình jusched.exe trong đó, và nếu bạn có thể tắt nó đi, thì đó quả là điều may mắn.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

