-
Lời khuyên chính cho người dùng máy tính vẫn là luôn kiểm tra các bản cập nhật phần mềm mới nhất ngay khi có thể.
-
Bạn có thể bảo vệ thông tin đăng nhập Windows NTLM của mình khỏi các mối đe dọa Zero Day bằng một vài điều chỉnh đơn giản trong cài đặt NTLM.
-
Nếu tính trên toàn cầu, số camera Hikvision có khả năng bị hack lên tới con số 80.000.
-
Tuần trước, WinRAR phiên bản 7.13 đã được phát hành, khắc phục lỗ hổng leo thang thư mục (directory traversal), đang được theo dõi dưới mã định danh CVE-2025-8088.
-
Hơn 6.700 máy chủ VMware vCenter hiện đang bị lộ diện trực tuyến và dễ dàng bị chiếm quyền kiểm soát.
-
Santiago Lopez -nickname hacker là "@try_to_hack", cậu thanh niên 19 tuổi người Argentina chính là hacker mũ trắng đầu tiên trên thế giới kiếm được 1 triệu USD nhờ săn tiền thưởng từ các lỗ hổng bảo mật của các công ty công nghệ lớn trên thế giới.
-
Các chuyên gia công nghệ thông tin cho biết đã phát hiện lỗ hổng an ninh của các mạng điện thoại di động, cho phép những "kẻ tò mò" đọc tin nhắn của các thuê bao.
-
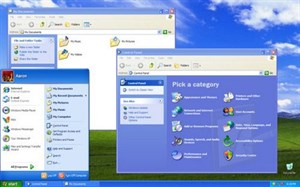
Dù sắp hết hạn nhưng Microsoft vẫn cảnh báo người dùng Windows XP về lỗ hổng bảo mật mới được phát hiện và sẽ sớm tung ra bản vá một ngày gần đây.
-

Theo MotherBoard, bắt đầu từ đầu tháng 2 năm nay, nhiều nhà nghiên cứu bảo mật và hacker đã có thể tiếp cận với phiên bản đầu tiên của iOS 14.
-

Bằng công nghệ hồng ngoại, dòng điện sẽ được truyền qua không khí tới thiết bị cần sạc.
-
AMD vừa công bố một danh sách dài các lỗi bảo mật và cách thức khai thác tương ứng liên quan đến các bản cập nhật trình điều khiển (driver) đồ họa Windows 10 của công ty.
-
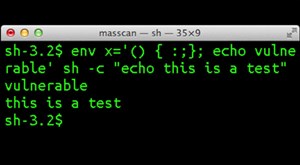
Theo VNCERT, rất nhiều máy chủ Linux cung cấp dịch vụ trực tuyến ở Việt Nam hiện nay có lỗ hổng CVE-2014-6271 nằm trong ứng dụng Bash Shell, thuộc loại lỗ hổng có mức nghiêm trọng cao nhất.
-
Tạp chí CNTT CHIP đã hợp tác với các nhà nghiên cứu an ninh mạng của IoT Inspector tiến hành một bài kiểm tra bảo mật kỹ lưỡng trên 9 mẫu router của các thương hiệu lớn như Asus, AVM, D-Link, Netgear, Edimax, TP-Link, Synology và Linksys.
-
Các nhà nghiên cứu bảo mật quốc tế mới đây đã phát triển một phương thức, hay nói đúng hơn là lỗ hổng mới khá nguy hiểm trên nhiều trình duyệt web phổ biến.
-
2018 là một năm đau đầu đối với các chuyên gia CNTT toàn cầu.
-
Các nhà nghiên cứu bảo mật Zero Day Initiative ( ZDI ) của Trend Micro đã phát hiện ra một lỗ hổng mới ở công cụ Paint 3D được cài sẵn Windows 10.
-
Bên cạnh mã độc, email spam hay tấn công DDos, lỗ hổng tồn tại trong các phần mềm nguồn mở cũng được đánh giá là một trong những mối đe dọa bảo mật đáng lưu tâm nhất ở thời điểm hiện tại.
-
Một lỗ hổng xuất phát từ Shockwave của Adobe cho phép kẻ tấn công có thể cung cấp các phần mềm độc hại và thực thi mã tùy ý, được coi là một trong các loại nguy hiểm nhất hiện nay.
-
Mới đây, một chương trình mang tên Data Abuse Bounty (Săn lỗi lạm dụng dữ liệu) của Facebook đã được triển khai. Theo đó, bất kỳ tổ chức hay cá nhân nào tìm được lỗ hổng dữ liệu mới sẽ được trao giải thưởng trị giá tới 40.000 USD.
-
Microsoft vừa cho biết đã vá một lượng lỗ hổng bảo mật khổng lồ trên trình duyệt IE của mình trong tháng 6 này.
-
Microsoft đã bổ sung cho Defender for Identity khả năng phát hiện những khai thác nhắm vào PrintNightmare. Nhờ đó, các nhà bảo mật có thể phát hiện nhanh những nỗ lực tấn công nhắm vào lỗ hổng này của hacker.
-
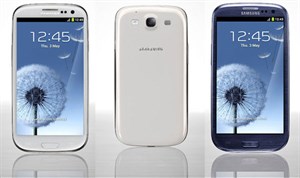
Ngày 26/9, hãng Samsung đã lên tiếng xác nhận rằng họ vừa phát hành bản cập nhật để sửa lỗi bảo mật nghiêm trọng trên mẫu smartphone Galaxy S III.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Dựa vào một lỗ hổng trên iOS 13.5, chuyên gia Ian Beer của Google có thể xâm nhập để đánh cắp dữ liệu và chiếm quyền điều khiển iPhone.
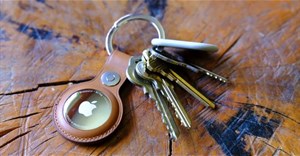 Nhà nghiên cứu bảo mật Thomas Roth đã tìm ra lỗ hổng, khiến khả năng các AirTag bị tấn công có thể khiến người dùng gặp nguy.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

