-

Gần đây chúng tôi mới giới thiệu cho các bạn bài viết kết nối từ xa tới desktop Windows 7 từ máy tính Linux, còn trong bài viết này chúng tôi sẽ giới thiệu cho các bạn cách thực hiện ngược lại.
-

Các nhà nghiên cứu an ninh mạng quốc tế mới đây đã tìm thấy hai dạng ransomware hoàn toàn mới khá kỳ lạ.
-

Trong 6 mục dưới đây, chúng tôi sẽ cung cấp cho bạn các phần mềm diệt virus, spyware quan trọng cốt lõi, cũng như các mục quan trọng khác như bảo mật trong trình duyệt,...
-
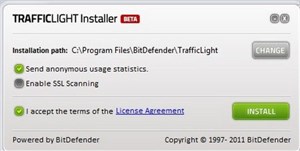
BitDefender TrafficLight là công cụ hoàn hảo để giúp bạn tránh xa những mối nguy hại từ Internet như lây nhiễm mã độc, bị mất thông tin vì các trang web lừa đảo…
-
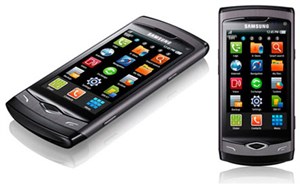
Một số hãng bảo mật đã lên tiếng cảnh báo người dùng rằng một file có tên S8500 trên những chiếc thẻ nhớ microSD đi kèm điện thoại Samsung Wave thực chất là một con Trojan.
-
Purple Fox, một chủng phần mềm độc hại trước đây đã từng được phát tán trên toàn thế giới, vừa có dấu hiệu xuất hiện trở lại theo cách nguy hiểm và khó lường hơn.
-

Người dân tại đất nước Mặt trời mọc luôn sẵn sàng ứng phó với sự dữ dội của thiên nhiên.
-
Google đã gỡ bỏ khỏi Play Store - sau đó phục hồi lại trạng thái ban đầu - một trong những ứng dụng diệt virus được nhiều người dùng trên di động, sau khi công ty bảo mật Check Point phát hiện ra ứng dụng này bí mật thu thập dữ liệu người dùng.
-

Viện Quốc gia về lạm dụng rượu và ma túy đã thiết kế một công cụ trực tuyến mới để giúp mọi người xác định và tìm cách điều trị rối loạn do sử dụng rượu.
-
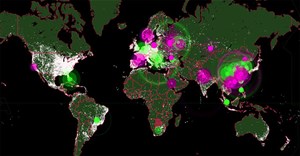
Botnet này được tìm ra bởi Unit42, một đội ngũ chuyên gia bảo mật chuyên biệt thuộc Palo Alto Networks.
-

Các chuyên gia bảo mật nổi tiếng thế giới đã khắc họa bức tranh an ninh mạng trong năm 2009 qua cuộc thảo luận do CSOonline thực hiện.
-

Nếu bật một hình ảnh tĩnh quá lâu, TV Plasma sẽ gặp phải hiện tượng lưu giữ ảnh tạm thời khiến tạo thành các bóng ma, hình mờ trên màn hình.
-

ZeroAccess, một trong những mạng máy tính ma (botnet) lớn nhất thế giới với số lượng máy bị lây nhiễm lên tới 1,9 triệu, đã phần nào được khống chế.
-

Hãng an toàn bảo mật Symantec vừa cho biết, mặc dù mã nguồn giả mạo tin nhắn SMS đã được công khai trên tài liệu và từng được sử dụng từ tháng 8/2010, song Symantec vẫn chưa tìm thấy bất kỳ trường hợp nào sử dụng mã nguồn này để thực hiện một cuộc tấn công kiểu SMSishing.
-
Tác giả của mã độc sử dụng code JavaScript truyền đi qua quảng cáo độc hại (malvertising) và đào nhiều loại tiền kỹ thuật số trên trình duyệt của người dùng mà họ không hề hay biết.
-
Kể từ khi ra đời, mạng xã hội Google+ của “gã khổng lồ tìm kiếm” đã được tung hô với những số liệu hoành tráng về lượng người tham gia đông đảo trong một thời gian ngắn.
-

Một ngôi mộ cổ có niên đại 1600 năm đã được phát hiện trong một cánh đồng ở Somerset, Tây Nam nước Anh.
-

Symantec vừa công bố Báo cáo hiện trạng các mối đe dọa bảo mật mạng (ISTR) thứ 15, trong đó nhấn mạnh tới những xu hướng chính của hoạt động tội phạm mạng trong năm qua.
-
Mã độc tấn công cơ sở dữ liệu MongoDB đã nhen nhóm từ tuần trước và sau ngày cuối tuần với sự xuất hiện của 3 nhóm mới hijack hơn 26.000 máy chủ, trong đó một nhóm đã tấn công 22.000 máy.
-

Smartphone của Apple phiên bản History với mặt sau được bọc lớp vỏ đặc biệt, làm từ đá thiên thạch và răng khủng long bạo chúa T-rex tuổi đời 160 triệu năm.
-

Tập đoàn Microsoft đã thành lập ra công ty con mới để chuyên làm việc với các dự án mã nguồn mở, cùng những đối tác theo tiêu chuẩn mở và các sáng kiến có khả năng tương tác.
-

Vào hôm Chủ nhật (30/12), khi người dùng cố gắng đăng nhập vào TwitPic hay Twitter ở trình duyệt Google Chrome thì sẽ gặp phải vấn đề.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Trên Windows 10, 8.1, 8, và 7 được tích hợp BitLocker mã hóa ổ đĩa. Tuy nhiên đây không phải là giải pháp mã hóa duy nhất. Windows còn cung cấp thêm một giải pháp mã hóa khác có tên gọi mã hóa hệ thống file (encrypting file system - EFS).
 Hôm nay là Halloween và các bạn đang muốn làm những tấm hình "kinh dị" để đăng lên "nhát ma" bạn bè nhưng nếu làm ảnh tĩnh thì lại thường quá. Giờ bạn đang bối rối? Đừng lo, chúng tôi sẽ hỗ trợ bạn trong bài hướng dẫn làm hình động hồn ma để đăng lên Facebook dưới đây.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học