-
Các chuyên gia bảo mật vừa cảnh báo người dùng về sự xuất hiện của một loại trojan mới phát tán mạnh mẽ thông qua con đường email. Thủ đoạn phát tán của con trojan này là gửi đi các email giả mạo hãng thông tấn nổi tiếng BBC News với nội dung cựu Thủ tướng
-
Chiều 10/10, theo thông báo của trung tâm an ninh mạng Bkis, virus phá hủy dữ liệu W32.Chir.B@mm đã phá lây nhiễm vào hơn 3.000 máy tính kể từ tháng 9 tới nay. Những ngày gần đây, virus này đã gây thiệt hại cho rất nhiều doanh n
-

Hãng máy tính lớn thứ hai thế giới Dell cho biết, họ sẽ tấn công mạnh mẽ vào thị trường laptop châu Á trong năm nay bằng cách tung ra một loạt model giá rẻ mới.
-

Chuyên gia nghiên cứu bảo mật Sebastian Muniz cho biết đã phát triển thành công một loại mã độc rootkit có khả năng tấn công hệ điều hành ISO chuyên dụng trên các thiết bị định tuyến mạng (router) của Cisco.
-

Một số lượng rất lớn website hợp pháp đã bị hacker tấn công chiếm quyền điều khiển và biến thành công cụ giúp chúng phát tán rộng rãi các loại mã độc nguy hiểm. Trong số này có cả website một số cơ quan của Chính phủ Anh và Liên
-
Bộ phim có nhiều cảnh “nóng” của đạo diện Lý An đã trở thành một quả bom tấn trên màn bạc Trung Quốc, nhưng ngay lập tức, nó cũng biến thành “cần câu” của giới hacker.
-
Các mạng Wi-Fi có thể trở thành cầu nối cho hacker thực hiện tấn công hàng nghìn mạng Internet không dây tại những đô thị nếu như không có các giải pháp bảo mật thích đáng. Cảnh báo do những nhà nghiên cứu tại ĐH Indiana (Mỹ) đưa ra
-

Chiều 24/9, một loại virus máy tính mới ẩn trong tấm thiệp điện tử được gửi đi từ một địa chỉ email mang tên "Hồng Nhung" lan truyền rộng rãi trên mạng Internet qua các hòm thư điện tử của người sử dụng Việt Nam.
-
Các chuyên gia bảo mật vừa phát hiện được phần mềm adware/spyware đầu tiên tấn công hệ điều hành Mac OS X của Apple Computer. Hãng bảo mật F-Secure cho biết phần mềm độc hại này có thể tự động bí mật cài đặt lên hệ thống máy Mac và móc nối vào
-
Khách hàng Google Adwords đang phải hứng chịu một đợt tấn công lừa đảo trực tuyến ăn cắp tài khoản thẻ tín dụng mới của tin tặc. Hình thức tấn công thì không mới nhưng vẫn nguy hiểm.
-
Công ty bảo mật LURHQ ở Chicago vừa đưa ra cảnh báo về sự xuất hiện của một loại virus lây lan khá mạnh mang tên chính thức là Kama Sutra (hoặc Blackworm) có khả năng phá hủy một số file tài liệu trong máy bị lây nhiễm. Ngoài cái tên rất thuần Ấn Độ, v
-

Hãng bảo mật McAfee cho biết đã phát hiện được một phần mềm công cụ độc hại có thể bị bọn khủng bố sử dụng để tấn công hàng loạt website của các nước Tây Âu.
-
Hãng bảo mật McAfee, cuối tuần qua, đã công bố kết quả một nghiên cứu cho thấy nạn dịch virus, phần mềm gián điệp trên Internet có liên hệ với các công cụ tìm kiếm. Kết quả nghiên cứu cho thấy thông qua các câu lệnh từ khoá, các c&oci
-
F-Secure đang cảnh báo về “sâu mạng” (network worm) Mare.D nhắm vào các điểm dễ thương tổn trong hệ thống quản lí nội dung (Content Management System - CMS) Mambo và thư viện PHP XML-RPC (đây là thư viện mã cho người lập trình PHP cho ph&e
-

Có tới 90% số người dùng máy tính được hỏi tin rằng bọn tội phạm mạng sẽ tăng cường tấn công vào máy tính Apple Macs trong thời gian tới, bởi lẽ sản phẩm này đã bắt đầu chiếm được thị phần "kha khá" và có đông khách hàng. 50% trong số này
-
Hãng bảo mật F-Secure cảnh báo vừa có một loại sâu máy tính "cổ" có tên là Mobler đã xuất hiện trở lại và lan tràn trên mạng Internet. Một khi đã lây nhiễm lên hệ thống, sâu Mobler sẽ chép một bản sao của nó lê
-
Kết quả một cuộc nghiên cứu của IBM gần đây đã giúp khẳng định thêm những gì mà các chuyên gia bảo mật đã cảnh báo về sự chuyển hướng từ việc tấn công bằng virus sâu máy tính qua thư điện tử sang các cuộc t
-

Tại Việt Nam, IDG cảnh báo về sự liên kết hacker và một số đối tượng chơi chứng khoán trục lợi bằng cách thay đổi thông tin kết quả giao dịch, đưa thông tin thất thiệt về thị trường.
-
Hôm qua (21-7), Symantec đã cảnh báo về sự xuất hiện của một trojan mới mang tên Kirvo hiện đang tấn công người dùng các trình nhắn tin trực tuyến của MSN và AIM.
-
Tin tặc vừa khởi động một đợt tấn công người dùng mới thông qua một lỗi bảo mật chưa được vá trong hệ điều hành Windows. Các chuyên gia bảo mật cảnh báo người dùng nên thật sự cẩn thận.
-
Cuối tuần qua, chuông báo động tại Bộ Ngoại giao Ấn Độ đã rung lên cảnh báo dấu hiệu máy chủ của cơ quan này bị xâm nhập bất hợp pháp. Một quan chức giấu tên của Bộ Ngoại giao Ấn Độ cho biết chưa có thông tin nhạy cảm nào bị đánh cắp vì tin tặc chưa c&
-
Tin tặc mới đây lại tung lên mạng một đoạn video giả mạo cung cấp thông tin mới về Olympics Bắc Kinh lợi dụng sự quan tâm của người dùng PC tới sự kiện thể thao này để phát tán một loại mã độc nguy hiểm.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
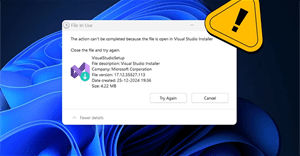 Khi bạn không thể mở, chỉnh sửa hoặc xóa file trong Windows File Explorer, file đó vẫn mở trong một chương trình đang chạy ở chế độ nền hoặc có thứ gì đó không đóng đúng cách.
 Theo trang web tin tức công nghệ Vnunet.com (Anh), cuộc tấn công này được một người tên là James Kosin gửi tới mailling list Fedora Linux.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học