-
Có lẽ Google đang muốn "dĩ độc trị độc"!
-

Smartphone không thể hack của Kaspersky sẽ chạy hệ điều hành riêng mang tên Kaspersky OS
-

Cuộc tấn công ransomware bắt đầu khi nạn nhân nhận được tệp thực thi chứa mã độc hại qua email.
-
Trong bài viết này, Quản Trị Mạng sẽ cùng các bạn tìm hiểu về cách tấn công Session Fixation.
-
Có một số phương pháp bảo mật mà bạn có thể sử dụng để ngăn ai đó xâm nhập vào điện thoại Android của mình. Tuy nhiên, không phải tất cả chúng đều an toàn như nhau.
-
Giới truyền thông vừa cho hay một lỗ hổng bảo mật mới vừa được phát hiện trên dịch vụ thoại Internet Skype có thể cho phép bên thứ ba sử dụng mã script để khai thác địa chỉ IP cục bộ và từ xa của người dùng.
-
Theo các nhà nghiên cứu bảo mật tại Cisco, một loại phần mềm độc hại mới có tên Rombertik vừa bị phát hiện cho thấy chúng có thể tự phá hủy những dữ liệu quan trọng lưu trữ trong tệp tin hệ thống Windows trên Master Boot Record
-
Kể từ mùa thu này, với việc ra mắt đợt cập nhật lớn tiếp theo với tên gọi Redstone 3, Microsoft đang lên kế hoạch vô hiệu hóa SMBv1 trong hầu hết các phiên bản OS.
-

Tính năng bảo mật mới được Apple bổ sung trên các nền tảng hệ điều hành di động của mình đang mang lại hiệu quả như mong đợi.
-
Hôm 8/9/2011, Microsoft cho biết tuần sau họ sẽ đưa ra 5 bản cập nhật bảo mật để vá 15 lỗ hổng trong Windows, Excel, SharePoint Server và Groove.
-

Trong 12 năm qua, một driver có chứa nhiều lỗ hổng gia tăng đặc quyền trên hệ thống đã được đẩy vào trong các máy tính Dell dành cho khách hàng cá nhân và doanh nghiệp.
-
Trong bài này, Quản Trị Mạng sẽ cùng các bạn tìm hiểu một số trường hợp giả mạo http headers để thực hiện việc truy cập trái phép.
-

Nhóm hacker khét tiếng LulzSec đã gặp đối thủ thực sự, sau khi trang chủ của nhóm này đã bị một nhóm hacker khác tấn công.
-
Các nhà nghiên cứu bảo mật quốc tế vừa phát đi thông báo khẩn về một lỗ hổng nghiêm trọng có liên quan đến hành vi thực thi mã từ xa trên GitLab.
-
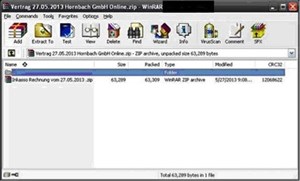
Theo báo cáo của công ty Bảo mật Trend Micro vừa mới phát hiện ra phần mềm độc hại đáng chú ý này như một file đính kèm trong thư rác.
-

Flash Player tích hợp trong trình duyệt IE10 của hệ điều hành Windows 8 Release Preview và Windows 8 dành cho các nhà sản xuất (bản RTM) có thể đã bị tin tặc khai thác tấn công trong một thời gian khá dài.
-
Thay đổi lớn nhất về mặt giao diện (tính đến thời điểm hiện tại) sẽ là sự xuất hiện của chế độ tối (dark mode) cho toàn hệ thống.
-
Site Isolation là tính năng bảo mật có tác dụng tách việc render bố cục các trang web riêng nhau để hạn chế tình trạng web này tấn công vào web kia. Tính năng này sẽ được bật mặc định với đa số người dùng Chrome trên Win, Mac, Linux và Chrome OS để bảo vệ máy tính khỏi các cuộc tấn công thông qua lỗ hổng Spectre.
-

Khoảng 58% tên miền cấp 1 .vn đã trở thành “mỏ vàng” của giới tội phạm mạng trên toàn thế giới, nghiên cứu của công ty bảo mật McAfee nhận thấy.
-

Sau khi tuyên bố khai tử Flash Player trên thiết bị di động, hãng Adobe tiếp tục tung ra phiên bản Flash Player 11.1 mới dành cho Android, với một số cập nhật bảo mật và vá lỗi.
-

Bộ khung phát triển (framework) của một loạt các ứng dụng desktop phổ biến như Skype, Slack, Signal, Twitch… xuất hiện một lỗ hổng bảo mật nghiêm trọng. Điều quan trọng là lỗ hổng này chỉ tác động lên Windows.
-
Các chuyên gia bảo mật của Google đã phát hiện trong trình cài đặt game Fortnite của Epic Games có một lỗ hổng bảo mật. Bằng cách lợi dụng việc ứng dụng sử dụng hệ thống bộ nhớ ngoài để lưu trữ dữ liệu, tin tặc có thể xâm nhập thiết bị để tải xuống và cài đặt các phần mềm độc hại.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 NVIDIA vừa trở thành tên tuổi lớn tiếp theo trở thành mục tiêu ghé thăm của tin tặc trong năm 2022.
 Dưới đây là một số bước để bạn có thể áp dụng để ngăn chặn các mối nguy hại xâm phạm đang tiềm ẩn.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

