-
Microsoft vừa cho phát hành các bản vá để bít một loạt các lỗ hổng bảo mật nguy hiểm cho hệ điều hành Windows, bộ ứng dụng Office, Windows Media Player..
-
Hôm nay các nhà nghiên cứu bảo mật cho biết tin tặc có thể khai thác một lỗ hổng trong Adobe Flash để chiếm quyền điều khiển hầu hết các trang Web cho phép người dùng tải dữ liệu lên.
-
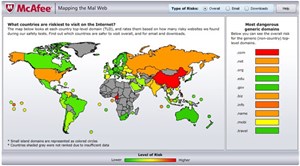
Sự khác biệt mong manh giữa đuôi .cm của Cameroon với tên miền quốc tế .com là lý do khiến các trang web của quốc gia châu Phi này trở nên nguy hiểm nhất thế giới, theo nghiên cứu của McAfee.
-
Trong nghiên cứu mới nhất mang tên "Bản đồ mạng lưới ngầm", McAfee nhận định mức độ nguy hiểm của tên miền ".hk" đã nhảy vọt từ thứ hạng 28 hồi năm ngoái lên vị trí "Quán quân" năm nay.
-
Kaspersky Lab vừa phát hiện một loại sâu mang tên IM-Worm.Win32.Zeroll với 4 biến thể có khả năng lây lan trong mọi chương trình chat như Yahoo Messenger, Skype...
-
Hôm qua (24/9), Cisco đã cho phát hành một loạt bản cập nhật để bít những lỗ hổng trong phần mềm hệ điều hành Internet Operating System (IOS)
-
Theo như cảnh báo mới nhất từ giới phân tích, Conficker - một trong những loại sâu máy tính nguy hiểm nhất lịch sử - sẽ khai hoả một đợt mới vào đúng ngày Cá tháng tư
-
Microsoft hôm qua (8/5) đã phát hành bản cập nhật bảo mật định kỳ hàng tháng để khắc phục một loạt lỗi nguy hiểm trong các sản phẩm của hãng. Bản cập nhật bảo mật định kỳ tháng 4 được chia thành 7 bản cập nhật nhỏ khắc phục tổng cộng 19 lỗ hổng bảo mật trong các sản phẩm như
-

Lừa đảo trực tuyến (phishing) giờ đã trở thành một khái niệm khá quen thuộc trong cộng đồng người dùng Internet. Nhưng có lẽ khái niệm Rock Phish thì chưa được phổ biến như vậy. Tuy nhiên, các chuyên gia bảo mật khẳng định Rock Phish mới thực sự là mối lo ngại c&ogr
-
Virus "tự sát" - loại virus có khả năng tự huỷ mọi dấu hiệu về sự tồn tại của bản thân nó sau khi đã hoàn thành nhiệm vụ - hiện đang trở thành một hiểm hoạ mới trên Internet.
-
Lại vừa có thêm những lỗi bảo mật chết người trong Yahoo Messenger và MSN Messenger được phát hiện. Người dùng những dịch vụ tin nhắn tức thời này lại phải đối diện với nguy cơ trở thành mục tiêu tấn công của tin tặc và mã độc.
-
Hãng bảo mật Sophos vừa công bố danh sách Top 10 virus nguy hiểm nhất tháng 3. Theo đó con trojan Clagger-I đã lần thứ hai xuất hiện trong danh sách Top 10.
-
Bản chất của công nghệ là phục vụ nhân sinh. Tuy nhiên, nếu bị lạm dụng hoặc khai thác sai mục đích, chúng có thể trở thành thảm họa, không chỉ đối với người dùng cá nhân mà còn ảnh hưởng đến cả tập thể. CNTT-viễn thông cũng không phải là mộ
-

Công cụ Microsoft Windows Malicious Software Removal 1.32 kiểm tra các máy tính đang sử dụng hệ điều hành Windows để tìm kiếm các phần mềm nguy hiểm - bao gồm cả virus Blaster, Sasser, Mydoom- và giúp bạn loại bỏ chúng.
-
Một Trojan "dân phòng" đang có vẻ muốn bảo vệ các hệ thống máy tính khỏi ảnh hưởng của virus mỗi khi người sử dụng vào mạng chia sẻ ngang hàng (P2P).
-
Ngày 26/3, Mozilla tiến hành nâng cấp Firefox 2 lên phiên bản 2.0.0.13 nhằm khắc phục 10 lỗi bảo mật nguy hiểm trong phiên bản trình duyệt này. Có tới hơn một nửa số lỗi được đánh giá vào mức “cực kỳ nguy hiểm”.
-
Adobe Systems vừa phát hành bản cập nhật để bít 3 lỗ hổng bảo mật chết người trong các phiên bản Flash Player cho Windows, Mac OS X và Linux. Nhà phát triển ứng dụng cho biết lỗ hổng nguy hiểm nhất được khắc phục lần này là lỗi chứng thực đầu vào trong Flash Player.
-
Cuối tuần qua RealNetworks đã cho công bố một loạt các lỗi bảo mật nguy hiểm mới được phát hiện trong phần mềm đa phương tiện RealPlayer. Những lỗi này hoàn toàn có thể bị tin tặc lợi dụng để “bắt cóc” PC người dùng.
-
Microsoft và Mozilla khẳng định lỗ hổng bảo mật mới được phát hiện trong trình duyệt web của họ có thể bị tin tặc lợi dụng để ăn cắp thông tin. Tuy nhiên, để khai thác được lại là một vấn đề rất khó.
-

Thứ ba tuần tới (14/8) Microsoft sẽ phát hành bản cập nhật bảo mật định kỳ tháng 8 để bít một loạt các lỗ hổng mới phát sinh trong các phần mềm ứng dụng của hãng.
-
Sử dụng cùng một mật khẩu để đăng nhập vào nhiều trang web khác nhau trong kỷ nguyên "thịnh trị" của malware và hacker như hiện nay không khác gì việc bạn dùng chung một chìa khóa cho cả nhà, ô tô lẫn két sắt ngân hàng.
-
Tính tới nay, số vụ virus và tấn công nhắm vào ĐTDĐ vẫn còn khá hiếm, nhưng malware di động vẫn là một mối nguy hiểm rình rập, khi mà ngày càng có nhiều người truy cập Internet và download nội dung trực tiếp trên "dế".
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Kaspersky Lab công bố vừa phát hiện một thay đổi mới của dòng virus Kido. Đây là một biến thể mới nhất và khác biệt so với các dòng Kido trước đây
 Ngày 16/4, Mozilla đã cho bít một lỗ hổng bảo mật nguy hiểm trong động cơ Javascript của Firefox đồng thời nâng cấp luôn trình duyệt lên phiên bản 2.0.0.14. Nội dung bản tin cảnh báo bảo mật đi kèm bản cập nhật của Mozilla cho biết mục tiêu của việc cho khắc phục lỗi t


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học
