-
Mới đây, Apple vừa phát hành bản cập nhật iOS 16.7.8 để vá các lỗ hổng bảo mật trên các mẫu iPhone cũ. Đây là vấn đề tiềm ẩn rủi ro nên người dùng các mẫu iPhone cũ được khuyến nghị nên lưu ý và cập nhật càng sớm càng tốt.
-
Kẻ lừa đảo đã tận dụng các lỗ hổng của tin nhắn để chiếm quyền điều khiển thiết bị mà nạn nhân KHÔNG cần nhấp vào đường dẫn được gửi đến. Người dùng chỉ cần mở xem tin nhắn là đã nhiễm mã độc.
-
Tấn công chuỗi cung ứng (Supply Chain attack) là một kiểu tấn công rất nguy hiểm và thường gây ra hậu quả nghiêm trọng.
-

Chiều ngày 18/10, hệ thống quảng cáo liên kết www.Lienket247.com đã bị hacker xâm nhập và xóa sạch toàn bộ cơ sở dữ liệu của hơn 2,000 websites thành viên liên kết.
-
Hãng bảo mật McAfee cảnh báo công cụ giúp tin tặc tấn công người dùng thông qua lỗ hổng bảo mật mới được phát hiện trong Internet Explorer là một tệp tin Microsoft Word độc hại.
-
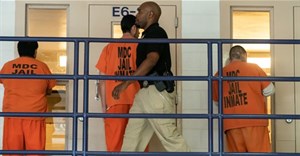
Trung tâm Giam giữ Metropolitan (MDC) ở bang New Mexico, Tây Nam, Mỹ đã trở thành mục tiêu tấn công bằng mã độc tống tiền (ransomware) của tin tặc vào tuần trước.
-

Falcon Heavy, phiên bản mới nhất của dòng tên lửa đẩy Falcon, một siêu tên lửa đủ mạnh để đưa hàng hóa và con người tới được sao Hỏa do công ty SpaceX của Elon Musk phát triển.
-

Các cơ quan bảo mật đã công bố Google Buzz đang là mục tiêu hàng đầu của bọn hacker sau khi chính thức ra mắt.
-
Những con bot được lập trình để điều khiến hàng loạt tài khoản mạng xã hội giả mạo phục vụ mục đích phát tán tin giả.
-
Có tới 86% trong số 50 phiên bản Google Cloud bị xâm phạm thời gian gần đây đang được sử dụng để thực hiện khai thác tiền điện tử.
-

Công ty Anh sở hữu máy chủ gốc bị Bkis phát hiện là “tổng chỉ huy” tấn công vào các trang web Hàn Quốc và Mỹ vừa khẳng định máy chủ đó nằm ở Miami (Mỹ) chứ không phải ở Anh
-
Một loại virus đã lây lan trong hệ thống máy tính của Cơ quan cảnh sát liên bang trực thuộc Bộ Tư pháp Mỹ khiến tổ chức này và FBI phải nhanh chóng “khóa” mạng lưới máy tính
-
Hãng bảo mật Panda Security vừa cho biết khoảng 10 triệu chiếc máy tính đang bị nhiễm một loại Trojan nguy hiểm được thiết kế cho mục đích đánh cắp thông tin tài chính nhạy cảm
-

Hacker đang tấn công mạnh vào những lãnh đạo trong tổ chức, doanh nghiệp có sử dụng điện thoại thông minh và máy tính bảng để truy cập Internet, mạng nội bộ.
-
Theo New York Times, một vụ hack bí ẩn đã diễn ra và đánh sập hệ thống thông tin của quốc đảo Vanuatu nằm ở Tây Nam Thái Bình Dương, khiến hàng trăm nghìn người dân trở về thời “tiền Internet”, làm giấy tờ, thủ tục bằng giấy, bút trong suốt 3 tuần.
-

Các hãng sản xuất thường tập trung giữ bộ phận bên trong thiết bị không quá nóng nhưng lại quên lớp vỏ ngoài, khiến người dùng khó chịu khi đặt máy trong lòng.
-
Tội phạm mạng có thể khai thác những lỗ hổng trong bộ xử lý (BXL) của Intel để tấn công máy tính từ xa mà không cần biết hệ thống đang hoạt động trên hệ điều hành nào.
-
Cuộc tấn công có thể đã tận dụng lỗ hổng bảo mật của trình duyệt Internet Explorer chưa được cập nhập trên một máy chủ của Foxconn.
-
Các chuyên gia bảo mật cho biết đã phát hiện một loạt công cụ hỗ trợ tấn công lỗ hổng ứng dụng tệp tin PDF mới đồng thời khuyến cáo người dùng nên cẩn thận
-

Sau các mạng xã hội đông đảo nhất, các hệ điều hành phổ biến nhất, giờ đây chính các hãng bảo mật – “khắc tinh” của giới hacker đã trở thành nạn nhân mới
-

Hãng bảo mật Symantec cho biết chỉ khoảng vài giờ sau khi Adobe phát hành bản vá lỗi bảo mật cho PDF Reader và Acrobat, mã độc tấn công lỗi này đã được tung lên mạng Internet.
-
Theo báo cáo về bảo mật quý II/2010 của hãng McAfee, Việt Nam nằm trong nhóm dẫn đầu về tấn công SQL Injection chỉ sau Mỹ và Trung Quốc
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các hacker có thể tấn công tài khoản Facebook của bạn thông qua nhiều cách khác nhau, chẳng hạn như tấn công địa chỉ email, phishing…. Để hiểu rõ hơn về cách thức mà các hacker tấn công tài khoản Facebook của bạn cũng như các giải pháp để ngăn chặn quá trình này, mời các bạn cùng tham khảo bài viết dưới đây của Quản trị mạng.
 Phân tích chi tiết về một website bị tấn công như thế nào là cách tránh các cuộc tấn công tương tự.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học