-
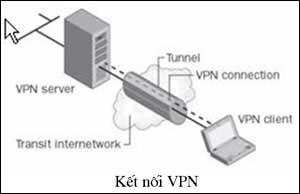
Nhu cầu truy cập từ xa (ngoài văn phòng) mạng nội bộ để trao đổi dữ liệu hay sử dụng ứng dụng ngày càng phổ biến. Đây là nhu cầu thiết thực, tuy nhiên do vấn đề bảo mật và an toàn thông tin nên các công ty ngại "mở" hệ thống mạng nội bộ của mình để c
-

Phiên bản windows XP SP2 vừa tung ra thì lại bị lỗi bảo mật. Vả lại có quá nhiều chương trình xung đột không chạy sau khi updates. Những lý do trên có thể cho bạn lời khuyên là gở bỏ XP SP2. Bài viết này giúp bạn một số c&a
-

Bản thân Windows XP và Windows 2003 đều chứa trong mình rất nhiều các công cụ cho phép thay đổi những thiết lập mặc định. Bạn không cần phải sử dụng phần mềm riêng mà chỉ cần sử dụng tính năng có sẵn của Windows.
-
- Mở menu Start: nhấn phím Windows - Truy cập Taskbar với nút đầu tiên được chọn: Windows + Tab - Mở hộp thoại System Properties: Winndows + Pause - Mở Windows Explorer: Windows + E ...
-
Khi máy tính của bạn có những hành động khác lạ, bạn hãy sử dụng System Restore để quay lại trạng thái ổn định trước đó. Chọn Start, Programs (All Programs nếu là Windows XP), Accessories, System Tools, System Restore, chọn Restore my computer to an earlier time, Next, và thực hiện theo những hướng dẫn.
-
Thông báo ngày 1/11 của Symantec cho biết, hãng này đã sẵn sàng tung ra phiên bản Mobile AntiVirus 4.0 dành cho hệ điều hành Windows Mobile của Microsoft.
-

Windows Defender đang ở phiên bản 1.1 đã được Microsoft nâng hẳn lên bản 7.0 trong đợt nâng cấp bắt đầu từ ngày hôm 15/3. Lý do của việc thay đổi "quá nhiều" khoảng cách giữa các phiên bản này chưa được Microsoft công bố...
-
Cuối tuần qua một đoạn mã nguy hiểm nhằm khai thác một lỗ hổng bảo mật có khả năng phá hỏng các hệ thống chạy hệ điều hành Windows đã được cho công bố rộng rãi trên Internet.
-
Lần đầu tiên kể từ khi hệ điều hành Windows 64-bit xuất hiện cho tới nay, một loại virus mới có chức năng tấn công vào hệ thống này đã xuất hiện với cái tên W64.Rugrat.3344.
-
Ngày 23/5, CA đã trở thành nhà cung cấp phần mềm diệt virus miễn phí đầu tiên cho hệ điều hành Windows Vista Beta 2 đang được Microsoft phát hành. Đó là phần mềm diệt virus eTrust EZ của CA, cho phép người dùng có thể tải thử nghiệm trong vòng
-
Microsoft cho biết hãng đang kiểm tra một lỗi mới được phát hiện trong hệ điều hành Windows có thể làm PC bị "chết bắc đắc kỳ tử". Mọi dữ liệu chưa được lưu sẽ vĩnh viễn biến mất.
-
Các công ty bảo mật vừa cảnh báo người dùng về nguy cơ tấn công của một loại sâu mới vào các hệ thống đã nhiễm virus Sasser trước đây. Sâu mới có chức năng cổng sau, cho phép tin tặc có thể giành quyền điều khiển hoàn toàn hệ thống.
-
Trong tuần này, Microsoft sẽ ra mắt gói phần mềm oneCare, bao gồm phần mềm backup và sửa chữa máy tính, với giá 49,95 USD/năm nhằm cạnh tranh với các đối thủ lớn như: Symantec, McAfee và Trend Micro.
-

PatchGuard, tính năng bảo mật mà Microsoft thiết kế cho hệ điều hành của họ, trong đó có cả phiên bản Vista, đang cản trở các công ty phần mềm an ninh tiếp cận lõi Windows để bảo vệ máy tính, trong khi lại dễ dàng mở đường cho hacker moi móc các lỗ hổng.
-
Các chuyên gia của hãng bảo mật Exploit Prevention Labs cảnh báo họ đã phát hiện ra một vài đoạn mã độc hại nhắm mục tiêu khai thác lỗi bảo mật phát sinh trong MDAC (Microsoft Data Access Components) để "gieo mầm mống" các hệ thống botnet.
-
Nằm trong kế hoạch ban hành các "mảnh vá" (patch) hàng tháng, ngày 8/6, Microsoft đã cho công bố hai miếng vá sửa lỗi cho hai lỗ hổng mới nhất trong hệ điều hành Microsoft Windows.
-

Hãng bảo mật hàng đầu của Anh lên tiếng cảnh báo khả năng các hệ thống không chạy hệ điều hành của Microsoft máy tính bị tấn công. Hơn 100 virus nguy hiểm "hoành hành" trên mảnh đất không được bảo vệ cần thiết có thể gây những mối nguy
-

Ngày hôm qua hãng bảo mật McAfee đã tung ra hai sản phẩm bảo mật dành riêng cho các loại thiết cầm tay chạy hệ điều hành Microsoft Windows Mobile.
-

Hãng Symantec đã công bố mức báo động 3 cho lỗ hổng bảo mật WMF chưa được vá của Windows. Đây là lần thứ 2 trong 18 tháng qua xuất hiện một báo động mức này. Bởi vì bản vá chính thức sẽ không thể có mặt trước ngày 10-1-2006, cho n&ecir
-
Theo hãng bảo mật Phần Lan F-Secure, sâu Dasher.B, sau khi thâm nhập vào máy tính Windows 2000 và Windows XP chưa cài bàn vá MS05-051, sẽ tự động tải một rootkit có khả năng dò ký tự bàn phím (keylogger) nằm trên
-
Tin tặc vừa khởi động một đợt tấn công người dùng mới thông qua một lỗi bảo mật chưa được vá trong hệ điều hành Windows. Các chuyên gia bảo mật cảnh báo người dùng nên thật sự cẩn thận.
-

Bản sửa lỗi nghiêm trọng cho hệ điều hành của Microsoft trong bản tin tháng 12 đã gây ra một số rắc rối cho những người đang thử nghiệm trình duyệt Internet Explorer 7.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Chức năng chính của công cụ khôi phục mật khẩu là phục hồi lại các mật khẩu mà người dùng hay quản trị viên sử dụng khi đăng nhập vào Windows. Các công cụ này thường được biết đến như là công cụ “ăn trộm mật khẩu” bởi đôi khi chúng được các hacker sử dụng để “crack” mật khẩu người dùng

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học
