-
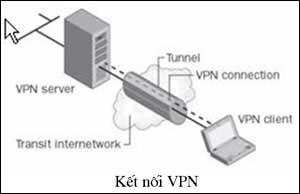
Nhu cầu truy cập từ xa (ngoài văn phòng) mạng nội bộ để trao đổi dữ liệu hay sử dụng ứng dụng ngày càng phổ biến. Đây là nhu cầu thiết thực, tuy nhiên do vấn đề bảo mật và an toàn thông tin nên các công ty ngại "mở" hệ thống mạng nội bộ của mình để c
-

Trong phần này, chúng tôi sẽ tiếp tục giới thiệu việc tạo các CD khởi động tùy chỉnh có chứa Windows PE.
-
Giải quyết nhanh một PC bướng bỉnh, Windows treo cứng, mạng đứt, máy in cứng đầu và các sự cố thường gặp hàng ngày. PC cũng như trẻ nhỏ, thường hay mè nheo, nhõng nhẽo và bệnh vặt.
-

Trong phần 9 của loạt bài này, chúng tôi sẽ giới thiệu cho các bạn cách sử dụng PowerShell kết hợp với SMO để tạo kịch bản SQL Server. Tạo kịch bản SQL Server là một nhiệm vụ quan trọng cho quản trị viên và các chuyên gia phát triển cơ sở dữ liệu SQL Server.
-
Phần I và phần II của loạt bài này chúng tôi đã hướng dẫn cho các bạn về cài đặt PowerShell và các cmdlet SMO cũng như WMI đơn giản. Trong phần III chúng tôi đã giới thiệu cách lập kịch bản PowerShell và kết nối SQL Server. Trong phần IV, chúng tôi giới thiệu về cách sử dụng kịch bản PowerShell để lặp trong toàn nội dung của file và kết nối đ
-
Trong phần 6 này, chúng tôi sẽ giới thiệu cho các bạn cách sử dụng PowerShell và các kịch bản để thực hiện một backup hoàn chỉnh - Full Backup, Transaction Log backup và Differential backup đối với cơ sở dữ liệu với tên file đã được dán tem ngoài.
-
Trong phần 8 này chúng tôi sẽ giới thiệu cho các bạn cách sử dụng PowerShell kết hợp với SMO để hiển thị các thuộc tính đối tượng cho tất cả các đối tượng SQL Server.
-
Khi bật máy, nếu muốn cả Linux và XP cùng khởi động để chọn lựa sử dụng, bạn có thể làm theo hướng dẫn sau đây. Thử nghiệm được thực hiện với Ubuntu 7.04 (một phiên bản của Linux) và Windows XP Service Pack 2. Trong đó, Ubuntu được cài đặt trước, XP được cài sau trên ổ cứng Seagate 80 GB SATA.
-
Mỗi một phần trong loạt bài này đều minh chứng cách sử dụng PowerShell kết hợp với SMO để trình bày các đối tượng của SQL Server. Phần 7 của loạt bài này chúng tôi sẽ minh chứng về cách sử dụng PowerShell và SMO để tìm tất cả các đối tượng có sẵn trong một cơ sở dữ liệu trên máy chủ.
-
Trung tâm phản ứng nhanh với các vấn đề bảo mật của Microsoft (MSRC) vừa mới phải sửa đổi lại bản tin bảo mật của mình sau khi người sử dụng liên tục phàn nàn về những vấn đề do các bản sửa lỗi trong đó gây ra.
-
Lần đầu tiên kể từ khi hệ điều hành Windows 64-bit xuất hiện cho tới nay, một loại virus mới có chức năng tấn công vào hệ thống này đã xuất hiện với cái tên W64.Rugrat.3344.
-
Ngày 23/5, CA đã trở thành nhà cung cấp phần mềm diệt virus miễn phí đầu tiên cho hệ điều hành Windows Vista Beta 2 đang được Microsoft phát hành. Đó là phần mềm diệt virus eTrust EZ của CA, cho phép người dùng có thể tải thử nghiệm trong vòng
-
Hãng bảo mật Secunia vừa phát hiện một số lỗ hổng trong phần mềm Symantec Backup Exec dành cho Windows Server. Sai sót bảo mật này có thể bị lợi dụng để ghi đè các file nhị phân, hoặc xâm nhập vào hệ thống bị ảnh hưởng.
-
Trong tuần này, Microsoft sẽ ra mắt gói phần mềm oneCare, bao gồm phần mềm backup và sửa chữa máy tính, với giá 49,95 USD/năm nhằm cạnh tranh với các đối thủ lớn như: Symantec, McAfee và Trend Micro.
-
Các chuyên gia của hãng bảo mật Exploit Prevention Labs cảnh báo họ đã phát hiện ra một vài đoạn mã độc hại nhắm mục tiêu khai thác lỗi bảo mật phát sinh trong MDAC (Microsoft Data Access Components) để "gieo mầm mống" các hệ thống botnet.
-
Tuần trước, gã khổng lồ Microsoft đã bổ sung thêm một số chương trình vào danh sách các lỗi trong Windows Home Server, tuy nhiên Microsoft chưa đưa ra thời gian cung cấp các bản vá để giải quyết vấn đề vài tháng trước đó.
-
Ngày thứ sáu tuần trước (21/10), một đoạn mã nhằm khai thác một lỗi trong hệ điều hành Windows tương tự như lỗ hổng bảo mật đã từng dẫn đến sự bùng nổ của virus Zotob trong tháng 8 vừa qua đã được cho công bố trên mạng Internet.
-

Hãng bảo mật hàng đầu của Anh lên tiếng cảnh báo khả năng các hệ thống không chạy hệ điều hành của Microsoft máy tính bị tấn công. Hơn 100 virus nguy hiểm "hoành hành" trên mảnh đất không được bảo vệ cần thiết có thể gây những mối nguy
-

Hãng Symantec đã công bố mức báo động 3 cho lỗ hổng bảo mật WMF chưa được vá của Windows. Đây là lần thứ 2 trong 18 tháng qua xuất hiện một báo động mức này. Bởi vì bản vá chính thức sẽ không thể có mặt trước ngày 10-1-2006, cho n&ecir
-
Theo hãng bảo mật Phần Lan F-Secure, sâu Dasher.B, sau khi thâm nhập vào máy tính Windows 2000 và Windows XP chưa cài bàn vá MS05-051, sẽ tự động tải một rootkit có khả năng dò ký tự bàn phím (keylogger) nằm trên
-
Tin tặc vừa khởi động một đợt tấn công người dùng mới thông qua một lỗi bảo mật chưa được vá trong hệ điều hành Windows. Các chuyên gia bảo mật cảnh báo người dùng nên thật sự cẩn thận.
-

Bản sửa lỗi nghiêm trọng cho hệ điều hành của Microsoft trong bản tin tháng 12 đã gây ra một số rắc rối cho những người đang thử nghiệm trình duyệt Internet Explorer 7.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Microsoft Windows Malicious Software Removal Tool (MSRT) giúp loại bỏ phần mềm độc hại từ máy tính chạy Windows. Bài hướng dẫn này sẽ chỉ bạn cách mở và sử dụng Malicious Software Removal Tool để quét và loại bỏ phần mềm độc hại phổ biến cụ thể trong Windows.
 Hiện nay, các hệ thống mạng tích hợp cả Linux và Windows đã bắt đầu trở nên phổ biến. Dựa trên mục tiêu của mỗi tổ chức, doanh nghiệp, nhân viên quản trị mạng sẽ chọn lựa và thiết kế các hệ thống mạng LAN vừa đảm bảo hiệu quả công tác của đơn vị, vừa tuâ


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

