-
Virus siêu đa hình (Metamorphic virus) W32.Sality.PET đã làm mưa làm gió trên hệ thống máy tính Việt trong tháng 9/2010 vừa rồi với 380.000 lượt máy tính bị nhiễm.
-

Video trên ghi lại quá trình gia đình rái cá hợp sức và phối hợp chặt chẽ để đoạt mạng cá sấu caiman trong rừng rậm Amazon.
-
Trong vòng 15 ngày, Google đã phải hai lần cập nhật khẩn cấp trình duyệt Chrome.
-
Mới đây, Microsoft đã tung bản cập nhật Windows 10 Cumulative Update (Patch Tuesday) tháng 5. Đây là một bản cập nhật đặc biệt sửa đến 55 lỗi bảo mật, trong đó có tới 4 lỗi nghiêm trọng.
-
Hôm nay Microsoft nói rằng họ đang kiểm tra các bản báo cáo cho biết các bản cập nhật bảo mật của tháng 11 đã làm phát sinh lỗi Black Screen trên một số máy tính Windows.
-
Hồi tuần trước, Microsoft công bố rằng họ đã phát hiện ra một lỗ hổng bảo mật nghiêm trọng trên trình duyệt IE (từ phiên bản IE6 cho tới IE11) có thể khiến máy tính người dùng bị hacker tấn công, điều khiển.
-
Cơ chế hoạt động ngầm của Trojan Flashback - loại phần mềm độc hại ẩn trong vỏ bọc là trình cài đặt Adobe Flash Player giả mạo, có khả năng đánh cắp tên người dùng và mật khẩu - vừa bị hãng bảo mật Symantec phanh phui.
-
Google vừa tiếp tục tung ra một bản cập nhật bảo mật khẩn cấp khác cho trình duyệt của mình để khắc phục một số vấn đề đã biết.
-
Lỗ hổng này có mã định danh theo dõi là CVE-2021-37852, được báo cáo đầu tiên bởi nhà nghiên cứu bảo mật Michael DePlante đến từ đội ngũ Trend Micro.
-
Sau 2 năm tung hoành, nhóm tin tặc khét tiếng thế giới đang tiếp tục chuẩn bị cho những đợt khai thác lỗ hổng mới năm nay với lời đe dọa "Hãy chờ xem trong năm 2013".
-
Khi các tin tặc đột nhập vào tài khoản Apple của Mat Honan tuần trước, chúng đã không thể trả lời được các câu hỏi bảo mật mà ông đã đặt ra.
-
Chi tiết về một lỗ hổng nghiêm trọng, vốn chỉ được chia sẻ với những đối tác thuộc MAPP của Microsoft vừa bị công khai trên một trang web từ Trung Quốc. Mức độ nguy hiểm rất cao.
-
Cloudfare mới đây đã chính thức phát hành 2 công cụ mới được thiết kế nhằm đơn giản hóa quá trình kiểm tra xem các kết nối TLS đến trang web có bị chặn hay không.
-
Một lỗi bảo mật vừa phát hiện khiến cho bất kì ai cũng có thể khởi động lại từ xa điện thoại dùng chip MediaTek của nạn nhân chỉ bằng một tin nhắn SMS.
-
Các nhà phát triển Mozilla đang cố gắng sửa lỗi trình duyệt Firefox mới. Lỗi này đang bị kẻ xấu sử dụng để cài đặt malware lên máy tính của nạn nhân.
-
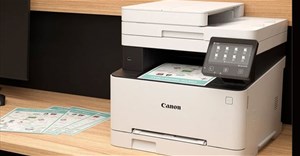
Mới đây,các nhà nghiên cứu đã phát hiện ra 7 lỗ hổng nghiêm trọng trong một số máy in dòng i-Sensys của Canon có khả năng cho phép kẻ tấn công truy cập vào chúng qua internet.
-
Nhà sản xuất Đài Loan đang nghiên cứu bản vá và sẽ đưa bản cập nhật tới khách hàng sớm nhất có thể.
-
Microsoft cũng thông báo, họ sẽ cung cấp 3 bản vá lỗi cho những lỗi họ đã thừa nhận, trong đó có 1 lỗi đã bị bọn tội phạm khai thác từ vài tuần nay. Theo ông Andrew Storms, Giám đốc các hoạt động bảo mật tại nCircle Security, việc 3 lỗi zero-day sẽ được vá là tin tức quan trọng nhất của lần này.
-
Sau sự cố không may về bảo mật mà LinkedIn đã gặp phải cách đây 2 tháng, công ty cho biết đã dành một số tiền lớn để sửa chữa vấn đề này.
-
Hãng Mozilla phải tạm thời gỡ Firefox 16.0 Final khỏi website của mình sau khi phát hiện lỗ hổng bảo mật nghiêm trọng trong phiên bản này.
-
Hôm qua, Apple đã phát hành bản vá mới cho hệ điều hành Mac OS X của mình. Có 13 lỗi được sửa chữa trong lần cập nhật này.
-
Bài học này tập trung vào việc sử dụng AI để giúp khách hàng nhanh chóng nhận thấy giá trị, đồng thời phát hiện sớm các lỗ hổng trong quá trình sử dụng.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Bạn có bao giờ thắc mắc Internet và WWW khác gì nhau không? Internet là gì? WWW là gì? Chúng có thực sự giống nhau không? Nếu không giống, thì sực khác biệt giữa Internet và WWW là gì? Chúng ta sẽ cùng tìm hiểu về Internet và WWW trong nội dung dưới đây nhé.
 Microsoft Edge không hỗ trợ đa nền tảng, không hỗ trợ các tiện ích mở rộng (tính cho đến thời điểm này). Thêm nữa, khi sử dụng Edge, bạn không thể đồng bộ và mở bookmark trên nhiều máy tính khác nhau như trên Chrome hay Firefox.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

