-
Mới đây, cơ quan an ninh mạng của Đức (BSI) đưa ra cảnh báo về việc người dùng sử dụng phần mềm diệt virus máy tính của công ty Kaspersky có nguy cơ trở thành nạn nhân của cuộc tấn công mạng bởi họ "nghi ngờ về độ tin cậy của nhà sản xuất".
-
Theo nghiên cứu mới của Kaspersky Lab, thiết bị di động thường nhiễm virus nhất là các loại dùng nền tảng phổ biến nhất, J2ME và Symbian. Và loại virus di động phổ biến nhất là SMS trojan...
-
Loại virus Duqu đang gây nguy hại cho các hệ thống máy tính trên toàn cầu, bao gồm cả Việt Nam, đã có thể bị khắc chế bởi bản cập nhật cho Windows vừa được Microsoft phát hành.
-
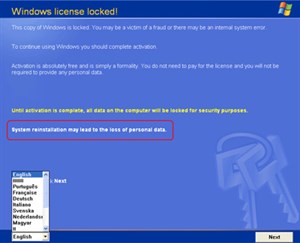
Gần đây, một chương trình nguy hiểm xuất hiện trên máy tính với khả năng chiếm quyền điều khiển hệ thống và đưa ra thông báo giả mạo để lừa tiền người sử dụng.
-
Các nhà khoa học Mỹ loại bỏ virus HIV thành công trên động vật sống, đánh dấu một bước tiến hết sức quan trọng trong việc tìm ra phương pháp chữa khỏi hoàn toàn dành cho người nhiễm HIV.
-
Theo hãng bảo mật Symantec, với việc lây lan rộng rãi trong cộng đồng người dùng máy tính Mac, virus trojan Flashback có thể mang về tới 10.000 USD mỗi ngày cho tác giả tạo ra loại phần mềm độc hại này, nhờ vào việc chiếm quyền điều khiển bấm quảng cáo của người dùng.
-

Phần mềm phòng chống virus bảo vệ máy tính của bạn không bị virus, sâu máy tính, Trojan horse, và các thể loại xâm nhập không mong muốn có thể gây hại cho máy tính của bạn "bị ốm." Tuy nhiên, trong trường hợp này, câu chuyện còn tồi tệ hơn bị cảm cúm. Các loại virus, sâu máy tính và các thể loại tương tự thường thực hiện các hành động nguy hiểm như xóa file, truy cập thông tin cá nhân hoặc sử dụng máy tính của bạn để tấn công các
-
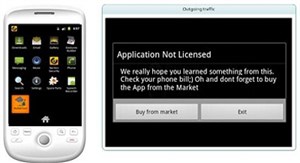
Walkinwat là phần mềm nguy hiểm đầu tiên trên điện thoại di động ra đời với mục đích giáo huấn người sử dụng không được tải các tệp tin trái phép.
-
Theo Trung tâm An ninh mạng Bkis, virus Kavo có nguồn gốc từ Trung quốc đã lan sang Việt Nam từ ngày 11/9/2007 và cho đến nay loại virus này đã có tới 97 biến thể phát tán. Khoảng 186.000 máy tính tại Việt Nam đã bị nhiễm virus Kavo.
-
Dù Trung tâm An ninh mạng Đại học Bách khoa HN BKIS khăng khăng đã cập nhật 9 loại sâu "made in Việt Nam" vào phiên bản Bkav mới nhất, nhiều người vẫn không thể tận diệt được chúng. Nguyên nhân là do chưa thực hiện đúng quy trình &qu
-
Twitter đã thay mật khẩu của những tài khoản phát tán các đường liên kết quảng bá phần mềm chống virus giả mạo.
-
Cuối tuần quan, hãng bảo mật Symantec cảnh báo về một loại virus có khả năng lây lan trên nền tảng hệ điều hành Mac OS X. Mặc dù, virus không mấy nguy hiểm nhưng nó làm dấy lên một cảnh báo rằng không có hệ điều hành nào là không bị vir
-
Mặc dù mới xuất hiện trong mấy ngày gần đây, nhưng virus Mydoom-A đã đánh bật Sobig để giành vị trí số 1 trong bảng xếp hạng 10 loại worm nguy hiểm nhất. Theo công ty an ninh Sophos, trong 8 ngày qua đã có hàng triệu máy tính bị nhiễm virus này.
-
Các lập trình viên vừa tìm ra cách đưa một chương trình chứa mã độc xuất hiện trên kho ứng dụng App Store của Apple. Phần mềm độc hại này có khả năng đánh cắp thông tin cá nhân, chụp ảnh và tấn công các ứng dụng khác.
-
Chuyên gia bảo mật cảnh báo mức độ tổn hại về bảo mật với người dùng Mac thậm chí cao hơn so với người dùng Windows.
-
Khi nói đến quá trình phát tán của virus, người ta nghĩ ngay đến email. Tuy nhiên, trong tương lai gần mối nguy cơ lớn, thường trực nhất lại đến từ các công cụ nhắn tin tức thời (Instant Message- IM).
-
Một virus máy tính mới có tên gọi "Netsky-D" đang phát tán mạnh mẽ trên mạng toàn thế giới sau khi xuất hiện hôm thứ hai. Loại sâu này rất khó tiêu diệt hoàn toàn vì nó đổ bộ xuống các hộp thư điện tử và sử dụng một loạt tiêu đề khác nhau như "re:details" hoặc "re:here is the document".
-
Sau khi xuất hiện virus Vinatad lây lan qua YM, Trung tâm Ứng cứu khẩn cấp Máy tính Việt Nam (VNCERT) đã nhanh chóng xác minh và xác định website công ty Vinatad bị hacker tấn công và cài mã độc hại.
-
Một Trojan đang được phát tán gián tiếp qua phần mềm gửi tin nhắn MSN Messenger làm hàng nghìn máy tính bị ảnh hưởng cùng với con số các hệ thống nhiễm malware gia tăng từng giờ.
-
Công ty bảo mật Network Associates đang cảnh báo người dùng về một biến thể mới của loại worm có nguồn gốc từ Trung Quốc. Lovgate.AB đang phát tán rộng trên mạng, được các chuyên gia xếp hạng nguy hiểm thứ hai trong 5 mức.
-
Loại sâu này đã giữ nguyên vị trí số 1 suốt 4 tháng qua trong khi á quân NetSky cũng đã yên vị liền 3 tháng.
-
Tờ The Wall Street Journal vừa hé lộ phần nào thế giới ngầm tin tặc Trung Quốc - tâm điểm của các điều tra tin tặc trên thế giới hiện nay...
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Với sự phổ biến ngày càng rộng rãi của Facebook, phần mềm độc hại cũng ngày càng trở nên hoành hành dữ dội trên Facebook.
 Bạn nghi ngờ máy tính mình nhiễm virus nhưng chương trình Anti-virus trên máy lại hoạt động kém hiệu quả hoặc máy tính bạn chưa hề có một chương trình nào để chống lại virus?


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học