-
Cẩn thận còn hơn là hối tiếc, đó là lý do tại sao bạn nên luôn kiểm tra xem các file tải xuống của mình có an toàn không trước khi mở chúng.
-
Các nhà khoa học Mỹ loại bỏ virus HIV thành công trên động vật sống, đánh dấu một bước tiến hết sức quan trọng trong việc tìm ra phương pháp chữa khỏi hoàn toàn dành cho người nhiễm HIV.
-
Ngày 24/5, tại hội nghị Interop ở Las Vegas, hãng sản xuất phần mềm diệt virus Panda Software đã công bố sản phẩm mới dựa trên nền tảng Web có khả năng phát hiện phần mềm độc hại mà các chương trình bảo mật truyền thống không thể thực hiện được.
-

Phần mềm phòng chống virus bảo vệ máy tính của bạn không bị virus, sâu máy tính, Trojan horse, và các thể loại xâm nhập không mong muốn có thể gây hại cho máy tính của bạn "bị ốm." Tuy nhiên, trong trường hợp này, câu chuyện còn tồi tệ hơn bị cảm cúm. Các loại virus, sâu máy tính và các thể loại tương tự thường thực hiện các hành động nguy hiểm như xóa file, truy cập thông tin cá nhân hoặc sử dụng máy tính của bạn để tấn công các
-
Mặc dù mới xuất hiện trong mấy ngày gần đây, nhưng virus Mydoom-A đã đánh bật Sobig để giành vị trí số 1 trong bảng xếp hạng 10 loại worm nguy hiểm nhất. Theo công ty an ninh Sophos, trong 8 ngày qua đã có hàng triệu máy tính bị nhiễm virus này.
-
Các nhà khoa học cho rằng virus Zika có thể được sử dụng để tấn công tế bào ung thư, mà không ảnh hưởng tới tế bào bình thường. Vậy liệu rằng virus Zika có thể điều trị ung thư não hay không?
-
Hôm qua (30/5), hãng phần mềm Symantec đã cho vá lỗ hổng trong dòng sản phẩm diệt virus doanh nghiệp của hãng (phiên bản tiếng Anh), từng được phát hiện cách đây gần một tuần. Lỗ hổng trê
-
Đã hơn một năm kể từ khi xuất hiện, MyDoom - một trong những loại virus nguy hiểm nhất năm 2004, vừa được các chuyên gia bảo mật đưa lên vị trí hàng đầu trong số các loại virus có mã độc hại nhất và gây ra nhiều thiệt hại nhất, đặc biệt là cho giới doanh nghiệp.
-
Công nghệ chống virus hiện nay hoạt động kém hiệu quả, bởi chúng chỉ có thể ngăn chặn được những loại virus đã được biết đến chứ không thể chống lại những kẻ đột nhập chưa được "điểm mặt đặt tên". công nghệ chống virus tương lai đang hi vọng sẽ có được khả năng đó.
-
Các phần mềm chống virus dành cho Windows Vista đều thất bại trong các cuộc thử nghiệm tìm và diệt các dòng loại virus phổ biến trên mạng Internet hiện nay.
-
Trong tháng 4, các virus lây file đã xuất hiện trở lại với số lượng và tốc độ lây lan nhanh hơn sau hơn 1 năm vắng bóng. Các virus này “bám” theo các sâu Internet (worm), lợi dụng tốc độ phát tán của các sâu này để “b&o
-
Khi nói đến quá trình phát tán của virus, người ta nghĩ ngay đến email. Tuy nhiên, trong tương lai gần mối nguy cơ lớn, thường trực nhất lại đến từ các công cụ nhắn tin tức thời (Instant Message- IM).
-
Hãng bảo mật BitDefender cảnh báo một loại virus đã từng xuất hiện trên trang web của HP sáu năm trước đây lại được phát hiện trong một số phần mềm trình điều khiển thiết bị gửi cho khách hàng của HP thông qua Internet.
-
Hãng bảo mật Anh Sophos vừa phát hiện một virus hoạt động khá kỳ quặc. Sau khi xâm nhập vào máy tính, nó sẽ gửi đi hàng loạt lệnh in ảnh chụp một con cú với dòng chữ 'O RLY?' (Oh, really? - Ồ thật thế à?) tới hệ thống máy in.
-
Một virus máy tính mới có tên gọi "Netsky-D" đang phát tán mạnh mẽ trên mạng toàn thế giới sau khi xuất hiện hôm thứ hai. Loại sâu này rất khó tiêu diệt hoàn toàn vì nó đổ bộ xuống các hộp thư điện tử và sử dụng một loạt tiêu đề khác nhau như "re:details" hoặc "re:here is the document".
-
Theo cảnh báo của công ty bảo mật Symantec, một loại trojan mới vừa được phát hiện trên mạng Internet có khả năng phát tán nhanh nhờ giả dạng email mang thông báo về bản sửa lỗi của Microsoft có chủ đề “MS Windows/Critical Error”.
-
Công ty bảo mật Network Associates đang cảnh báo người dùng về một biến thể mới của loại worm có nguồn gốc từ Trung Quốc. Lovgate.AB đang phát tán rộng trên mạng, được các chuyên gia xếp hạng nguy hiểm thứ hai trong 5 mức.
-
Hãng bảo mật e-mail MessageLabs (Mỹ) cho biết chưa đầy một ngày sau vụ nổ chấn động ở thủ đô Anh, một chương trình Trojan đã được phát tán dưới dạng bản tin video quay lại vụ tấn công để đánh lừa người dùng.
-
Thay vì gửi thư điện tử có đính kèm tệp virus hay dính sẵn mã nguy hiểm như trước đây, các tay spammer đã phát tán thư giả danh tặng thiệp điện tử (e-card) để dụ dỗ người nhận truy cập vào trang web lưu trữ thiệp có virus.
-
Loại sâu này đã giữ nguyên vị trí số 1 suốt 4 tháng qua trong khi á quân NetSky cũng đã yên vị liền 3 tháng.
-
Năm 2005 có lẽ sẽ là một năm vui vẻ với người sử dụng máy tính trên khắp toàn cầu vì đây là năm mà “cuộc sống trực tuyến” có vẻ an toàn do số lượng virus máy tính nguy hiểm được phát tán đã giảm đi một c&
-
Một chương trình tấn công vừa bắt đầu phát tán qua e-mail, lừa nạn nhân bằng cách giả dạng là bản tóm lược tin tức (headlines newsletter) của hãng truyền thông Mỹ.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
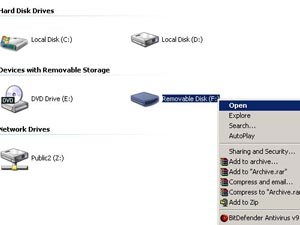 Bạn có một chiếc USB? Cho dù bạn chỉ thỉnh thoảng sử dụng nó để sao chép tài liệu giữa các máy thì chắc rằng không dưới một lần chiếc USB của bạn đã nhiễm phải virus.
 Mới đây, cơ quan an ninh mạng của Đức (BSI) đưa ra cảnh báo về việc người dùng sử dụng phần mềm diệt virus máy tính của công ty Kaspersky có nguy cơ trở thành nạn nhân của cuộc tấn công mạng bởi họ "nghi ngờ về độ tin cậy của nhà sản xuất".


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

