-
Microsoft đã tạo ra những thay đổi đến tận gốc ở Windows 8, với giao diện đổi mới hoàn toàn, thêm nhiều chức năng, và hỗ trợ các thiết bị di động thế hệ mới.
-
Bạn muốn máy tính hoạt động tốt, ứng dụng được cập nhật và dữ liệu luôn an toàn nhưng... lại lười. Bài viết chia sẻ cách giúp máy tính luôn khỏe mạnh mà không mất nhiều công sức.
-
Nóng bức, lạnh giá, ẩm thấp và va đập đột ngột có thể sẽ phá hoại laptop của bạn còn “ác” hơn cả virus hay spyware.
-
Virus, trojan, worm và nhiều phần mềm độc hại khác đang liên tiếp trút xuống dòng máy tính để bàn. Nhưng Grisoft đã cung cấp cho các VAR và khách hàng của họ chiếc ô bảo vệ an toàn.
-
Sự xuất hiện liên tục của những dòng laptop mới ngày càng rẻ và mạnh hơn … đã khiến cho đa số người dùng không còn chọn mua máy tính để bàn như những năm trước.
-
Thời gian gần đây, rất nhiều máy tính của người dùng và các doanh nghiệp VN bị nhiễm virus có tên nontay.exe làm mất khả năng điều khiển với quyền Administrator trong hệ thống máy tính.
-

W32.Blackmal.C@mm là loại bom thư có chức năng hạ thấp các cấu hình bảo mật trên hệ thống máy tính lây nhiễm bằng cách xoá các file liên qua tới ứng dụng bảo mật. Sâu tự gửi bản copy tới tất cả các địa chỉ e-mail tìm thấy trong sổ địa chỉ của Outlook, Yahoo Messenger, và Yahoo Pager.
-
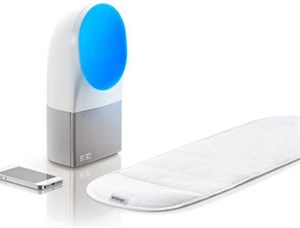
Đồng hồ báo thức thế hệ mới có thể biết được thời điểm chính xác cần đánh thức người dùng, bằng cách cảm nhận cơ thể của họ.
-
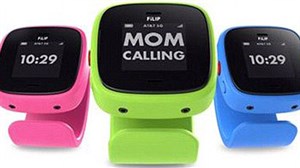
Chiếc đồng hồ thông minh của hãng Filip không chỉ cho phép bạn theo dõi con mình đang ở đâu mà còn nhận được cảnh báo khi con bạn gặp nguy hiểm.
-
Khi thị trường di động đã hết nóng, các nhà sản xuất cần phải tìm kiếm những phân khúc thị trường mới, cho ra nhiều thiết bị mới để đẩy mạnh doanh số, các nhà phân tích cảnh báo.
-
W32/Dabber-A là loại sâu máy tính kiêm Trojan cổng sau, có chức năng tìm kiếm các máy tính đã lây nhiễm virus W32/Sasser thông qua các địa chỉ IP ngẫu nhiên. Những máy tính đã nhiễm sâu W32/Sasser sẽ tự động mở cổng TCP/5554 để sâu kết nối vào hệ thống.
-
W32/Agobot-GA là một loại sâu máy tính kiêm Trojan cổng sau, lây nhiễm tới các máy tính được bảo vệ bằng mật khẩu lỏng lẻo. Loại Trojan này cho phép kẻ tấn công xâm nhập trái phép từ xa thông qua các kênh IRC.
-
Google đang phải hứng chịu không ít phản ứng gay gắt từ hàng loạt website khi nhà cung cấp dịch vụ tìm kiếm hàng đầu Internet nhầm lẫn những trang web đó có chứa mã độc.
-
W32/Sober-F là một loại "bom sâu" lây nhiễm qua e-mail nhờ vào các địa chỉ thu thập từ hệ thống lây nhiễm. W32/Sober-F - Sâu Win32. Ngày xuất hiện: 05/4/2004
-
W32.Inzae.A là loại "bom thư", có khả năng sử dụng động cơ gửi thư SMTP riêng để phát tán tới các hệ thống máy tính khác nhau dưới dạng một file đính kèm của e-mail. Sâu được viết bằng ngôn ngữ lập trình Visual Basic v6.0, trong đó có một số đoạn viết bằng Visual C++.
-
W32/Netsky-S thực chất là một loại "bom sâu" kiêm chức năng của một backdoor (cổng sau), cho phép thực thi bất hợp pháp các đoạn mã nhị phân trên máy nhiễm virus. W32/Netsky-S còn được lập trình để tấn công từ chối dịch vụ vào một số địa chỉ website trong thời gian tới.
-
Theo báo cáo về an ninh mạng mới nhất của công ty Symantec (Mỹ) thì bất cứ ai cũng có thể có được số tài khoản ngân hàng, thẻ tín dụng, số an ninh cá nhân và ngày sinh của người khác thông qua Internet với giá chỉ khoảng 14 USD.
-
Công ty lọc virus MessageLabs vừa đưa ra cảnh báo rằng họ nghi ngờ một loại sâu máy tính mới đã xuất hiện trên mạng Internet. Theo phát ngôn viên của công ty này, hệ thống lọc virus của hãng đã quét khoảng 800 e-mail khách hàng và nghi ngờ rằng mỗi e-mail có chứa một dung lượng phụ trội 12KB so với dung lượng thực của chúng.
-
W32/Francette-K là một loại sâu máy tính kiêm Trojan cổng sau (backdoor), có chức năng tấn công vào các hệ thống đã bị nhiễm sâu W32/Mydoom trước đây.
-
W32.Gaobot.BAJ là loại sâu lây nhiễm qua các tài nguyên chia sẻ mang và có khả năng sử dụng thành phần cổng sau của họ Mydoom để phát tán tới các máy tính khác. Sâu cũng cho phép kẻ tấn công có thể truy cập trái phép tới máy tính nạn nhân thông qua một kênh IRC định trước.
-
Trung tâm xử lý virus máy tính khẩn cấp của Trung Quốc vừa công bố danh sách các virus sắp phát tác trong thời gian từ 16 - 21/3.
-
Trung tâm dịch vụ phòng chống virus thuộc công ty Misoft vừa đưa ra cảnh báo về sự xuất hiện đồng thời của hai loại sâu máy tính nguy hiểm là WORM_KELVIR.B và WORM_FATSO.A, cùng tấn công người sử dụng qua ứng dụng CHAT MSN. Cả 2 đều được đánh giá độ nguy hiểm và tốc độ lây nhiễm ở mức cao.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Virus đã gây rất nhiều thiệt hại hoặc lấy đi của các doanh nghiệp và cơ quan chính phủ hàng tỷ đô về thời gian cũng như tốn kém trong việc khôi phục từ mỗi vụ tấn công bởi virus.
 Có rất nhiều công cụ trên thị trường hiện nay có khả năng cho người dùng biết một trang web có an toàn để truy cập hay không. Chúng ta sẽ tìm hiểu cách thức hoạt động của chúng và nơi chúng xuất hiện.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học