-
Hacker hoàn toàn có thể dễ dàng lợi dụng các lỗ hổng sẵn có trong giao thức Bluetooth để triển khai các hoạt động vi phạm khác nhau.
-
Mới đây, Cục An toàn thông tin (Bộ Thông tin và truyền thông) đã đưa ra cảnh báo người dùng Việt Nam về lỗi bảo mật nghiêm trọng (CVE-2019-13720) hiện đang tồn tại trên trình duyệt Chrome.
-

Với người tiêu dùng thông thường thì chia sẻ của các chuyên gia như Snowden đôi khi chỉ để tham khảo cho vui.
-
Nhưng ứng dụng Web có thể ẩn chứa nhiều điều hơn bạn nghĩ, và trong một vài trường hợp chúng thực sự là một malware. Bạn cần nhận thức được những mối nguy mà các ứng dụng Web có thể mang tới và biết cách bảo vệ bản thân khỏi chúng.
-

Bắt đầu từ iOS 15 và iPadOS 15, Apple đã thay đổi cách thức hoạt động của tính năng tắt tiếng thông báo của hệ điều hành.
-

Một kỹ sư của Google đã tiết lộ rằng hơn 90 phần trăm các tài khoản Gmail đang hoạt động không sử dụng xác thực hai yếu tố (2FA), theo báo cáo từ The Register.
-

Microsoft sẽ bổ sung thêm một “vùng lưu trữ bảo mật” mới vào OneDrive, có tên Personal Vault, nơi người dùng có thể lưu trữ các tệp nhạy cảm hơn.
-
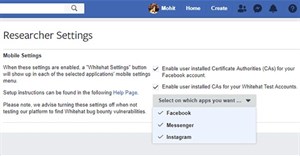
Facebook mới đây đã giới thiệu một tính năng mới trên cả nền tảng web lẫn ứng dụng di động, được thiết kế để giúp những “hacker săn tiền thưởng” (pentester) dễ dàng tìm thấy những lỗ hổng bảo mật có thể có trong các ứng dụng Messenger và Instagram của Facebook trên nền tảng Android.
-
Các nhà nghiên cứu bảo mật quốc tế mới đây đã phát triển một phương thức, hay nói đúng hơn là lỗ hổng mới khá nguy hiểm trên nhiều trình duyệt web phổ biến.
-
Tạp chí CNTT CHIP đã hợp tác với các nhà nghiên cứu an ninh mạng của IoT Inspector tiến hành một bài kiểm tra bảo mật kỹ lưỡng trên 9 mẫu router của các thương hiệu lớn như Asus, AVM, D-Link, Netgear, Edimax, TP-Link, Synology và Linksys.
-

Cách nhà nghiên cứu bảo một quốc tế vừa tiết lộ thông tin về một lỗ hổng tương đối nghiêm trọng tồn tại trong nhân Linux.
-
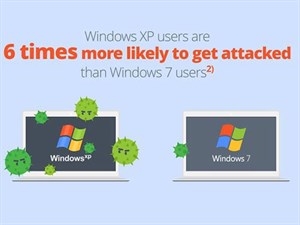
Các chuyên gia bảo mật khác cũng nhiều lần cảnh báo rằng ngày 8/4 có thể được xem là thời điểm châm ngòi cho một lượng lớn các hacker tấn công XP.
-
Gã khổng lồ trong lĩnh vực cung ứng dịch vụ CNTT của đất nước đông dân thứ 2 thế giới, Wipro Ltd có trụ sở tại Bengaluru, Karnataka, Ấn Độ đã trở thành cái tên mới nhất và cũng đồng thời là “béo bở nhất” gia nhập vào danh sách các doanh nghiệp là nạn nhân của các cuộc tấn công lừa đảo (phishing) trong năm 2019 này.
-

Vấn đề bảo mật dữ liệu cá nhân của những người dùng smartphone vẫn luôn là vấn đề quan trọng hàng đầu, nhất là trong thời kỳ công nghệ phát triển ngày càng nhanh như hiện nay.
-

Sau khi bạn cập nhật máy tính lên phiên bản mới sẽ có thông báo khởi động để cập nhật Windows. Nếu bạn không có nhu cầu sử dụng thông báo này thì cũng có thể tắt thông báo khởi động để cập nhật Windows 11.
-
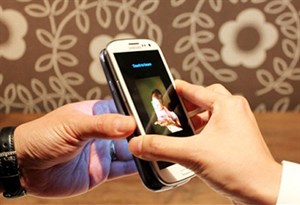
Lỗ hổng bảo mật phát hiện trong phương thức giao tiếp trường gần NFC có thể được hacker khai thác dễ dàng trên Android và điện thoại Nokia.
-
Đó là kết quả của cuộc khảo sát trên toàn cầu do Fortinet - công ty dẫn đầu trong lĩnh vực bảo mật mạng hiệu năng cao – công bố vào ngày 5/7 vừa qua.
-

Theo dõi người dùng và thu thập dữ liệu đã trở thành tiêu chuẩn cho hầu hết các ứng dụng hiện đại, ngay cả khi bạn không phải lúc nào cũng đồng ý với điều đó.
-

Cisco vừa cung cấp một ứng dụng bảo mật cho iPhone miễn phí vào hôm thứ sáu vừa qua, cho phép người dùng tùy chỉnh các cảnh báo về các nguy hiểm bảo mật...
-

Hồi tuần trước một lỗi bốn năm tuổi trong Android đã được phát hiện và nó có khả năng ảnh hưởng đến 99% các thiết bị chạy hệ điều hành di động của Google.
-
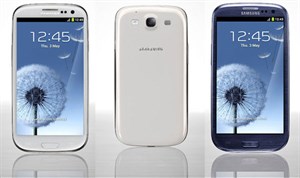
Ngày 26/9, hãng Samsung đã lên tiếng xác nhận rằng họ vừa phát hành bản cập nhật để sửa lỗi bảo mật nghiêm trọng trên mẫu smartphone Galaxy S III.
-

Động thái của Apple nhằm xoa dịu nỗi bức xúc của hàng trăm nghìn khách hàng tại Mỹ trước việc hãng này không chịu sửa iPhone, iPod Touch mặc dù còn thời hạn bảo hành.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Dựa vào một lỗ hổng trên iOS 13.5, chuyên gia Ian Beer của Google có thể xâm nhập để đánh cắp dữ liệu và chiếm quyền điều khiển iPhone.
 Check bảo hành Samsung cho bạn biết thời gian bảo hành điện thoại còn hay đã hết để kịp thời sửa chữa. Dưới đây, chúng tôi sẽ hướng dẫn bạn kiểm tra bảo hành một cách nhanh chóng.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

