-

Các chuyên gia bảo mật của Mozilla mới phát hiện lỗ hổng bảo mật trong trình duyệt Firefox có thể cho phép hacker dò tìm thông tin tài khoản sử dụng dịch vụ Google.
-

Nhiều trung tâm bảo mật hôm qua thông báo một lỗ hổng trong Dịch vụ định tên Internet Windows (WINS) của Microsoft, bộ phận phổ biến trong phần mềm máy chủ Windows Server 2003 đã bị khai thác nhiều trong ngày cuối cùng của năm 2004.
-
Một lỗ hổng nguy hiểm mới trong hệ điều hành máy chủ Windows vừa được hãng bảo mật Secunia báo cáo, có thể cho phép tin tặc xâm nhập vào hệ thống máy tính bị ảnh hưởng.
-
Hộp thư này có dung lượng khổng lồ 3 GB với nhiều đặc điểm nổi bật: Giao diện đẹp mắt. Có nhiều tên miền hộp thư để lựa chọn: myquickmail.com, notech.us, pc4me.us, myhttpmail.com... và hỗ trợ nhiều tính năng cao cấp như POP3/IMAP/WAP.
-
Một lỗ hổng bảo mật nghiêm trọng trong sản phẩm diệt virus của Symantec có thể khiến cho hệ thống máy tính doanh nghiệp chạy ứng dụng này bị đe doạ tấn công đột nhập.
-
Một lỗ hổng tương đối nghiêm trọng trong hầu hết các sản phẩm Macromedia vừa được hãng bảo mật Secunia cảnh báo, có thể cho phép tin tặc thực hiện kiểu tấn công chiếm quyền leo thang.
-
Một nhà nghiên cứu Ba Lan vừa tìm thấy hai lỗ hổng bảo mật trong phiên bản phần mềm Java dành cho điện thoại di động (ĐTDĐ) của Sun Microsystems. Trong những điều kiện thích hợp, hai lỗ hổng này có thể cho phép một chương trình độc hại đọc các thông tin cá nhân hoặc khiến cho điện thoại không sử dụng được nữa.
-
Microsoft vừa đưa ra cảnh báo về một sai sót trong phần driver sử dụng cho cơ chế bảo vệ copy, có thể cho phép tin tặc chiếm quyền điều khiển PC. Vấn đề trên liên quan tới một driver có tên là "secdrv.sys", là một phần của ứng dụng Macrovision
-
Bản báo cáo hàng quý của viện SANS hợp tác cùng các chuyên gia máy tính Mỹ đã tổng hợp 422 mối đe doạ nghiêm trọng, trong đó có cả những mưu toan tấn công mới nhằm vào nhiều chương trình phổ biến của iTunes và RealPlayer.
-

Cuối ngày thứ 4 vừa qua, Microsoft đã cảnh báo người sử dụng về một đoạn mã đã được kiểm chứng tính nguy hiểm có thể từ xa thác lỗ hổng bảo mật trong các hệ thống chạy hệ điều Windows 2000 đang lan tràn trên mạng.
-
Ngày 8/6, Apple tiếp tục ban hành miếng vá (patch) bảo mật dành cho hệ điều hành Mac OS X của hãng này, mà chủ yếu trong số đó là cho phiên bản "Tiger" mới.
-
Hãng Adobe vừa mới cảnh báo về một lỗ hổng nghiêm trọng trong chương trình Acrobat Reader nổi tiếng của hãng.
-
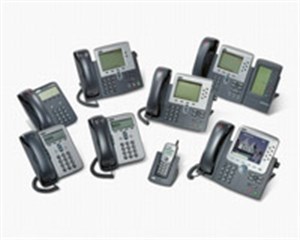
Cisco System khuyến cáo người dùng sản phẩm IP Phones của hãng nên nhanh chóng nâng cấp phần mềm nhằm khắc phục hai lỗ hổng bảo mật chết người mới được phát hiện.
-
Cisco vừa thông báo phát hiện một số lỗ hổng nguy hiểm trong dòng sản phẩm của hãng có thể cho phép tin tặc thực hiện kiểu tấn công từ chối dịch vụ (DoS) lên hệ thống bị ảnh hưởng.
-
Hãng bảo mật iDefense vừa thông báo 2 lỗ hổng mới trong gói phần mềm Creative Suite của hãng Adobe System. Đây là lỗ hổng thứ hai và thứ ba của Adobe được phát hiện trong chưa đầy 2 tuần qua.
-
Một khiếm khuyết trong công cụ tải Altnet Download Manager (ADM) 4.x, cài kèm với 2 phần mềm ngang hàng (P2P) nói trên, có thể cho phép những kẻ tấn công khống chế máy tính thông qua trang web của chúng.
-
Skype Technologies vừa mới cho vá một lỗ hổng bảo mật nghiêm trọng trong ứng dụng gọi điện thoại qua Internet nổi tiếng của hãng này. Lỗ hổng bảo mật lần này cũng khá giống với lỗ hổng bảo mật mà Skype đã sửa trong năm ngoái và chỉ ảnh hưởng đến phiên bản chạy trên n
-
Hãng bảo mật Secunia vừa thông báo một lỗ hổng tương đối nghiêm trọng trong trình duyệt Internet Explorer (IE), có thể cho phép tin tặc tấn công DoS vào máy tính nạn nhân.
-
Hãng bảo mật eEye Digital Security vừa cảnh báo một lỗ hổng nghiêm trọng trong trình duyệt Internet Explorer (IE) và ứng dụng Microsoft Outlook, có thể tạo điều kiện cho tin tặc thực thi mã độc hại để chiếm quyền điều khiển hệ thống.
-
Một lỗ hổng trong chức năng "Tabbed Browsing" có thể cho phép tin tặc thực hiện kiểu tấn công "spoofing" (giả mạo) vào các trình duyệt: Mozilla, Mozilla Firefox, Netscape, Opera, Camino, Konqueror, Avant Browser và Maxthon (MyIE2).
-
Adobe vừa lên tiếng xác nhận một lỗ hổng nghiêm trọng ảnh hưởng tới người dùng Windows XP và Internet Explorer (IE) 7. Lỗ hổng thực thi mã độc trên tác động tới Adobe Reader V8.1 (cả các phiên bản trước);
-

Microsoft vừa cho ban hành bản tin bảo mật tháng 11/2007, trong đó vá hai lỗ hổng được cho là nghiêm trọng ảnh ưhởng tới tất cả các phiên bản Windows XP và Windows Server 2003.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Trong suốt nhiều năm, Microsoft đã phải hứng chịu một danh sách dài các sự cố bảo mật, nhiều trong số đó đã khiến dữ liệu người dùng gặp nguy hiểm.
 Cảnh báo của công ty bảo mật eEye Digital Security cho biết phần mềm Macromedia Flash đã phát sinh một lỗ hổng vô cùng nghiêm trọng có thể khiến cho tất cả các trình duyệt cài đặt ứng dụng này "mở toang" trước tin tặc.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học