-
Chủ sở hữu của hàng ngàn máy tính "zombie" tham gia vào mạng botnet đã tấn công các website của Mỹ, Hàn Quốc trong tuần qua sẽ phải "nếm mùi đau thương".
-

Microsoft đang chuẩn bị tung ra một phần mềm diệt virus miễn phí cho PC để cạnh tranh với các sản phẩm tương tự của Symantec và McAfee
-
Yeabd66 . cc là kẻ tấn công trình duyệt, sẽ thiết lập trang chủ và công cụ tìm kiếm trên trình duyệt web của bạn thành http : // yeabd 66.cc. Về cơ bản Yeabd66 . cc không được xem là các chương trình độc hại bởi Yeabd66 . cc được “cài đặt thêm” khi bạn cài đặt các chương trình, ứng dụng tải về từ trên mạng về.
-

Ngày 23-3 tại Hà Nội, Phòng Thí nghiệm trọng điểm An toàn thông tin (VISL) thuộc viện Khoa học Quân sự Việt Nam đã công bố kết quả kiểm định, đánh giá 5 phần mềm diệt virus
-
Malware là thuật ngữ mô tả một phạm trù tương đối rộng cho các phần mềm phá hoại gồm có virus, worm, trojan horse, rootkit, spyware và adware.
-
Trojan này sẽ download chương trình khác thông qua Internet và khởi chạy nó trên máy tính nạn nhân mà người dùng không hề biết hay cho phép.
-
Hãng dịch vụ Internet Mỹ khẳng định hệ điều hành Chrome OS sắp tới của họ cuối cùng sẽ loại bỏ vấn đề mã độc (malware) khỏi tâm trí người sử dụng
-

Mới đây, Microsoft đã lên tiếng bênh vực những biện pháp mà Windows Defender thực hiện, rằng họ chỉ làm vậy để bảo vệ khách hàng mà thôi.
-
Các chuyên gia Anh khuyến cáo người dùng Internet phải “cẩn thận” vào ngày thứ Hai (24/11) bởi đó có thể là ngày máy tính bị tấn công tồi tệ nhất trong năm.
-
Hacker đã cấy thành công virus vào nhiều tựa video game dành cho smartphone dùng hệ điều hành Windows của Microsoft và tất nhiên là nạn nhân không hề hay biết.
-
CryptoWall 4.0 là một dạng ransomware mã hóa các tập tin, ransomware này sẽ mã hóa các tài liệu cá nhân mà nó phát hiện trên máy tính của nạn nhân bằng cách sử dụng key RSA-2048 (thuật toán mã hóa AES CBC 256-bit). Sau đó sẽ hiển thị thông báo nói rằng để giải mã dữ liệu bạn cần thanh toán một khoản tiền.
-

Việc máy tính bị nhiễm virus hay các loại phần mềm độc hại khác luôn khiến người dùng đau đầu để xử lý. Tại sao lại như vậy? Như chúng ta đã biết, để Windows hoạt động ổn định thì các file hệ thống, phần mềm, trình điều khiển driver... phải hoạt động khớp với nhau...
-
Kaspersky Lab vừa tổng kết tình hình virus năm 2011 và dự báo 2012, tuyên bố rằng "ngày tận thế sẽ không xảy ra", nhưng tội phạm mạng sẽ lớn mạnh hơn, đa dạng hơn, biến báo hơn!
-
Tính đến hôm nay, công ty an ninh mạng Bkav đã thống kê được 27.500 máy tính ở Việt Nam nhiễm virus lợi dụng lỗ hổng trong file Shortcut của Windows
-
W32/Lacon-A là một virus máy tính đã có mặt từ giữa những năm 2000. Thời đó, nó còn rất cổ điển với những chiêu như spam email, registry hay cameo Homestar Runner.
-
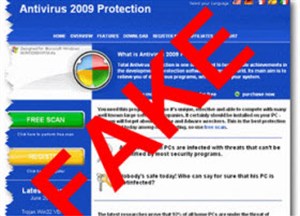
Sự gia tăng của phần mềm diệt virus giả cho thấy tội phạm mạng bắt đầu chuyển hướng lừa đảo để phát tán mã độc chứ không chỉ khai thác các lỗ hổng phần mềm như trước
-
Hãng bảo mật Kasperky thông báo, các dòng điện thoại Smartphone đang vị virus Trojan ZeuS tấn công mạnh và trên phạm vi toàn cầu.
-

Theo tờ "Giải phóng" (Libération), hai tuần trước hệ thống máy tính nội bộ của hải quân Pháp đã bị virus tấn công làm cho nhiều máy bay chiến đấu phải ngừng bay.
-
BitDefender đã cảnh báo về những nguy hiểm của một Trojan gián điệp mới bị họ mô tả như là "địch thủ đáng sợ", có thể được sử dụng như một công cụ do thám doanh nghiệp.
-
Phần mềm diệt virus không thực sự an toàn, Google biết quá nhiều thông tin về người dùng... là những bí mật các hãng công nghệ muốn che giấu
-
Công ty diệt virus của Nga mang đến “sáng kiến minh bạch toàn diện”, cho phép các bên thứ 3 độc lập đánh giá mã nguồn và quy trình nội bộ của họ để chiếm lòng tin của người dùng.
-

Phá hoại và bảo mật là vấn đề không hồi kết trong thế giới công nghệ thông tin luôn biến đổi và phát triển không ngừng.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
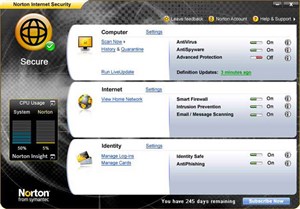 Các virus máy tính đang phát triển nhanh hơn bao giờ hết và phần mềm diệt virus cũng đang được cải thiện tích cực để đáp ứng sự thay đổi chóng mặt này. Mỗi năm lại có các thế hệ phần mềm diệt virus mới ra đời và thật khó để đánh giá sản phẩm nào tốt nhất.
 AVG Internet Security 2011, mới ra mắt hôm thứ 3 vừa qua, cung cấp phần bổ xung đầy đủ các công cụ bạn mong đợi ở một bộ ứng dụng bảo mật tất – cả – trong – một...


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

