-
Khi thực hiện một hành động tìm kiếm dựa trên kết nối SSL, truy vấn và lưu lượng tìm kiếm sẽ được mã hóa để chúng không thể bị đọc trộm bởi một đối tượng trung gian nào đó.
-
Nghiên cứu của hãng bảo mật PandaLabs cho biết, hơn một nửa số virus, worm hay trojan chỉ tồn tại trong khoảng 24 tiếng và nhanh chóng “lột xác” thành một biến thể khác.
-
Khi mọi người vào site của cô tiểu thư tóc vàng, một cửa sổ pop-up sẽ hiện ra và dù bấm vào phím "yes" hay "no" thì chương trình nguy hiểm cũng sẽ được tải vào máy của họ.
-
Nhiều người có lẽ sẽ lầm tưởng đây là các thông tin “bí ẩn” mà Apple muốn chuyển tải đến người dùng...
-
Nhiều người dùng iPhone 4 hàng khóa mã đã chọn phương pháp mua code từ các nhà mạng để unlock chiếc di động của mình.
-
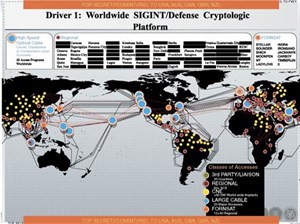
Edward Snowden vừa công bố một bản đồ cho thấy có bao nhiêu công ty trên thế giới đã bị nhóm hacker của NSA làm lây nhiễm mã độc và các công ty đó nằm ở đâu.
-
Khoảng 1/3 trong số 35 sản phẩm bảo mật đã “trượt vỏ chuối” trong cuộc sát hạch chất lượng diệt mã độc vào tháng 8/2009 của Virus Bulletin
-
“Tắt macro và luôn thật cẩn thận khi bật nó khi trong lúc mở các file tài liệu Microsoft Office Word”. Lời cảnh báo này có lẽ không còn có ích mấy nữa.
-
Android 15 sẽ có tên mã là một món tráng m Google thường có thói quen đặt tên mã (codename) của các phiên bản Android theo tên những món tráng miệng nổi tiếng, và với Android 15 có lẽ cũng không phải ngoại lệ.iệng quen thuộc: “Kem vani”
-
Hãng bảo mật Panda Security cảnh báo người dùng nên cẩn thận không truy cập theo một số đường liên kết trình diễn trong các video clip xuất hiện trên YouTube
-
Tin tặc thiết kế các trang web giả mạo để dọa người dùng Internet khiến họ tải về và cài đặt phần mềm diệt virus giả mạo.
-
Một công cụ đang được rao bán trên các diễn đàn của giới hacker, cho phép ai cũng có thể dễ dàng tạo ra một trang tương tự website chia sẻ video nổi tiếng
-
Chỉ trong nửa đầu tháng 2, các chuyên gia của Microsoft đã phát hiện khoảng gần 1 triệu mẫu mã độc, chủ yếu là các chủng mã độc tấn công người chơi game online.
-
Bằng cách sử dụng những thông báo rò rỉ dữ liệu giả mạo, hacker đã lợi dụng chính Google Alert để phát tán mã độc và các chiến dịch lừa đảo khác.
-
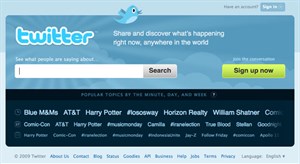
Các tài khoản trên Twitter ngày càng xuất hiện nhiều hơn các đường dẫn rút gọn, khiến người dùng bị lừa đến trang web chứa mã độc.
-
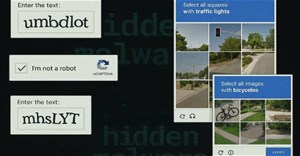
CAPTCHA giả mạo đang lừa đảo người dùng tải xuống phần mềm độc hại, khiến mọi người càng ghét chúng hơn.
-
Hãng bảo mật SonicWall cảnh báo tin tặc đang lợi dụng sự quan tâm của người dùng đến đại dịch “cúm lợn” để phát tán mã độc nhằm kiếm lời bất chính
-
Dell vừa cảnh báo khách hàng của mình về việc “một số lượng nhỏ” máy chủ PowerEdge R410 do hãng sản xuất đã bị phát hiện có chứa mã độc trong bộ bo mạch chủ của sản phẩm
-
Tất cả người dùng Zoom, bao gồm cả khách hàng sử dụng dịch vụ miễn phí, sẽ sớm được sử dụng tính năng mã hóa End-To-End.
-
Lợi dụng “sức nóng” của mạng xã hội Google+, tin tặc đã phát tán mã độc bằng cách giả mạo thư mời người dùng tham gia dịch vụ đang “hot” nhất hiện nay của Google.
-
Trong quá trình chuyển đổi webOS sang mã nguồn mở, HP cắt giảm 275 nhân viên trong số 500 người lập trình hệ điều hành này.
-
40 ứng dụng khác nhau của Windows mắc phải một lỗ hổng nghiêm trọng có thể được sử dụng bởi tin tặc để chiếm quyền sở hữu máy tính và lây nhiễm các phần mềm độc hại.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
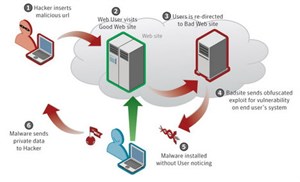 Mặc dù đã rất cẩn thận nhưng đa phần người dùng đôi khi vẫn không hiểu vì sao mà mã độc vẫn có thể dễ dàng lây nhiễm lên PC của họ.
 Trung tâm an ninh mạng Bách Khoa (BKIS) đưa ra cảnh báo người dùng xu hướng mới của virus có nguồn gốc từ Trung Quốc ghi đè mã độc lên file chuẩn của hệ điều hành Windows.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

