-

X97M.Ainesey.C là loại virus macro có chức năng tấn công vào các bảng biểu Microsoft Excel, hạ thấp mức cấu hình bảo mật của Internet Explorer và thả một file có chứa Trojan vào máy tính lây nhiễm.
-
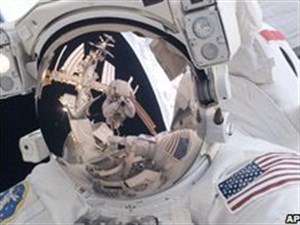
Cơ quan hàng không vũ trụ Mỹ (NASA) đã khẳng định rằng một chiếc máy tính xách tay được mang lên ISS hồi tháng 7 đã bị nhiễm một loại virus có tên là Gammima.AG.
-
Microsoft sẽ chính thức bước chân vào thị trường phần mềm diệt virus miễn phí từ ngày hôm nay (29/9) bằng phần mềm diệt virus mang tên Security Essentials
-
Nghiên cứu của hãng bảo mật PandaLabs cho biết, hơn một nửa số virus, worm hay trojan chỉ tồn tại trong khoảng 24 tiếng và nhanh chóng “lột xác” thành một biến thể khác.
-
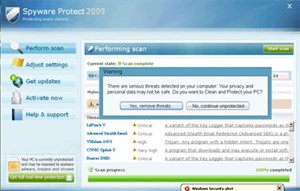
Phát hiện mới cho thấy dòng sâu thu hút sự chú ý nhất hiện nay còn có thể cài mã độc dưới vỏ bọc là một chương trình bảo mật nhằm ăn cắp thông tin tài khoản ngân hàng
-
Trong bài kiểm tra antivirus mới đây, Windows Defender với những cải tiến về mặt hiệu năng đã gây ấn tượng mạnh với các hãng bảo mật toàn cầu. Và với những gì mà Windows Defender làm được, Microsoft đã tự tin tuyên bố sản phẩm của mình là phần mềm diệt virus tuyệt nhất .
-
Trojan này che giấu sự hiện diện của nó trong hệ thống trước người dùng và các chương trình khác. Nó là một file hệ thống của Windows.
-
Trong bài viết dưới đây, Quản trị mạng sẽ hướng dẫn bạn cách nhận file license key bản quyền phần mềm Avast Internet Security 2018 có thời hạn 6 tháng.
-
Trojan.Gletta.A là loại Trojan đánh cắp mật khẩu tài khoản ngân hàng. Ngoài ra, phần mềm này còn có chức năng của một keylogger, ghi các tác vụ bàn phím khi người dùng ghé thăm một số website không an toàn rồi gửi thông tin đó cho kẻ tấn công.
-
Nếu bạn nhận được một email nói “Osama Bin Laden đã bị bắt” hay “Osama đã bị treo cổ” thì đừng mở file đính kèm.
-
Backdoor.Nemog.C là một chương trình Trojan cổng sau nhằm biến máy tính lây nhiễm trở thành công cụ chuyển tiếp e-mail. Trojan này cũng ngăn không cho người dùng truy cập tới một số trang web về bảo mật.
-
Những người dùng Facebook vừa bị “ném bom” bằng những cảnh báo virus giả mạo được thiết kế để khuyến khích người dùng trên mạng xã hội tải về các phần mềm diệt virus giả mạo.
-
Các tài khoản trên Twitter ngày càng xuất hiện nhiều hơn các đường dẫn rút gọn, khiến người dùng bị lừa đến trang web chứa mã độc.
-
Hãng sản xuất và phân phối phần mềm bảo mật Kaspersky Lab ngày 14/1 cho biết họ đã xác định được một loại virus máy tính mới nhằm mục tiêu tấn công các nước Đông Âu.
-
VBS.Yeno.C@mm là một loại “bom thư” có khả năng phát tán tới các địa chỉ thu thập được trong sổ địa chỉ Microsoft Outlook. Sâu cũng có khả năng lây nhiễm vào các file .vbs, .vbe, .htm, .html trong ổ C, D, và E của máy tính nạn nhân.
-
Những kẻ chuyên phát tán thư rác đã nghĩ ra một phương pháp mới là tạo thông báo giả với nội dung rằng người dùng vừa gửi e-mail không thành công.
-
Trojan.Favadd là loại Trojan có khả năng thay đổi cấu hình trang chủ của trình duyệt Internet Explorer thể hệ thống kết nối với các website nguy hiểm.
-
Gia đình virus chào đón đứa con đầu tiên của năm 2004: Jitux.A. Sâu này bắt đầu lây lan từ hôm qua và phát tán qua chương trình MSN Messenger của Microsoft, xong chưa gây hại gì.
-
Cơ quan điều tra liên bang Mỹ (FBI) vừa cảnh báo người sử dụng Internet về một dạng e-mail giả mạo tổ chức này để lừa người dùng mở các tệp tin đính kèm độc hại.
-
Mydoom. K là một loại "bom thư" lây nhiễm vào máy tính thông qua các địa chỉ e-mail thu thập được trên ổ cứng máy tính nạn nhân. Mydoom. K còn có chức năng của một "cổng sau", cho phép kẻ tấn công kết nối trái phép tới máy tính của nạn nhân.
-
Theo báo cáo từ hãng bảo mật Panda Security, hiện nay có khoảng 25% sâu được tạo ra với mục tiêu lây nhiễm qua các thiết bị lưu trữ di động, thường là flash USB.
-
PWSteal.Tarno.K là chương trình Trojan đánh cắp mật khẩu khi người dùng điền vào các form khai báo trên trang web.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
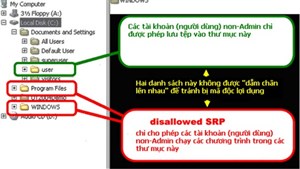 Ngoài những cách mà nhiều bạn đọc đã chia sẻ, bài viết giới thiệu cách đảm bảo an toàn bằng tài khoản hạn chế và Software Restriction Policy
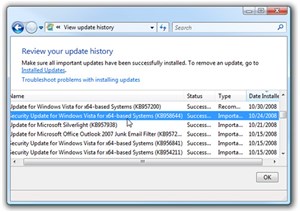 Hàng ngày, chúng ta nghe nhiều về các mối đe dọa virus mới và rất nguy hiểm trên internet, tiêm nhiễm vào hàng triệu máy tính.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

