-
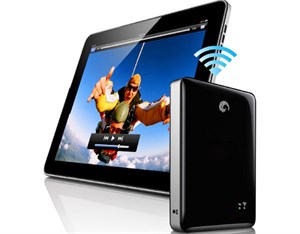
Thay vì phải dùng dây cáp, dòng ổ cứng mới của Seagate là Goflex Satellite, Wi-Drive của Kingston cho phép kết nối tablet, smartphone, laptop… qua Wi-Fi rất tiện lợi.
-
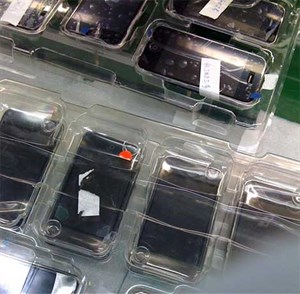
Một khách hàng tại Mỹ khi dùng máy đã thấy bức ảnh những chiếc iPhone được đóng gói, có thể do nhân viên kiểm tra chức năng camera quên xóa đi.
-
Chuyên gia nghiên cứu bảo mật Dan Kaminsky đã chính thức tiết lộ thông tin chi tiết về lỗ hổng DNS nguy hiểm trong nền tảng cơ sở mạng Internet toàn cầu.
-
Vừa qua, hãng Lookout Mobile Security tuyên bố rằng, một phần mềm độc hại trên Android từng bị nhận diện trước đó đã được những kẻ lập trình nâng cấp mới, với khả năng gây hại cho thiết bị mà không cần phụ thuộc vào việc người dùng có tương tác hay không.
-
Một nhà nghiên cứu bảo mật máy tính đã phát hiện ra một lỗ hổng trong trình duyệt được sử dụng rộng rãi hiện nay –IE của Microsoft. Nhà nghiên cứu này cho rằng, lỗ hổng được phát hiện...
-
Công ty bảo mật PandaLabs vừa đưa ra cảnh báo về một đường dây tội phạm kỹ thuật số trên mạng hiện đang rao bán mã nguồn tạo ra con trojan Trj/Briz.A với giá 990 USD/bản.
-

Valentine's Day là ngày mà ai cũng biết. Đó là ngày của tình yêu. Tuy nhiên, nhiều người vẫn chưa biết hết về nó. Dưới đây là lời giải cho những câu hỏi thường gặp về ngày Valentine.
-
Cuối tuần qua một đoạn mã nguy hiểm nhằm khai thác một lỗ hổng bảo mật có khả năng phá hỏng các hệ thống chạy hệ điều hành Windows đã được cho công bố rộng rãi trên Internet.
-

Ask Studio trên YouTube là một tính năng AI được tích hợp trong YouTube, giúp nhà sáng tạo nội dung tương tác với dữ liệu kênh bằng cách hỏi-đáp, thay vì phải tự phân tích thủ công.
-

Các chuyên gia bảo mật vừa phát hiện một lỗ hổng nguy hiểm trong thiết bị router WRT54G của hãng Linksys (một phân nhánh của Cisco), tạo điều kiện cho tin tặc có thể truy cập trái phép tới các chức năng quản trị của router.
-
Một chiếc laptop có khả năng kết nối Wi-Fi quả thực rất tiện dụng trong công việc, tuy nhiên mặt trái của tính tiện lợi này chính là khả năng bảo mật còn quá nhiều yếu điểm phải bàn tới.
-
Một lỗ hổng "nghiêm trọng" vừa được phát hiện trong phần mềm diệt virus Kaspersky, có thể cho phép kẻ tấn công đột nhập vào hệ thống máy tính nạn nhân thông qua ứng dụng bảo mật này.
-
Các chuyên gia nghiên cứu bảo mật cảnh báo những phần mềm đa phương tiện của Microsoft và AOL dính một số lỗi bảo mật chết người có thể bị tin tặc lợi dụng để tấn công bắt cóc PC của người dùng Internet.
-
Hãng bảo mật Sophos vừa công bố danh sách Top 10 mã độc nguy hiểm và phát tán rộng nhất tháng 12/2006. Theo đó, mặc dù mới chỉ xuất hiện nhưng con sâu "Happy New Year" đã hất cẳng hai "đàn anh" là Stration và Netsky đ
-
Một hacker giấu mặt vừa mới cho công một đoạn mã nguy hiểm nhằm khai thác lỗ hổng bảo mật gần đây. Đoạn mã nguy hiểm đã được kiểm chứng này hiện đã được phát tán thông qua danh sách thư điện tử Full-disclose với nội dung tiêu để thư
-
Phần mềm cơ sở dữ liệu Oracle 10g - cả phiên bản đã cài đặt bản vá lỗi mới ban hành của nhà phát triển lẫn chưa cài đặt bản vá - đều có nguy cơ bị tấn không khi mà trên Internet mới xuất hiện đoạn mã nguy hiểm nhằm khai th&
-
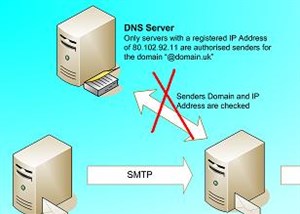
Nghiên cứu mới đây cho thấy 20% máy chủ tên miền sử dụng phần mềm lạc hậu hoặc cấu hình không phù hợp và 2/3 "mở rộng cửa" cho những cuộc tấn công từ chối dịch vụ hoặc làm "nhiễm độc" bộ nhớ cache.
-
"Hacker có thể đã nắm giữ toàn bộ mạng VISTA bao gồm các website cùng hệ thống e-mail, máy tính phòng ban kết nối trực tiếp đến đó", ông Phùng Anh Tuấn, Giám đốc Mạng an toàn thông tin VSEC tiếp tục cảnh báo VISTA khi đại diện đơn vị này nghi ngờ và bác bỏ một số thông tin an toàn bảo mật mà VSEC công bố trước đó.
-

Ngoài những bài kiểm tra 1 tiết hay 45 phút, giáo viên có thể sử dụng Brisk It để tạo câu hỏi kiểm tra miệng nhanh.
-
Nghiên cứu mới đây cho thấy 20% máy chủ tên miền sử dụng phần mềm lạc hậu hoặc cấu hình không phù hợp và 2/3 "mở rộng cửa" cho những cuộc tấn công từ chối dịch vụ hoặc làm "nhiễm độc" bộ nhớ cache.
-
Các chuyên gia bảo mật vừa cảnh báo về sự xuất hiện của một loại phần mềm nguy hiểm mới, có khả năng kích hoạt lỗ hổng trong tính năng LoadImage của Windows để cài đặt chương trình đánh cắp mật khẩu trong máy tính.
-
Các chuyên gia của Công ty bảo mật eEye vừa phát hiện một lỗ hổng nguy hiểm trong hầu hết các sản phẩm tường lửa client của Symantec. Lỗ hổng có thể tạo điều kiện cho tin tặc khởi tạo một cuộc tấn công dạng từ chối dịch vụ (DoS) nhằm vào hệ thống không được "bao bọc kỹ".
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Với nhiều người Google như là “bác Biết Tuốt” có thể giúp đưa ra gợi ý cho mọi đáp án. 20 câu hỏi kì quặc dưới đây sẽ cho bạn thấy điều đó.
 Dire wolf - Một loài sói đã tuyệt chủng cách đây khoảng 12.500 năm đã sống lại như "loài động vật đầu tiên trên thế giới được phục hồi thành công".


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học
