-
Hãng bảo mật Symantec cuối tuần qua lên tiếng cảnh báo tới đây số lượng các vụ tấn công nhắm đến người dùng Windows sẽ có tăng đột biến
-

Any Data Recovery là phần mềm giúp phục hồi dữ liệu bị mất, xóa, định dạng không tương thích trên máy tính macOS một cách dễ dàng. Ngoài ra, công cụ hữu ích này còn hỗ trợ phục hồi dữ liệu từ USB, thẻ nhớ, máy nghe nhạc, máy ảnh, trình phát video, iPod…
-
Một lỗi nguy hiểm chưa được vá trong Windows vừa được Microsoft xác nhận có thể bị tin tặc khai thác để nắm quyền điều khiển hệ thống đang được loại trojan mới "ưu ái" khai thác.
-
Hầu hết trong thế giới kinh doanh ngày nay, đặc biệt là những thương nhân thường xuyên phải di chuyển, chắc chắn laptop và các kết nối Wi-Fi là không thể thiếu. Hầu hết mọi laptop ngày nay đều hỗ trợ Wi-Fi như là một cấu hình mặc định.
-

Hôm qua (7/5), Microsoft cho biết bản cập nhật bảo mật định kỳ tháng 5 phát hành ngày thứ ba tuần tới (12/5) sẽ chỉ có một bản sửa lỗi duy nhất để bít một lỗ bảo mật trong PowerPoint
-

Mặc dù mới xuất hiện trong mấy ngày gần đây, nhưng virus Mydoom-A đã đánh bật Sobig để giành vị trí số 1 trong bảng xếp hạng 10 loại worm nguy hiểm nhất. Theo công ty an ninh Sophos, trong 8 ngày qua đã có hàng triệu máy tính bị nhiễm virus này.
-
Công ty bảo mật iDEFENCE vừa ra cảnh báo về một lỗ hổng dạng tràn bộ đệm trong hạt nhân hệ điều hành mã nguồn mở Linux. Theo cảnh báo, lỗ hổng có thể cho phép tin tặc giành quyền kiểm soát thư mục gốc thông qua cơ chế tấn công leo thang nhằm vào hệ thống
-
Một mối nguy hại mới đang ảnh hưởng đến Yahoo Mail và Hotmail, 2 trong số những trang thư điện tử lớn nhất trên mạng Internet. BitDefender Antivirus Labs xác định mối nguy hại đó có tên là Trojan Spammer.
-
Hãng bảo mật Sophos vừa mới công bố bản danh sách Top 10 virus nguy hiểm nhất tháng 6/2006. Theo đó, virus Nestky-P vẫn tiếp tục thống trị vị trí đầu tiên trong bảng danh sách này.
-
Hãng bảo mật của Anh Sophos vừa công bố danh sách Top 10 mã độc nguy hiểm nhất tháng 2. Theo đó vị trí đầu tiên lại thuộc về một cái tên mới tinh. Cái tên đó thuộc về một dòng mã độc hoàn toàn mới có khả năng "thay đổi diện m
-
Mới đây, các chuyên gia bảo mật đã cảnh báo người dùng và các doanh nghiệp nhỏ cần thận trọng và chuẩn bị sẵn sàng để đối mặt với những chiến dịch tấn công bom thư phức tạp và nguy hiểm hơn. Một minh chứng rõ ràng nhất trong thời gian vừa qua là trường hợp &
-
Một lỗ hổng nguy hiểm mới trong hệ điều hành máy chủ Windows vừa được hãng bảo mật Secunia báo cáo, có thể cho phép tin tặc xâm nhập vào hệ thống máy tính bị ảnh hưởng.
-

Trong năm 2007, khoảng 30% các ngân hàng hàng đầu Ấn Độ là nạn nhân của trò ăn cắp thông tin nhận dạng, theo một khảo sát do hãng phần mềm ReadiMinds có trụ sở tại Singapore.
-
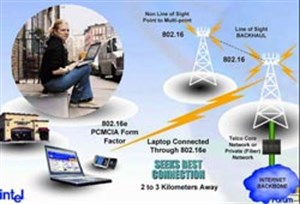
Dù WiMax sẽ đạt tốc độ tăng trưởng 50% trong vòng 5 năm tới, công nghệ kết nối băng rộng không dây này sẽ chỉ chiếm chưa đến 10% thị trường cơ sở hạ tầng di động do thiếu các dịch vụ thoại.
-
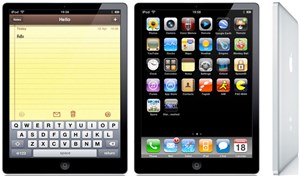
Máy tính bảng (Tablet) là thị trường giàu có nhưng mới bắt đầu khởi động, với chưa đầy 5% người dùng sở hữu nó. Tương lai tươi sáng nhưng cạnh tranh đầy khói lửa.
-
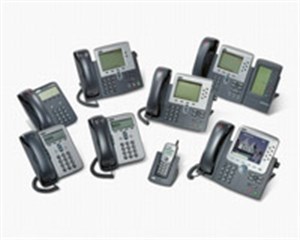
Cisco System khuyến cáo người dùng sản phẩm IP Phones của hãng nên nhanh chóng nâng cấp phần mềm nhằm khắc phục hai lỗ hổng bảo mật chết người mới được phát hiện.
-
Email hiện đã được xem là phương thức tấn công truyền thống. Trojan và các dạng phần mềm độc hại thường được giấu trong các email chui vào hộp thư của người dùng rồi từ đó đột nhập vào PC người dùng. Nhưng tình thế hiện nay đã bắt đầu có sự biến chuyển.
-
Mã khai thác một lỗ hổng bảo mật nguy hiểm trong công cụ chuyển đổi định dạng tệp tin Microsoft Office mới đây đã được phát tán rộng rãi trên mạng Internet khiến người dùng phải đối mặt với nguy cơ có thể bị tấn công bất kỳ lúc nào.
-
Theo bản tin cảnh báo của Cisco, lỗi bảo mật nguy hiểm nhất trong số những lỗi được khắc phục đợt này là lỗi tràn bộ nhớ đệm và cho phép tin tặc có thể thực thi các mã độc trên thiết bị mắc lỗi.
-
Các chuyên gia bảo mật vừa cảnh báo về một loại sâu mới chưa được đặt tên trong hệ thống tin nhắn nhanh (IM). Nó là sự pha trộn của những phần mềm không mong muốn, trong đó có cả Rootkit, công cụ khai thác những phần chưa được bảo vệ trong m
-
Hãng bảo mật Anh Sophos cho biết số e-mail chứa virus và sâu đang tiếp tục giảm mạnh do hacker đã chuyển sang sử dụng Trojan để tấn công có chọn lọc hơn. Tuy nhiên, sâu Netsky.P vẫn đứng đầu bảng xếp hạng 10 biến thể nguy hiểm nhất 31 ngày qua.
-
Hôm qua, biến thể mới nhất của sâu Bagle bắt đầu phát tán trên mạng. Các công ty diệt virus khuyến cáo nhiều phiên bản mới của họ sâu này sẽ sớm xuất hiện
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Google Assistant cập nhật tính năng Thông dịch viên để dịch giọng nói trực tiếp trong các cuộc hội thoại sang tiếng khác.
 Một sâu máy tính mới bị phát hiện rằng có thể tiêm nhiễm đến 55 modem DSL/cable và các router gia đình, trong đó có cả các tên tuổi vẫn được nhiều người sử dụng


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học
