-
Cơ quan An ninh Quốc gia Hoa Kỳ (NSA) vừa ban hành hướng dẫn mới nhằm giúp các tổ chức, doanh nghiệp cải thiện tính bảo mật của dữ liệu lưu trữ trên đám mây.
-
Google vừa tiếp tục tung ra một bản cập nhật bảo mật khẩn cấp khác cho trình duyệt của mình để khắc phục một số vấn đề đã biết.
-
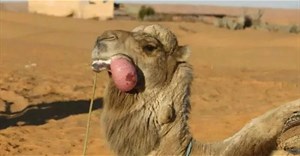
Lạc đà thường phun ra một cục thịt màu hồng từ miệng nó khiến nhiều người không khỏi cảm thấy kinh ngạc. Thực tế, quả bóng thịt đó chính là chiếc lưỡi của lạc đà đực khi động dục.
-
Lỗ hổng này có mã định danh theo dõi là CVE-2021-37852, được báo cáo đầu tiên bởi nhà nghiên cứu bảo mật Michael DePlante đến từ đội ngũ Trend Micro.
-
Trong vài tháng trở lại đây, các chuyên gia bảo mật trên toàn thế giới đã tìm ra không ít lỗ hổng tồn tại trong các bộ định tuyến (router) 4G.
-
Nhà sản xuất Nhật Bản hiện đẫ bắt đầu tiếp nhận các đơn đặt hàng nguyên mẫu.
-
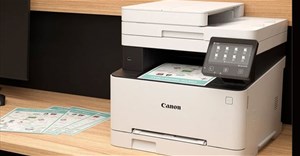
Mới đây,các nhà nghiên cứu đã phát hiện ra 7 lỗ hổng nghiêm trọng trong một số máy in dòng i-Sensys của Canon có khả năng cho phép kẻ tấn công truy cập vào chúng qua internet.
-

Công ty bảo mật Nga Positive Technologies vừa phát hiện phương thức có thể “qua mặt” một tính năng an ninh trong gói phần mềm nâng cấp hệ điều hành được coi là rất toàn diện của Microsoft.
-
Nhiều trung tâm bảo mật hôm qua thông báo một lỗ hổng trong Dịch vụ định tên Internet Windows (WINS) của Microsoft, bộ phận phổ biến trong phần mềm máy chủ Windows Server 2003 đã bị khai thác nhiều trong ngày cuối cùng của năm 2004.
-
Hãng bảo mật eEye Digital Security vừa phát hiện một lỗ hổng trong hầu hết các sản phẩm ISS (phần mềm bảo mật Internet). Lỗ hổng phát sinh do một lỗi trong thành phần ISS Protocol Analysis Module (PAM) khi tái lắp ráp một gói SMB (Server Message Block - khối thông điệp máy chủ).
-
Các chuyên gia bảo mật vừa cảnh báo về một lỗ hổng nguy hiểm trong phần mềm Apache 2, có thể cho phép tin tặc thực hiện các cuộc tấn công từ chối dịch vụ.
-
Một lỗ hổng nguy hiểm mới trong hệ điều hành máy chủ Windows vừa được hãng bảo mật Secunia báo cáo, có thể cho phép tin tặc xâm nhập vào hệ thống máy tính bị ảnh hưởng.
-
Microsoft vừa đưa ra lời cảnh báo về một lỗ hổng nguy hiểm trong hệ điều hành Windows, có thể cho phép tin tặc chiếm quyền điều khiển hoàn toàn máy tính của nạn nhân.
-
Một nhà nghiên cứu Ba Lan vừa tìm thấy hai lỗ hổng bảo mật trong phiên bản phần mềm Java dành cho điện thoại di động (ĐTDĐ) của Sun Microsystems. Trong những điều kiện thích hợp, hai lỗ hổng này có thể cho phép một chương trình độc hại đọc các thông tin cá nhân hoặc khiến cho điện thoại không sử dụng được nữa.
-
Theo cảnh báo mới nhất của Cisco, một số chủng loại router của hãng đang tồn tại lỗ hổng cho phép tin tặc khởi phát kiểu tấn công từ chối dịch vụ (DoS) vào hệ thống.
-
Công ty bảo mật eEye Digital Security vừa phát hiện một lỗ hổng trong hàng loạt các sản phẩm ISS, cho phép tin tặc có thể thực thi các đoạn mã nhị phân nguy hiểm trên hệ thống bị ảnh hưởng.
-
Hãng bảo mật Symantec vừa tiến hành vá 3 lỗ hổng "nghiêm trọng" trong các ứng dụng tường lửa của hãng, từng cho phép tin tặc vượt qua cơ chế kiểm duyệt để chỉnh sửa dữ liệu và tấn công từ chối dịch vụ (DoS) vào máy tính nạn nhân.
-
Một lỗ hổng vừa được tìm thấy trong trình duyệt Opera có thể cho phép tin tặc thực hiện các cuộc tấn công phising.
-
Một khiếm khuyết trong công cụ tải Altnet Download Manager (ADM) 4.x, cài kèm với 2 phần mềm ngang hàng (P2P) nói trên, có thể cho phép những kẻ tấn công khống chế máy tính thông qua trang web của chúng.
-
Hãng bảo mật Secunia vừa cảnh báo một lỗ hổng mới trong trình duyệt Internet Explorer, có thể tạo điều kiện cho tin tặc thực hiện các cuộc tấn công phising.
-
Được hãng bảo mật Secunia đánh giá khá nghiêm trọng, một lỗ hổng mới phát hiện trong trình duyệt Microsoft Internet Explorer (IE) có thể cho phép tin tặc xâm hại tới hệ thống máy tính nạn nhân.
-
Một lỗ hổng trong chức năng "Tabbed Browsing" có thể cho phép tin tặc thực hiện kiểu tấn công "spoofing" (giả mạo) vào các trình duyệt: Mozilla, Mozilla Firefox, Netscape, Opera, Camino, Konqueror, Avant Browser và Maxthon (MyIE2).
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các lỗi tiếng ù to khi mở lên, tiếng phát ra không rõ, hay loa bị rè,... sẽ làm ảnh hưởng đến trải nghiệm của bạn. Chính vì vậy, chúng tôi đã tổng hợp tất cả những lỗi thường gặp trên loa máy tính và cách khắc phục tương ứng để bạn tự sửa chữa ngay tại nhà nếu chẳng may gặp phải.
 Trong vòng 15 ngày, Google đã phải hai lần cập nhật khẩn cấp trình duyệt Chrome.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

