-
Dịch vụ thanh toán trực tuyến PayPal đang rục rịch chuẩn bị cung cấp một vũ khí bảo mật mới nhằm ngăn chặn tình trạng đánh cắp dữ liệu và tấn công phishing nhằm vào người dùng.
-

Tin vào bạn bè, nhưng giữ lại các thẻ. Tin vào trí nhớ của mình, nhưng bạn phải luôn giữ bên mình đĩa thiết lập lại password cho trường hợp bạn quên Password của Windows XP. Đầu tiên, bạn phải có một đĩa mềm trống đã được định dạng, và nhập Control Panel\ User Accounts vào thanh Address của cửa sổ Explorer hoặc Internet Explorer.
-
Khi nhiều phần mềm có thể dò được địa chỉ IP của bất kỳ máy tính nối mạng nào, người ta sẽ biết vị trí của chiếc máy và cả những thông tin quan trọng của người sử dụng. >Đánh lừa địa chỉ IP và cách phòng chống
-
Giao thức truyền file này trở thành chuẩn từ năm 1985. Tuy nhiên, cho đến nay nó vẫn không được cải tiến nhiều và đang gặp những rắc rối mà cách đây 20 năm các kỹ sư chưa thể nghĩ tới.
-
Khai thác lỗi bảo mật này, tin tặc có thể phong toả kết nối không dây trong toàn bộ một khu vực định sẵn. Điểm đáng lo ngại là các thiết bị đã bị đánh mất hướng không thể tự động rò lại vùng kết nối. Lỗ hổng do AusCERT- tổ chức chuyên đối phó với các tình huống máy tính khẩn cấp của Australia, công bố.
-
3 ngày sau khi vừa được phát hành rộng rãi vào 21-06, một lỗi bảo mật trong Opera 9 được xem là nghiêm trọng và có thể khai thác đã được công bố. Người dùng cần cập nhật bản vá lỗi tạm thời.
-
Công ty mới, IS Rating, sẽ được giới thiệu vào ngày 1/5 và bắt đầu phát hành xếp hạng vào tháng Bảy đối với các tổ chức và doanh nghiệp của cả Nhật Bản và nước ngoài. Công ty sẽ đưa ra kết quả xếp hạng dựa trên các tiêu chí họ (tổ chức
-
Các công ty bảo mật ngày 8/3 đã cảnh báo về sự xuất hiện một loại virus máy tính mới, giả dạng miếng vá bảo mật của Microsoft, nhằm tạo "tâm lý yên tâm" cho người dùng khi hiển thị thông báo sai rằng máy tính của họ không bị nhiễm virus
-
Được giới thiệu là công nghệ "thông minh nhất" trong việc phát hiện các loại virus và hành vi xâm nhập chưa từng biết đến, hãng Panda vừa cho bổ sung công nghệ "TruPrevent" vào phiên bản phần mềm bảo mật riêng lẻ của hãng này, dự kiến sẽ xuất hiện trên thị trường vào cuối năm nay
-
Sẽ có khoảng 12 bản tin bảo mật được Microsoft công bố vào ngày 8/8 tới theo đúng lịch trình ban hành bản nâng cấp của hãng này. Trong số 12 bản tin bảo mật trên, dành cho Windows và gói phần mềm Office, sẽ có một số được xếp ở mức "nghi&ecir
-
Một trang đấu giá trực tuyến mới có tên là WSLabi đang thực hiện một loại hình kinh doanh khá mới mẻ: bán lỗi khai thác bảo mật cho những người có nhu cầu.
-

Hệ thống mạng của hãng thông tấn CNN vừa bị "dính đòn" sâu máy tính bởi một lý do khó tin: phần mềm diệt virus chưa được cập nhật. Theo tin từ website của Symantec, loại sâu Rinbot đã mở được "cửa sau" bên trong mạng của CNN và kết nối với m&aacut
-
Ngày hôm qua (09/02) Microsoft thông báo cho biết người sử dụng nên dành thời gian để tải về và cài đặt bản vá bẩy lỗi bảo mật nghiêm trọng sẽ được ban hành vào ngày lễ Tình nhân 14/02 tới đây.
-
Một giám đốc bảo mật tên là Aaron Weaver đã có một phát kiến có thể khiến cả thế giới văn phòng phải rùng mình nhốn nháo: Dội bom thư rác vào máy in của bạn, từ mạng Web. Những mẩu quảng cáo gây bực mình sẽ được in ra liên tu bất tận m&ag
-
Trong vòng 6 ngày (từ 13 đến 18-1), người sử dụng máy tính trên thế giới - đặc biệt là ở châu Á, sẽ phải đối mặt với 3 loại virus nguy hiểm - cả cũ và mới, đó là Worm_Klez.C, W97 M_Class.EM và Form.A
-

Các chuyên gia bảo mật khẳng định người dùng không chỉ là mắt xích yếu nhất trong lĩnh vực bảo mật máy tính mà cả lĩnh vực bảo mật điện thoại di động. Cho dù các hãng có tạo ra những phần mềm hệ điều hành an toàn đến như thế nào đi chăng nữa t
-
Quân đội Mỹ vừa cho biết họ đang cho bổ sung máy Mac vào hệ thống mạng để tăng độ an toàn, và giúp mạng khó bị tấn công hơn.
-
Theo công ty an ninh mạng Ironport (Mỹ), người sử dụng máy tính Windows không được bảo vệ trước sự tấn công của những chương trình nguy hiểm mới tổng cộng 56 ngày trong năm.
-
Ngay sau khi tải về trong ngày 1-2, chuyên gia bảo mật Tom Ferris chỉ mất đúng 15 phút để tìm ra lỗi bảo mật đầu tiên của trình duyệt Internet Explorer 7.0 Beta 2.
-
Một nghiên cứu của Gerhard Eschelbeck, Giám đốc công nghệ thông tin của hãng Qualys (Mỹ), cho thấy các nhà quản trị hệ thống hiện nay xử lý lỗ hổng an ninh nhanh hơn nhưng những mối đe dọa lợi dụng khiếm khuyết cũng xuất hiện sớm hơn.
-
Microsoft vừa phát hành 9 bản tin an ninh để vá 14 lỗ hổng ở hệ điều hành của họ. Trong hầu hết các trường hợp, tin tặc phải lừa người sử dụng mở website nguy hiểm, bấm vào kết nối hoặc mở file chứa mã độc mới có thể khai thác lỗi thành công.
-
Microsoft sẽ bổ sung thêm chi tiết về thông tin trong các bản tin bảo mật hàng tháng của hãng sau khi nhận được ý kiến đóng góp của khách hàng. Các bản tin vá lỗi hàng tháng của Microsoft thường quá sơ sài trước khi các bản
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
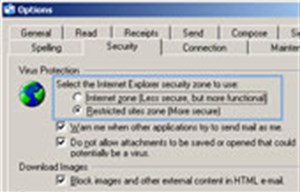 Các vùng bảo mật (security zone) cho phép bạn lựa chọn phần nội dung kích hoạt nào (như các điều khiển ActiveX Control và script) có thể được chạy bên trong e-mail HTML ở Outlook Express. Mặc định Outlook Express 6 sử dụng Restricted Zone (vùng giới hạn) thay vì Internet Zone (vùng mở rộng)
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

