-

Theo Register, bộ biên dịch code Windows 10 khổng lồ, độc quyền của Microsoft đã bị rò rỉ trên mạng.
-
Microsoft xác nhận rằng họ đã phê duyệt một malware rootkit đang được phân phối trong môi trường gaming.
-

Toàn bộ mã nguồn của ransomware Paradise đã được chia sẻ trên diễn đàn dành cho hacker.
-
Các nhà nghiên cứu bảo mật vừa phát hiện ra một chiến dịch phát tán mã độc khá tinh vi của nhóm hacker có tên "Witchetty". Nhóm này sử dụng kỹ thuật ẩn mã (steganography) để ẩn một mã độc backdoor vào một bức ảnh logo Windows.
-
Một nhóm gồm 364 tù nhân trên các nhà tù ở bang Idaho (Mỹ) đã “liên minh” với nhau để lên kế hoạch hack vào chiếc tablet JPay được trại giam trang bị và ăn cắp số tiền gần 225.000 USD.
-
Trong một báo cáo ngắn gọn được đưa ra vào sớm ngày hôm nay, Stack Overflow đã thông báo ghi nhận một cuộc tấn công dẫn đến việc tin tặc truy cập thành công vào các hệ thống production system của họ.
-
Nhóm hacker Crimson Collective tuyên bố đã xâm nhập và chiếm giữ dữ liệu của Nintendo. Nếu vụ việc được xác nhận, đây sẽ là vụ tấn công mạng nghiêm trọng tiếp theo sau Red Hat.
-

Những thiết bị cũ, đã lỗi thời sau khi qua tay các lập trình viên và hacker tài năng có thể trở “tái sinh”.
-
Theo thông tin từ ZDNet, một hacker có nickname Gnintoplayers tiết lộ với trang tin công nghệ này vào tháng 2 về việc muốn đưa dữ liệu của hơn 1 tỷ hồ sơ người dùng ra rao bán trên thị trường chợ đen.
-

Một hacker người Brazil dựa vào thuật toán và những phụ kiện gắn kèm đã chế tạo thành công mẫu máy bán Coca-Cola tự động với đơn vị tiền tệ là Bitcoin.
-

Sau khi hàng loạt mã độc bị phát hiện trên Mac OS X, Apple sẽ lần đầu tiên góp mặt tại hội nghị bảo mật dành cho các hacker mũ đen, một động thái được cho là Apple đã bắt đầu quan tâm hơn đến vấn đề bảo mật trên các sản phẩm của mình.
-
Gần đây, số lượng máy tính bị lây nhiễm các phần mềm bảo mật giả mạo đã tăng lên đáng kể, đặc biệt là những chương trình có ký tự 2012 đi kèm, ví dụ như...
-
Website tích hợp nhiều dịch vụ trên một máy chủ, sử dụng phần mềm cũ hoặc bản "bẻ khóa" nên không được cập nhật các bản vá bảo mật...
-
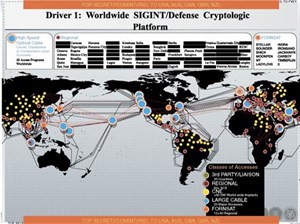
Edward Snowden vừa công bố một bản đồ cho thấy có bao nhiêu công ty trên thế giới đã bị nhóm hacker của NSA làm lây nhiễm mã độc và các công ty đó nằm ở đâu.
-
Rxomware vxCrypter là loại ransomware đầu tiên trên thế giới không chỉ mã hóa dữ liệu của nạn nhân mà còn giúp dọn dẹp luôn cả máy tính của họ bằng cách xóa bớt các tệp trùng lặp trên hệ thống.
-

Các thông tin về mật khẩu và tên đăng nhập của hơn 30 triệu người dùng đã bị tin tặc đánh cắp sau khi cơ sở dữ liệu của nhà sản xuất ứng dụng mạng xã hội RockYou bị xâm nhập.
-
Hãng phần mềm vừa tung ra Java Version 7 Update 11 nhằm ngăn kẻ xấu lợi dụng lỗ hổng bảo mật để điều khiển máy tính từ xa.
-
Chiến dịch tấn công chiếm đoạt tài khoản Instagram nổi tiếng sau một thời gian giảm nhiệt đã tiếp tục nóng lên trong vài ngày qua.
-

Phần mềm nguồn mở đang ngày càng được sử dụng phổ biến trong thế giới công nghệ vài năm trở lại đây, và chính điều này cũng đã khiến các dự án phần mềm nguồn mở nói chung thu hút sự chú ý lớn hơn từ giới tin tặc.
-
Các website Việt sẽ còn phải gánh chịu những hậu quả nặng nề bởi hacker, nếu vẫn còn tiếp diễn cảnh xây nhà mà không lo khóa cửa.
-
Hãng bảo mật Qualys vừa đưa ra một kết quả đáng giật mình: khoảng 80% số người khi lướt web có nguy cơ bị hacker tấn công bởi những lỗ hổng nghiêm trọng trong các plugin (phần bổ trợ) cho trình duyệt web.
-
Bộ An ninh nội địa Mỹ khuyên người dùng máy tính nên vô hiệu hoá Java trên trình duyệt web của mình bởi Oracle mới sửa một lỗi trên đó và vẫn còn nhiều lỗ hổng bảo mật khác chưa được vá.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Microsoft cung cấp cho người dùng 3 tùy chọn để thiết lập bảo vệ 2 lớp. Bạn có thể sủ dụng địa chỉ email, số điện thoại hoặc sử dụng ứng dụng Authenticator để thiết lập bảo vệ 2 lớp cho các tài khoản Outlook và tài khoản Microsoft của bạn.
 Để đối phó với những hacker nguy hiểm, Jack Ma quyết định tuyển hết những đã từng tấn công mạng của Alibaba vào công ty để làm việc cho mình.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học