-
Mới đây một hacker chưa rõ danh tính đã tuyên bố lấy cắp thành công 500GB mã nguồn của Microsoft từ GitHub - nền tảng chia sẻ và lưu trữ code trực tuyến lớn nhất trên thế giới.
-
Bằng cách đánh sập phần mềm diệt virus Kaspersky Lab và biến nó thành một công cụ tìm kiếm lợi hại với những tài liệu mật, Patrick Wardle, Giám đốc nghiên cứu của Digita Secutiry và là cựu hacker của NSA đã chứng minh được rằng, đôi khi một phần mềm bảo mật vẫn có thể bị lợi dụng và trở thành một công cụ gián điệp hữu hiệu.
-
Một lỗ hổng zero day trong Microsoft Word đang được khai thác để cài đặt phần mềm độc hại trên máy Windows.
-
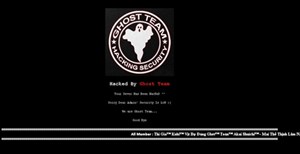
Mới đây, các chuyên gia bảo mật đã phát hiện một dòng mã độc mới có tên gọi là GhostTeam được sử dụng để để đánh cắp thông tin đăng nhập Facebook. Do trong mã có sử dụng tiếng Việt nên các chuyên gia bảo mật tin rằng, một nhà phát triển Việt Nam đã phát triển GhostTeam và tải lên Play Store.
-
Mới đây, hãng bảo mật Fortinet (Mỹ) đã đưa ra báo cáo về các mối đe dọa an ninh mạng. Theo báo cáo này, tội phạm mạng đang ngày càng trở nên tinh vi hơn trong các hoạt động che giấu và chống phân tích để tránh bị lộ.
-

Các chuyên gia bảo mật đã đăng ký tham gia chương trình sẽ được giữ chiếc iPhone đặc biệt mà Apple cung cấp trong vòng 12 tháng.
-
Các nhà nghiên cứu bảo mật đã phát hiện ra một chiến dịch hack tinh vi và gửi tin tức giả mạo nhắm vào hơn 200 tài khoản Gmail.
-

Tia laser hoàn toàn có thể được sử dụng để chiếm quyền điều khiển các thiết bị trợ lý giọng nói nhà thông minh (Smart Home Assistant).
-
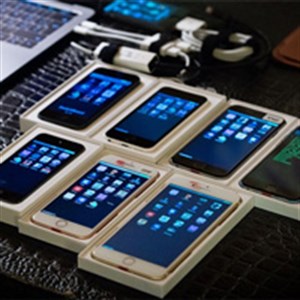
iPhone nguyên mẫu (Prototype) là những thiết bị chưa hoàn thiện, được sử dụng để thử nghiệm và sau khi nghiên cứu hoàn tất chúng sẽ bị tiêu hủy.
-
Bây giờ, tôi sẽ kể chi tiết cách mà tôi đã hack vào máy chủ chứa 40 website.
-
Đâu là loại dữ liệu nào được rao bán phổ biến nhất trên dark web?
-
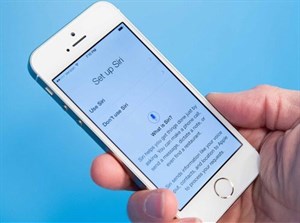
Bằng một số thao tác “đánh lừa” trợ lý giọng nói Siri, hacker có thể gọi điện, gửi e-mail, tin nhắn dù chiếc iPhone được đặt mật khẩu và chạy bản iOS mới nhất.
-

Qubit Finance, một trong những nền tảng tài chính phi tập trung (DeFi) quy mô lớn, vừa trở thành cái tên mới nhất gia nhập vào danh sách những sàn giao dịch tiền điện tử quy mô lớn bị hacker ghé thăm trong năm nay.
-
Người dùng iOS hay xem thường tính bảo mật của hệ điều hành Android, vì Android là môi trường mở khá phức tạp. Có nhiều người dùng cũng là nguyên nhân khiến cho các hacker quan tâm đến Android nhiều hơn iOS.
-
Đây có thể được là coi vụ đánh cắp dữ liệu lớn nhất từng được ghi nhận tại Mỹ.
-
Phía ban điều hành Bitpoint cho biết khoảng 3.5 tỷ yên (32 triệu đô la) tiền điện tử đã bị đánh cắp.
-
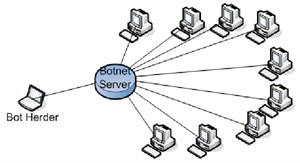
Ông Vũ Quốc Khánh, Giám đốc Trung tâm ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) nhận định năm 2014, nguy cơ hacker tấn công theo phương thức từ chối dịch vụ (DDoS) là không thể loại trừ.
-
Bluetooth là một công nghệ kết nối đã xuất hiện từ hàng thập kỷ qua và có lẽ không còn xa lạ gì với mỗi người dùng công nghệ.
-
Kết quả của một nghiên cứu toàn cầu được thực hiện bởi công ty an ninh mạng Avast và công bố tại MWC 2018 cho thấy 36% những người trả lời cuộc khảo sát không thể biết sự khác biệt giữa một ứng dụng ngân hàng giả mạo và một ứng dụng thực.
-
Hôm 28/3/2011 các nhà nghiên cứu cho biết, website McAfee.com chứa “đầy lỗi bảo mật” có thể dẫn đến tấn công “kịch bản liên trang” (XSS) và các cuộc tấn công khác.
-
Cùng với sự phát triển bùng nổ của internet toàn cầu hóa và đặc biệt là kết nối không dây, số lượng các cuộc tấn công nhắm mục tiêu đến những thiết bị và hệ thống mạng Internet of Things (IoT) đã leo thang “đáng sợ” trong suốt năm 2018.
-
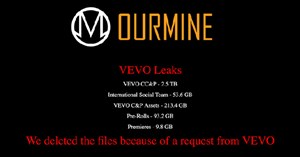
Nhóm hacker OurMine lại tiếp tục xuất hiện và lần này chúng đã tấn công dịch vụ video âm nhạc phổ biến Vevo làm lộ lượng lớn dữ liệu của hãng.
 AI
 Hướng dẫn AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Webcam là một trong những tính năng cực kỳ hữu ích được tích hợp trên laptop, máy tính bảng, .... để người dùng có thể dễ dàng trao đổi thông tin, trò chuyện cùng nhau thông qua cuộc gọi video. Ngày nay các hacker có thể dễ dàng sử dụng các công cụ có sẵn, trong đó có webcam để truy cập trái phép máy tính của bạn và sử dụng email Trojans hoặc các tài khoản mạng xã hội cho những mục đích khác nhau.
 Dịch vụ miễn phí của Google đem lại nhiều lợi ích cho người dùng nhưng vô tình lại tiếp tay cho hacker.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học