-
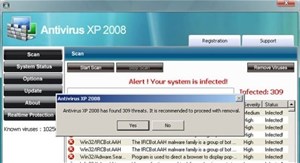
Thế giới web đang nảy sinh hiện tượng một số kẻ lợi dụng tâm lý “sợ virus” của người dùng để bán những phần mềm bảo mật giả mạo hoặc kém chất lượng.
-
Người ta vừa khám phá ra một virus mà hãng Microsoft liệt vào hàng phá hoại bậc nhất từ trước đến nay. Virus này mới được hãng McAfee khám phá ra chiều 31-10.
-

Hôm qua, Các chuyên gia bảo mật phát hiện một loại worm e-mail mới mang tên Mimail.R (còn có tên Novarg và Mydoom) đang lây nhiễm nhanh trên mạng. Sâu không những tấn công các máy chủ e-mail, website của nhà sản xuất phần mềm Unix SCO Group, mà còn cho phép hacker điều khiển hoàn toàn hệ thống của nạn nhân bằng thao tác ghi lại phím gõ.
-
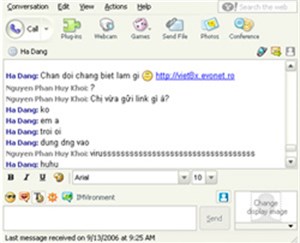
Một virus nội lây lan qua hệ thống tin nhắn Yahoo! Messenger (YM) lại xuất hiện vào hôm qua, 12/9, gây náo loạn trong “cư dân” mạng. Nếu đang sử dụng YM (online), nạn nhân sẽ nhận được đường link từ các địa chỉ YM của bạn bè với nội dung: Nothing is impossible! Because impossible itself
-
Một làn sóng khổng lồ của biến thể sâu Storm Worm đang gây ngập lụt hòm thư của người dùng Internet trên toàn thế giới trong sự bất lực, không hay biết của nhiều ứng dụng bảo mật. Trong số 31 chương trình diệt virus được kiểm tra, chỉ có duy nhất 4 chương trình nhận dạng
-
Hệ điều hành của Apple mới trở thành mục tiêu của một phần mềm tấn công có tên Leap.A, thông qua dịch vụ tin nhắn nhanh iChat IM.
-
Vào tháng 5/2007, phần mềm an ninh dữ liệu di động BitDefender Mobile Security đã ra đời dành riêng cho Smartphone và PDAphone. Giờ đây, GRISOFT công bố một phần mềm mới nằm trong danh mục sản phẩm an ninh điện thoại di động của mình mang tên AVG Mobile Security.
-
Virus "tự sát" - loại virus có khả năng tự huỷ mọi dấu hiệu về sự tồn tại của bản thân nó sau khi đã hoàn thành nhiệm vụ - hiện đang trở thành một hiểm hoạ mới trên Internet.
-
Hôm qua (30/11) các hãng bảo mật lớn như Symantec, Trend Micro và CA cho biết họ vẫn đang trong quá trình phát triển phần mềm diệt virus dành riêng cho Vista và phải đến tháng tới những phần mềm này mới có thể ra mắt người dùng.
-
Hơn 25% các trường hợp được Trend Micro xử lý trong năm 2006 có liên quan đến virus file - đứng thứ hai sau Trojan (chiếm 43%). Điều này trái ngược với các đánh giá của các chuyên gia bảo mật vào năm 2005 “các loại virus lây file này, ng&a
-
Hai hãng bảo mật hàng đầu thế giới Symantec và McAfee vừa phải khẩn cấp cho khắc phục những lỗ hổng bảo mật nguy hiểm trong các phần mềm chống virus.
-
Hãng bảo mật Sophos vừa công bố danh sách Top 10 virus nguy hiểm nhất tháng 3. Theo đó con trojan Clagger-I đã lần thứ hai xuất hiện trong danh sách Top 10.
-
Các chuyên gia bảo mật đang cảnh báo người dùng về biến thể mới của virus Storm. Sâu này dùng Youtube làm mồi nhử người dùng kích chuột vào các đường link chứa mã độc.
-
Loại sâu có tên Lupper, được phát hiện hôm 6/11, khai thác khiếm khuyết phát hiện gần đây trong XML-RPC của ngôn ngữ PHP. Đây là một giao thức đơn giản dùng để thực hiện thủ tục kết nối từ xa tới các server trên nền Internet.
-
Phiên bản thử nghiệm hệ điều hành mới của Microsoft mới ra mắt được 8 ngày, nhưng một hacker người Áo đã thành công trong việc viết chương trình khai thác hàm Monad và được coi là mối đe doạ đầu tiên của Vista.
-
Các chuyên gia tạo virus gần đây đang nhắm tới một mục đích cao hơn: chế tạo ra các loại virus có khả năng tấn công vào mọi loại điện thoại di động!
-
Hãng bảo mật Anh Sophos đã ghi nhận con số kỷ lục 1.685 biến thể mới chỉ trong 31 ngày, nâng tổng số sâu từ trước tới nay lên 112.142. Tuy vậy, 10 virus nguy hiểm nhất tháng qua vẫn thuộc về 3 dòng Netsky, Mytob và Zafi.
-
Website bảo mật F-Secure vừa ra cảnh báo người sử dụng về sự xuất hiện của Netsky.U- biến thể mới nhất của virus Netsky. Theo cảnh báo, virus này chỉ phát tác sau ngày 17/4 nhưng lại khá nguy hiểm do đặc tính mở cổng sau (backdoor) giúp tin tặc thâm nhập vào hệ thống máy tính người sử dụng.
-
Số lượng virus đe doạ hệ thống tin nhắn nhanh (IM) đang tăng lên, tỷ lệ thuận với sự ra đời một số thủ thuật tinh vi mới, đặc biệt là những chương trình nguy hiểm có khả năng ảnh hưởng tới nhiều hệ thống khác nhau.
-
Phần mềm xuất hiện tuần qua được hãng ứng dụng bảo mật Panda phát hiện đã cho thấy một ví dụ đầy đủ về dạng mã tấn công trong tương lai.
-
Xét về bề nổi, 2005 có vẻ là một năm yên bình cho bảo mật máy tính bởi chỉ có 6 vụ bùng phát virus gây thiệt hại hệ thống Windows trên diện rộng trong khi năm 2004 là 33 trường hợp.
-
Nỗ lực được thúc đẩy bởi Intel và Symantec nhằm ngăn trở việc virus có thể vô hiệu hóa các chương trình phòng chống virus. Giải pháp có tên Virtual Security Solution sẽ hoạt động “dưới” hệ điều hành, tức là hệ điều hành sẽ không có quyền k
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 2 họ sâu máy tính sau đây thuộc dạng hoạt động theo chu kỳ, phát tán vào một ngày cố định hàng tháng. Chúng cực kỳ nguy hiểm bởi vì khi dữ liệu bị phá huỷ bởi 2 loại virus này thì không có khả năng phục hồi được.
 Nói chính xác, trình diệt virus McAfee có đi kèm một tiện ích để tiêu hủy (xóa hẳn không cho phục hồi) các loại dữ liệu có trên các ổ đĩa (đĩa cứng, đ

 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học