-

Hai lỗ hổng trong phần mềm tường lửa của Check Point Software có thể bị kẻ tấn công lợi dụng để phá vỡ hay phá hoại các sản phẩm tường lửa của hãng này. Đây là phát hiện mới nhất của hệ thống bảo mật Internet (ISS).
-
Các chuyên gia bảo mật vừa phát hiện một lỗi hổng tương đối nghiêm trọng trong phần mềm ColdFusion MX và JRun của hãng Macromedia. Lỗ hổng cho phép tin tặc có thể thực hiện cuộc tấn công kiểu DoS (tấn công từ chối dịch vụ) vào hệ thống máy tính của nạn nhân.
-

Theo cảnh báo mới nhất của Microsoft, lỗ hổng này liên quan đến tính năng XMLHTTP 4.0 ActiveX Control bên trong Core Service 4.0. Công nghệ Core Service đảm bảo sự liên thông giữa các ứng dụng dựa trên nền chuẩn XML 1.0 với môi trường lập trình Jsript, VBScript và V
-
Tuyên bố của Microsoft ngày 11/6 cho biết hãng này bỏ ý định phát triển bản sửa lỗi cho lỗ hổng nghiêm trọng trong Windows 98 và Windows Me khi thời hạn hỗ trợ cho cả hai phiên bản Windows này đã kết thúc từ cách đây khá lâu.
-
Microsoft dự kiến phát hành bản sửa lỗi nghiêm trọng trong dịch vụ máy chủ phân giải tên miền (DNS Server Services) Windows vào ngày 8/5 tới, trước tình trạng giới tội phạm mạng đang triệt để lợi dụng lỗ hổng này để tấn công người dùng Windows.
-
Thêm một lỗ hổng nghiêm trọng khác vừa được phát hiện trong hệ điều hành Mac OS X của hãng Apple, có thể cho phép truy cập trái phép từ xa tới hệ thống máy tính sau khi dụ dỗ người dùng truy cập vào một website nguy hiểm.
-
Ngày hôm qua là ngày mà các chuyên gia bảo mật đã thống kê khá nhiều các lỗ hông về bộ đệm trong phần mềm Trend Micro AntiVirus. Các lỗ hổng này liên quan đến cách bộ quét virus của phần mềm này xử lý thực hiện nén UPX và trong Anti-Rootkit Common Module.
-

Theo số liệu thống kê do SecurityFocus thu thập được từ bốn nguồn cơ sở dữ liệu bảo mật lớn, các lỗ hổng xuất hiện trong ứng dụng Web của năm 2006 tăng hơn 1/3 so với năm trước.
-
Chuyên gia nghiên cứu bảo mật H.D.Moore tuyên bố đoạn mã mà ông mới công bố có khả năng tấn công một lỗi bảo mật mới trong phần mềm trình điều khiển thiết bị không dây Apple AirPort.
-
Các chuyên gia bảo mật vừa cảnh báo người dùng về một lỗ hổng nguy hiểm trong bộ lọc của hai dịch vụ e-mail: Yahoo Mail và Hotmail. Lỗ hổng cho phép tin tặc có thể thực hiện cuộc tấn công thông qua các đoạn script trực tuyến được thiết kế đặc biệt.
-
Công ty Zone Labs vừa cảnh báo người dùng về một lỗ hổng nghiêm trọng trong một số sản phẩm tường lửa cá nhân của tập đoàn này. Lỗ hổng cho phép tin tặc có thể thực hiện cuộc tấn công tràn bộ đệm qua e-mail và làm cho toàn bộ hệ thống bị tê liệt.
-
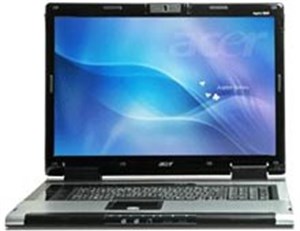
Laptop Acer Aspire 9800 với màn hình 20 inch sẽ cho phép người sử dụng thưởng thức phim độ phân giải cao HD DVD ở bất cứ đâu, miễn là họ đủ sức để vác trọng lượng 7,8 kg trên người.
-

Một lỗ hổng trong bản patch mới nhất của Oracle đã khiến cho người dùng Windows đang như ngồi trên đống lửa, họ phải đợi hai tuần nữa mới có thể nhận được bản vá lỗi, và trong thời gian đó, rất có thể tin tặc đã phá nát hệ thống của họ.
-
Ẩn trong bóng tối và tiến hành cài đặt các thanh công cụ phát sinh pop-up quảng cáo gây khó chịu cho người sử dụng - đó là những gì mà kẻ phát tán chương trình quảng cáo đang làm thông qua 2 lỗ hổng mới chưa được xác định trong trình duyệt IE.
-
Các chuyên gia bảo mật vừa cảnh báo về một vấn đề xảy ra với phần mềm Internet Explorer, Outlook và Outlook Express của Microsoft, cho phép tin tặc có thể giả dạng một đường URL, dụ dỗ người dùng kết nối tới một website thiếu an toàn
-
Kết quả mới nhất dự án "Tháng các lỗi bảo mật nhân" của H.D. Moore là một đoạn mã khai thác một lỗi bảo mật zero-day trong hệ điều hành Mac OS X.
-
Thừa nhận sự tồn tại của khoảng 20 lỗ hổng bảo mật trong nhiều phiên bản hệ điều hành Windows, trình duyệt thư Outlook Express và công cụ liên lạc NetMeeting, tập đoàn phần mềm lớn nhất thế giới Microsoft vừa tung ra 4 "gói mảnh vá" trên website của hãng
-
Mozilla đã tung ra bản nâng cấp cho trình duyệt Firefox của hãng vào hôm thứ ba vừa qua để vá lỗ hổng trong quá trình quét cổng. Lỗ hổng liên quan đến viêc quét cổng FTP PASV, với mục đích làm giảm sự rủi ro, có thể cho phép kẻ tấn c&o
-

Lỗ hổng bảo mật vừa được phát hiện trong trình duyệt Internet Explorer nguy hiểm đến mức hãng bảo mật Secunia buộc phải bổ sung thêm một nấc mới trên thang đánh giá của mình.
-
Những người mong chờ một trình duyệt Mozilla an toàn có thể sẽ phải đợi một thời gian nữa vì các chuyên gia vừa phát hiện hai lỗ hổng nghiêm trọng trong quá trình xử lý định danh của trình duyệt này.
-
Mozilla Corp. vừa công bố các bản nâng cấp dành cho trình duyệt Firefox và trình e-mail Thunderbird nhằm sửa chữa một số sai sót bảo mật nghiêm trọng trong những ứng dụng nguồn mở này.
-
Các chuyên gia cảnh báo mã nguồn tấn công có thể được dùng để chiếm quyền điều khiển hệ điều hành Windows, thông qua một lỗ hổng Internet Explorer chưa được vá mới phát hiện và đăng tải lên Net gần.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

