-
Bitdefender Antivirus Free Edition là một trong những chương trình diệt virus miễn phí tốt nhất do nó hầu như không gây ảnh hưởng đến tài nguyên hệ thống, trong khi vẫn làm tốt việc chặn các mối đe dọa nguy hiểm.
-
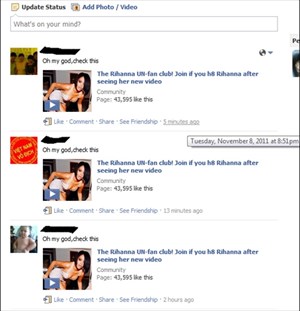
Trong những ngày gần đây, nhiều người sử dụng Facebook đã bị sập bẫy "virus" ca sĩ Rihanna thông qua các đường link chia sẻ về cô ca sĩ này trên trang cá nhân.
-

Ngày 3/11/1983, cái gọi là virus máy tính đầu tiên ra đời. Kể từ đó, một thế giới các loại mã và chương trình tấn công đã hình thành và phát triển với tốc độ chóng mặt. Đi kèm với nó là cả một ngành công nghiệp sản xuất công cụ phòng ngừa và tiêu diệt. Hậu quả là ngày nay, chúng ta có tới vài chục nghìn họ virus khác nhau đang hiện diện trên hệ thống máy tính toàn cầu.
-
Hãy đọc bài viết bên dưới để xem LMIGuardianSvc.exe trên máy tính của bạn là một Trojan mà bạn nên loại bỏ, hay đó là một file thuộc hệ điều hành Windows, dành cho một ứng dụng đáng tin cậy.
-
Phần mềm diệt virus có thể cực kỳ hữu ích trong việc duy trì sự an toàn khi trực tuyến và ngoại tuyến, nhưng chúng có hoạt động 100% thời gian không? Phần mềm diệt virus có loại bỏ tất cả phần mềm độc hại và virus không?
-
Với tên gọi P2P Worm – chúng chủ yếu lây lan qua mô hình chia sẻ mạng ngang hàng như Kazaa, Grokster, EDonkey, FastTrack, Gnutella …
-
Microsoft vừa đề nghị rằng, các nhà cung cấp dịch vụ (ISP) nên cách ly và làm sạch các máy tính bị nhiễm virus trước khi chúng được phép truy cập trở lại mạng Internet
-
Một quan chức cấp cao Liên Hiệp Quốc khẳng định Mỹ không đứng sau loại "vũ khí mạng" mang tên "Ngọn lửa" (Flame) hiện đang hoạt động gián điệp trên những hệ thống tại các quốc gia Trung Đông.
-
Một lỗ hổng “zero-day” có trong phiên bản Adobe Reader đang bị lợi dụng để cài đặt phần mềm Trojan vào máy tính người dùng
-
Các chuyên gia Bkav vừa cảnh báo về chiêu thức phát tán virus khiến người dùng dễ bị mắc bẫy nhất trên Facebook hiện nay, đó là chiêu thức đề nghị cài Plugin khi lướt Facebook.
-
Theo dự báo của IBM X-Force, 2010 sẽ là năm “trở lại” của những kiểu tấn công cũ. Trong đó, tấn công bằng sâu máy tính trên diện rộng sẽ lại phổ biến...
-
Windows Vista, hệ điều hành mới nhất được “gã khổng lồ” phần mềm Microsoft phát hành với mục đích “cách mạng hóa” các công việc cũng như các hoạt động được thực hiện trên máy vi tính.
-
Góp phần trong danh sách đông đảo các virus gây náo loạn trong năm 2006 và đầu năm 2007 này là các virus do chính người Việt làm ra và phát tán. Có thể kể ra như virus gaixinh, YMHeart, VloveYM,W32.Viet8xYM.Worm, NtkCYM,W32.RontokbroFL.Wor
-
Có tới 32 triệu lỗ hổng bảo mật đang tồn tại và tác oai tác quái trên máy tính của cả thế giới, mà nguyên nhân đơn giản chỉ vì người dùng không chịu cập nhật phần mềm chống virus của họ.
-
Nếu nhận được email đề nghị bạn tải về phiên bản Internet Explorer 7 Beta 2 thì hãy xoá nó ngay lập tức. Bởi đó chỉ là một con virus mới xuất hiện và phát tán bằng cách giả mạo phiên bản thử nghiệm trình duyệt mới nhất của Microsoft.
-
Cùng với sự xuất hiện phiên bản C của sâu NetSky trong những e-mail với dòng tiêu đề 'Question', 'Fwd: lol', 'Re: hey', các công ty phần mềm an ninh đang cảnh báo sự lây lan rất nhanh biến thể F của virus Mydoom với khả năng xóa văn bản và các file hình ảnh.
-
Công ty bảo mật Sophos vừa đưa ra thông tin cảnh báo đối với những chủ nhân đang sử dụng máy ĐTDĐ Nokia Series 60 và những thiết bị di động có chạy hệ điều hành Symbian về một “chú” trojan tin học tên là Viver, có khả năng điều khiển máy di động tự động gửi
-
Theo thống kê của hãng bảo mật Anh Sophos, sâu máy tính đứng đầu 3 tháng qua cùng với 9 virus khác trong top 10 chương trình nguy hiểm nhất tháng 8 đều là những loại đã tồn tại khá lâu vì ít người chịu nâng cấp công cụ diệt virus.
-
Kể từ sau đại dịch virus Việt tác oai tác quái hàng trăm ngàn máy tính ở nước ta, vấn đề an ninh bảo mật hệ thống máy tính càng trở nên quan trọng hơn bao giờ hết.
-
Như vậy là sau khi các chuyên gia an ninh công bố sâu Cabir trên Symbian là virus điện thoại di động đầu tiên, hệ điều hành dành cho thiết bị cầm tay của Microsoft đã trở thành mục tiêu tiềm tàng thứ 2 của một dòng chương trình phá hoại mới.
-
Chương trình nguy hiểm mới được phát hiện trong gói phần mềm của tập đoàn Sun Microsystems không bị phát tán với mục đích xấu. Tuy nhiên, đoạn mã virus đó có thể sẽ được chỉnh sửa để tấn công sản phẩm mã mở OpenOffice 2.0.
-
Bagle.AX và Bagle.AY, 2 phiên bản mới nhất của Bagle, loại virus được xếp vào top 10 chương trình phá hoại nguy hiểm nhất trong năm 2004, đã xuất hiện và lây lan trên Internet.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các tập tin có thể bị hư hỏng bởi rất nhiều lí do chẳng hạn như bị virus phá hoại, bạn không cần phải nhức đầu để tìm cách sửa chữa các tập tin này. Hãy để File Repair giúp đỡ bạn lấy lại những gì đã mất.
 Chắc chắn sẽ chẳng ai muốn mất những công việc mình đang làm hôm qua. Vì vậy hãy thực hiện backup hàng ngày cho tài liệu, ảnh và dữ liệu ứng dụng của bạn.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

