-
Hắn đã tấn công vào máy trạm của nhân viên K. để chiếm quyền điều khiển, sau đó dùng máy này tấn công tiếp vào các máy trong trụ sở chính và gửi email để “xin tiền”. Hắn là ai mà gan thế?
-

Apple đã chuyển sang sử dụng chuẩn kết nối USB-C trên dòng iPad Pro thế hệ mới nhất, và điều này có lẽ cũng nên sớm được áp dụng trên các mẫu iPhone đời mới. Điều này không chỉ mang đến sự tiện lợi, mà còn giúp hạn chế rủi ro bảo mật.
-

Các hacker đứng đằng sau ransomware Egregor vừa nghĩ ra thêm một cách để khủng bố các nạn nhân.
-

Được trang bị máy tính xách tay, modem, ổ cứng và... bánh săng-uých lót dạ, 12 chuyên gia bảo mật tính đã vắt sức trong cuộc thi kéo dài bảy tiếng đồng hồ để tìm ra hacker giỏi nhất.
-
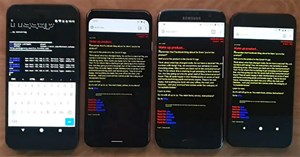
Mozilla vừa vá thành công một lỗ hổng bảo mật nghiêm trọng có thể bị lạm dụng để chiếm quyền điều khiển tất cả các phiên bản trình duyệt Firefox dành cho Android thông qua kết nối WiFi.
-

Tháng trước, Colonial Pipeline, công ty chịu trách nhiệm vận hành đường ống dẫn nhiên liệu lớn nhất ở Mỹ, đã buộc phải ngừng hoạt động khẩn cấp sau khi bị tấn công bởi mã độc tống tiền (ransomware) khét tiếng DarkSide.
-
Hơn một triệu máy tính nối mạng đã bị hijack (xâm nhập và nắm quyền điều khiển từ xa) để tấn công các website cũng như phát tán thư rác và virus. Con số khủng khiếp nói trên được đưa ra bởi các chuyên gia bảo mât của dự án Honeynet, những người đã mất ròng rã nhiều tháng trời theo dõi hơn 100 mạng máy tính bị điều khiển từ xa (botnet).
-
Nhiều trung tâm bảo mật hôm qua thông báo một lỗ hổng trong Dịch vụ định tên Internet Windows (WINS) của Microsoft, bộ phận phổ biến trong phần mềm máy chủ Windows Server 2003 đã bị khai thác nhiều trong ngày cuối cùng của năm 2004.
-
Các chương trình theo dõi và ghi nhận những hiện tượng bất thường trên Internet do các hãng bảo mật thiết lập bí mật đang bị tin tặc phát hiện và lợi dụng vào những hoạt động tấn công của chúng
-
Các hãng bảo mật vừa lên tiếng cảnh báo người dùng Internet phải hết sức cảnh giác với một thủ đoạn mới lừa mọi người nhấn lên những liên kết được coi là những mẩu tin từ trang tin tức BBC News.
-

Chiến dịch khuyến khích người dùng xóa Facebook được Anonymous triển khai từ năm 2018 tới nay.
-
Có một xu hướng nguy hiểm đang được cộng đồng tin tặc toàn cầu triển khai, đó là lạm dụng nền tảng Google Ads để phát tán mã độc hại.
-
Trong một chiến dịch kết hợp, Europol đã cùng với cảnh sát các nước châu Âu đánh sập mạng lưới liên lạc EncroChat, bắt giữ nhiều tên tội phạm khét tiếng.
-
Các nhà nghiên cứu bảo mật quốc tế mới đây đã phát hiện bộ công cụ lừa đảo nguy hiểm.
-

Nếu xâm nhập vào được hệ thống, hacker có thể truy vấn tài khoản và mật khẩu người dùng Windows 365 dưới dạng văn bản thuần túy.
-
Sau khi những thông tin của một hacker có mật danh Pod2g về các lỗ hổng an ninh đối với người dùng sử dụng dịch vụ tin nhắn thông thường (SMS) trên điện thoại iPhone được công bố, Apple đã có phản hồi chính thức về vấn đề này.
-
Sự thành công của MacBook M1 trở thành sản phẩm công nghệ được yêu thích, và chính điều này cũng đã thu hút sự chú ý của giới hacker.
-
Nhà sản xuất xe hơi Hàn Quốc nổi tiếng Kia Motors vừa có màn chào đón năm mới 2021 cực kỳ đáng quên.
-
Gần 900 máy chủ đã bị tấn công bằng cách lợi dụng lỗ hổng zero-day nghiêm trọng trong bộ công cụ Zimbra Collaboration Suite (ZCS). Lỗ hổng này đã bị công khai trong một tháng rưỡi mà không có bản vá.
-
Giới hacker vừa tiết lộ một lỗ hổng mới trong phần mềm của Apple với các thiết bị được jailbreak bằng web. Các chuyên gia an ninh mạng cho biết, lỗi này có thể bị lợi dụng để điều khiển các thiết bị như iPhone, iPad và iPod Touch từ xa.
-

Theo báo cáo mới đây của công ty an ninh mạng iDefense, tin tặc Trung Quốc đã tiến hành các cuộc tấn công quy mô lớn tới gần 30 trường đại học ở Mỹ và trên khắp thế giới.
-
Các hacker làm máy tính nhiễm virus, chuyển đường link trang web và đánh cắp dữ liệu từ các mạng máy tính trong một quý khốn đốn khó quên.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Facebook vừa tiếp tục trở thành tâm điểm của một bê bối bảo mật quy mô lớn.
 OGUSERS - một forum nổi tiếng vì là nơi quy tụ những hacker đã bị hack.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học