-
Hãng bảo mật Panda Software cho biết phát hiện một phần mềm điều khiển và giám sát PC bị "bắt cóc" hoàn toàn mới và có độ phức tạp cực cao. Zunker trông giống như một phần mềm quản lý PC bình thường nhưng lại có chức năng hoàn to&agrav
-

Hãng bảo mật Secunia vừa cảnh báo về một lỗ hổng khá nghiêm trọng trong phần mềm WinRAR, có thể cho phép tin tặc chiếm quyền điểu khiển máy tính nạn nhân.
-
Người dùng phiên bản hệ điều hành Windows XP đã có thể yên tâm hơn với bản các bản vá lỗi mới nhất từ Microsoft cho lỗi bảo mật nghiêm trọng từ công cụ biên dịch đồ họa (WMF). Người dùng có thể tải về các phiên bản cập nhật vá lỗi tại các liên kết bên dưới hoặc sử dụng chức năng Windows Update trong Windows XP.
-
Với việc chính thức công bố Google Gears - bộ công cụ phát triển ứng dụng được thiết kế với mục đích đưa Web "offline", Google đang nỗ lực tháo gỡ vấn đề xương xẩu nhất mà các ứng dụng Web đang phải đối mặt.
-
Wikipedia vừa bị tin tặc “bắt cóc” và biến nó trở thành một công cụ để phát tán một phần mềm độc hại nổi tiếng – con sâu Blaster. Cụ thể, tin tặc đã đột nhập và chỉnh sửa lại một phần phiên bản tiếng Đức của trang Wikipedia và đưa lên đ&ac
-
Hãng bảo mật Secunia vừa cảnh báo hai lỗ hổng nguy hiểm trong phần mềm MySQL, có thể bị khai thác để vượt qua các giới hạn bảo mật nhất định, hoặc bị lợi dụng để khởi phát kiểu tấn công DoS (tấn công từ chối dịch vụ).
-
Khi những kênh truyền hình ca nhạc danh tiếng MTV và VH1 tỏ ra ưu ái quá mức các show -phi-ca-nhạc như The Ashlee Simpson Show, Newlyweds, Punk hay Celebrity Fit Club, thời lượng dành cho các video clip bị "xà xẻo" không thương tiếc, nhất là khi bạn là một nghệ sĩ độc lập chưa có tên tuổi.
-
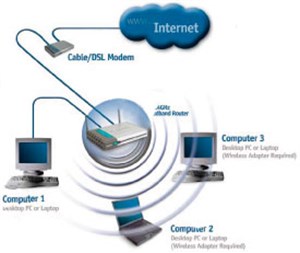
Vấn đề phát hiện lỗ hổng trong phần mềm kết nối không dây ở hầu hết các máy tính xách tay (MTXT) chạy phiên bản hệ điều hành Windows gần đây, đang trở thành vấn đề nóng bỏng tại hội nghị “hacker” được tổ chức tại Washington DC.
-

Những kẻ chuyên phát tán thư rác (spammer) lại vừa nghĩ ra “một chiêu thức” mới trong “cuộc chiến” với các công cụ chống thư rác. Lần này chúng nâng cấp thư rác hình ảnh trước đây lên “phiên bản” thư r&aacut
-
Các chuyên gia bảo mật tuyên bố họ vừa chặn đứng một vụ tấn công spam mới nhằm phát tán một loại trojan chuyên ăn cắp mật khẩu rất nguy hiểm.
-

Gã khổng lồ phần mềm lại vừa phát hành bản vá lỗi cho 9 lỗ hổng bảo mật trong khuôn khổ Bản tin tháng 8, trong số này có tới 4 lỗi cho phép hacker xâm nhập vào máy tính thông qua trang Web.
-
Tính năng “mời bạn bè vào xem video” của YouTube thời gian gần đây đã bị những kẻ chuyên gửi thư rác (spammers) lợi dụng để phát tán thư rác có “cấy” sẵn con sâu Storm nguy hiểm.
-

Nhằm tăng cường chế độ bảo mật tốt hơn cho người dùng của mình, AOL vừa qua đã phát hành trình ứng dụng bảo mật mang tên Safety và Security Center có khả năng bổ sung các lỗ hổng của Windows với trình chống virus, spyware và tường lửa.
-

Mozilla dự định tung ra miếng vá cho trình duyệt Cáo lửa vào tuần tới nhằm bịt lại một lỗ hổng bảo mật đã "bám trụ" rất lâu bên trong phần mềm này. Bản update 2.0.0.10 hiện vẫn đang được kiểm tra lần chót và "sẽ được phát hành tới công chúng s
-
Khai thác một khiếm khuyết trong chương trình phpBB, loại sâu web có tên Santy xác định mục tiêu thông qua dịch vụ tìm kiếm và lây lan trên các mạng tin trực tuyến.
-
Một hãng bảo mật, hôm 22/03, đã tiết lộ thông tin về một trong những con trojan “bot” lập trình phức tạp nhất từ trước đến nay.
-
Một loại sâu mới núp trong e-mail giả dạng cung cấp tin tức mới nhất về cái chết của Yasser Arafat để phát e-mail trên mạng. Worm mang tiêu đề “Tin mới nhất về Arafat!!” nhưng thưc chất nhằm đánh lừa người dùng mở ra để lây nhiễm vào hệ thống.
-
Tuy nhiên, hãng bảo mật Sophos (Anh) cho biết những phiên bản virus điện thoại di động này không phải loại nguy cơ cao. Cả 3 xuất hiện dưới dạng download từ một website của Malaysia chuyên chia sẻ các ứng dụng mobile phone.
-
HP vừa đưa ra cảnh báo về một lỗi bảo mật nghiêm trọng nằm trong phần mềm tiện ích của 2 loại máy in màu là Color LaserJet 2500 và Color LaserJet 4600. Lỗi bảo mật này có thể tạo điều kiện cho hacker chiếm quyền điều khiển hệ thống.
-
Hãng Secunia vừa dẫn một báo cáo của chuyên gia nghiên cứu bảo mật Johannes Greil cho biết gói ứng dụng đồng bộ hoá Intellisync Mobile Suite của Nokia đã phát sinh lỗ hổng cho phép kẻ tấn công đánh cắp thông tin nhạy cảm trên hệ thống m&aac
-
Sau một thời gian dài im hơi lặng tiếng, biến thể mới nhất của Sober lại bùng phát với khả năng tấn công mạnh mẽ vào hệ thống máy tính trên toàn thế giới.
-
Các chuyên gia tại hãng bảo Sophos vừa mới cảnh báo người sử dụng về biến thể mới của sâu Bagle đang lan tràn trên mạng bằng thông điệp cung cấp vé miễn phí xem Olympics mùa đông tại nước Ý.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Các nhà cung cấp phần mềm bảo mật vừa phát hiện một loại sâu máy tính tấn công vào ứng dụng VoIP của Skype nhằm thu thập những địa chỉ email và đưa người dùng tới một loạt các trang web chứa những phần mềm độc hại.
 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học