-

Hiện nay trên Facebook có một loại virus mới đó là hình ảnh chứa mã độc có định dạng .SVG. Khi người dùng vô tình kích vào, tài khoản Facebook có thể bị hack, thậm trí lan truyền mã độc cho máy tính, điện thoại.
-
McAfee vừa công bố kết quả khảo sát khiến giới bảo mật ở Việt Nam giật mình khi cho rằng các website .vn là những địa chỉ nguy hiểm nhất thế giới. Website tên miền .vn có thực sự nguy hiểm như vậy?
-
Hãng bảo mật McAfee cảnh báo xu hướng lợi dụng tên tuổi của những người nổi tiếng như diễn viên điện ảnh hay ca sĩ để làm mồi nhử phát tán phần mềm độc hại
-
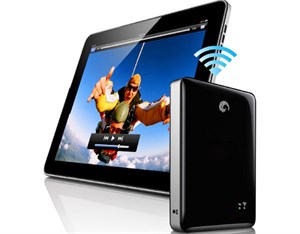
Thay vì phải dùng dây cáp, dòng ổ cứng mới của Seagate là Goflex Satellite, Wi-Drive của Kingston cho phép kết nối tablet, smartphone, laptop… qua Wi-Fi rất tiện lợi.
-
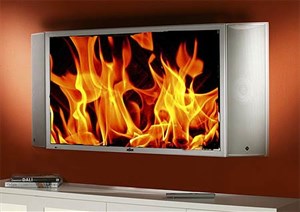
Để phòng khách đẹp hơn, nhiều người đã chạy ngầm dây điện của TV trong tường ra ổ cắm và điều này đồng nghĩa với nguy cơ cháy nổ khó kiểm soát.
-
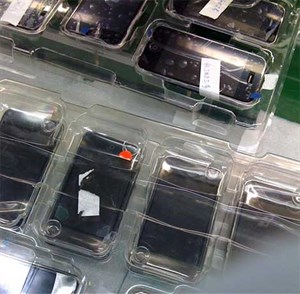
Một khách hàng tại Mỹ khi dùng máy đã thấy bức ảnh những chiếc iPhone được đóng gói, có thể do nhân viên kiểm tra chức năng camera quên xóa đi.
-
Việc truy cập vào các trang khiêu dâm, đánh bạc hay tải nhạc MP3 có thể khiến máy tính bị nhiễm spyware. Tuy nhiên, một nghiên cứu mới cho thấy hệ thống cũng gặp nguy hiểm ngay cả khi người sử dụng tra cứu thông tin bằng những từ khóa tưởng như vô hại.
-
Chuyên gia nghiên cứu bảo mật Dan Kaminsky đã chính thức tiết lộ thông tin chi tiết về lỗ hổng DNS nguy hiểm trong nền tảng cơ sở mạng Internet toàn cầu.
-
Vừa qua, hãng Lookout Mobile Security tuyên bố rằng, một phần mềm độc hại trên Android từng bị nhận diện trước đó đã được những kẻ lập trình nâng cấp mới, với khả năng gây hại cho thiết bị mà không cần phụ thuộc vào việc người dùng có tương tác hay không.
-
Tội phạm mạng thường xuyên thay đổi chiến thuật hòng thâm nhập vào các hệ thống máy tính, do đó người sử dụng cần cảnh giác ngay cả trong những trường hợp tưởng như vô hại.
-
Sophos vừa công bố bảng danh sách 10 virus phát tán mạnh nhất tháng 11 đồng thời cảnh báo về "sự trỗi dậy" đầy mạnh mẽ của dòng mã độc tấn công Windows Vista.
-
Công ty bảo mật PandaLabs vừa đưa ra cảnh báo về một đường dây tội phạm kỹ thuật số trên mạng hiện đang rao bán mã nguồn tạo ra con trojan Trj/Briz.A với giá 990 USD/bản.
-

Thông báo bảo mật trên WhatsApp sẽ thông báo khi mã bảo mật cho cuộc trò chuyện được mã hóa 2 đầu thay đổi khi đăng nhập trên thiết bị mới.
-

Các chuyên gia bảo mật vừa phát hiện một lỗ hổng nguy hiểm trong thiết bị router WRT54G của hãng Linksys (một phân nhánh của Cisco), tạo điều kiện cho tin tặc có thể truy cập trái phép tới các chức năng quản trị của router.
-
Hãng bảo mật McAfee hôm qua đã phát hiện một con trojan giả mạo như là một ứng dụng bổ sung (add-on) cho trình duyệt Firefox nhằm đột nhập vào hệ thống của người dùng.
-
Một chiếc laptop có khả năng kết nối Wi-Fi quả thực rất tiện dụng trong công việc, tuy nhiên mặt trái của tính tiện lợi này chính là khả năng bảo mật còn quá nhiều yếu điểm phải bàn tới.
-
Các chuyên gia nghiên cứu bảo mật cảnh báo những phần mềm đa phương tiện của Microsoft và AOL dính một số lỗi bảo mật chết người có thể bị tin tặc lợi dụng để tấn công bắt cóc PC của người dùng Internet.
-
Hãng bảo mật Sophos vừa công bố danh sách Top 10 mã độc nguy hiểm và phát tán rộng nhất tháng 12/2006. Theo đó, mặc dù mới chỉ xuất hiện nhưng con sâu "Happy New Year" đã hất cẳng hai "đàn anh" là Stration và Netsky đ
-
Một lỗi mới phát hiện trên OS X (hệ điều hành của máy Mac) có thể tạo cơ hội cho hacker xâm nhập và cài đặt các chương trình độc vào máy tính.
-
Microsoft vừa đưa ra các bản vá lỗi cho một số sản phẩm của hãng này nhằm khắc phục những sai sót chết người trong trình duyệt IE, DirectX và phần mềm không dây Bluetooth dành cho Windows.
-
Symantec vừa tung ra bản vá lỗi liên quan đến việc sử dụng ngôn ngữ lập trình ActiveX trong bộ phần mềm bảo mật Norton Antivirus, Norton Internet Security phiên bản 2006.
-
Các chuyên gia của Công ty bảo mật eEye vừa phát hiện một lỗ hổng nguy hiểm trong hầu hết các sản phẩm tường lửa client của Symantec. Lỗ hổng có thể tạo điều kiện cho tin tặc khởi tạo một cuộc tấn công dạng từ chối dịch vụ (DoS) nhằm vào hệ thống không được "bao bọc kỹ".
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Dưới đây là những hãng bao cao su cao cấp nhất, có chất lượng tốt và được nhiều người chọn dùng.
 LSE cài đặt một chương trình phần mềm được gọi là OneKey Optimizer (OKO) có sẵn trên nhiều laptop Lenovo. OneKey Optimizer thuộc thể loại “crapware”. Tuy nhiên điểm yếu duy nhất là cả LSE và OKO đều không an toàn.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

