-
Nhóm nghiên cứu bảo mật Project Zero của Google mới đây đã công bố thông tin cho rằng người dùng iPhone có nguy cơ bị "hack" máy khi truy cập vào một số website độc hại.
-

Nhà nghiên cứu bảo mật Marc Newlin đã phát hiện một lỗ hổng bảo mật nghiêm trọng trong công nghệ Bluetooth, có thể bị hacker khai thác để chiếm quyền kiểm soát các thiết bị phổ biến hiện nay.
-

Con chim đã sử dụng kĩ năng ngụp lặn siêu hạng của mình để tìm kiếm thức ăn tận nơi đáy của các con sông, con suối.
-
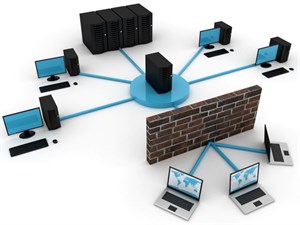
Theo báo cáo mới nhất của nhóm nghiên cứu IBM trên toàn cầu -X-Force Searching, tính đến hết năm 2010 có tới 54.000 lỗ hổng an ninh được công bố.
-
Hôm qua, một hacker đã đăng tải công khai trên mạng đoạn mã khai thác lỗ hổng mới tìm thấy bên trong phiên bản trình duyệt Firefox mới nhất.
-

Các nhà nghiên cứu của Kaspersky đã phát hiện ra các lỗ hổng trong robot đồ chơi thông minh cho phép tin tặc kiểm soát hệ thống robot, có thể biến trẻ em trở thành mục tiêu cho tội phạm mạng.
-
Chứng khoán ngày càng hấp dẫn đối với tội phạm công nghệ cao. Tuy nhiên, các công ty chứng khoán hết sức thờ ơ trong việc bảo mật. Có khá nhiều mục đích để hacker chi phối chứng khoán, chủ đích đầu tiên là sự cạnh tranh không lành mạnh giữa c&aacut
-

Theo cảnh báo mới nhất của Microsoft, lỗ hổng này liên quan đến tính năng XMLHTTP 4.0 ActiveX Control bên trong Core Service 4.0. Công nghệ Core Service đảm bảo sự liên thông giữa các ứng dụng dựa trên nền chuẩn XML 1.0 với môi trường lập trình Jsript, VBScript và V
-

Microsoft bắt tay vào việc vá một lỗ hổng đã tồn tại cách đây 8 trong Windows, lỗ hổng này “giúp” các hacker khai thác được giao thức cấu hình tự động của Web proxy và quản lý các máy tính chỉ thông qua một cuộc tấn công.
-
Tuyên bố của Microsoft ngày 11/6 cho biết hãng này bỏ ý định phát triển bản sửa lỗi cho lỗ hổng nghiêm trọng trong Windows 98 và Windows Me khi thời hạn hỗ trợ cho cả hai phiên bản Windows này đã kết thúc từ cách đây khá lâu.
-
Microsoft dự kiến phát hành bản sửa lỗi nghiêm trọng trong dịch vụ máy chủ phân giải tên miền (DNS Server Services) Windows vào ngày 8/5 tới, trước tình trạng giới tội phạm mạng đang triệt để lợi dụng lỗ hổng này để tấn công người dùng Windows.
-

Ngày hôm qua là ngày mà các chuyên gia bảo mật đã thống kê khá nhiều các lỗ hông về bộ đệm trong phần mềm Trend Micro AntiVirus. Các lỗ hổng này liên quan đến cách bộ quét virus của phần mềm này xử lý thực hiện nén UPX và trong Anti-Rootkit Common Module.
-
Trang web cho phép công dân Canda có thể nộp đơn xin cấp hộ chiếu trực tuyến vừa bị phát hiện có lỗi cho phép truy xuất thông tin cá nhân của những hồ sơ xin cấp hộ chiếu. Lỗi trên được phát hiện bởi một người đàn ông sống tại ontario, Canada. Chỉ bằng c&a
-

Theo số liệu thống kê do SecurityFocus thu thập được từ bốn nguồn cơ sở dữ liệu bảo mật lớn, các lỗ hổng xuất hiện trong ứng dụng Web của năm 2006 tăng hơn 1/3 so với năm trước.
-
Các hãng bảo mật vừa cảnh báo giới hacker đang khai thác hai lỗ hổng gần đây của Microsoft để tấn công vào các hệ điều hành Windows. Phiên bản hệ điều hành duy nhất không bị ảnh hưởng là Windows XP SP3.
-
Công ty Zone Labs vừa cảnh báo người dùng về một lỗ hổng nghiêm trọng trong một số sản phẩm tường lửa cá nhân của tập đoàn này. Lỗ hổng cho phép tin tặc có thể thực hiện cuộc tấn công tràn bộ đệm qua e-mail và làm cho toàn bộ hệ thống bị tê liệt.
-

Một lỗ hổng trong bản patch mới nhất của Oracle đã khiến cho người dùng Windows đang như ngồi trên đống lửa, họ phải đợi hai tuần nữa mới có thể nhận được bản vá lỗi, và trong thời gian đó, rất có thể tin tặc đã phá nát hệ thống của họ.
-
Mozilla đã tung ra bản nâng cấp cho trình duyệt Firefox của hãng vào hôm thứ ba vừa qua để vá lỗ hổng trong quá trình quét cổng. Lỗ hổng liên quan đến viêc quét cổng FTP PASV, với mục đích làm giảm sự rủi ro, có thể cho phép kẻ tấn c&o
-
Theo cảnh báo mới nhất của Symantec, giới hacker đang cố khai thác một lỗ hổng chưa được vá trong phần mềm Apple QuickTime, cho phép chạy mã nguy hiểm trên máy tính nạn nhân. Lỗ hổng trên có tên là Apple QuickTime RTSP Response Header Stack-Based Buffer Overflow Vulnerabi
-
Mozilla sẽ phát hành cùng lúc 10 miếng vá cho trình duyệt nguồn mở Firefox trong ngày hôm nay, với 3 trong số đó được xếp vào hàng "nghiêm trọng" (critical). Đứng đầu bảng về mức độ đáng lo ngại là lỗ hổng MFSA 2008-06, nằm trong cách trình
-
Mozilla Corp. vừa công bố các bản nâng cấp dành cho trình duyệt Firefox và trình e-mail Thunderbird nhằm sửa chữa một số sai sót bảo mật nghiêm trọng trong những ứng dụng nguồn mở này.
-
Các chuyên gia cảnh báo mã nguồn tấn công có thể được dùng để chiếm quyền điều khiển hệ điều hành Windows, thông qua một lỗ hổng Internet Explorer chưa được vá mới phát hiện và đăng tải lên Net gần.
 AI
 Claude
 ChatGPT
 Gemini
 Prompt
 AI Tools
 Workflow
 Công nghệ
 Học IT
 Tiện ích
 Điều gì sẽ xảy ra với máy tính của bạn khi mất điện hoặc điện áp tăng vọt? Có những cách nào để tránh những thiệt hại đáng tiếc trong các trường hợp này. Hãy cùng tìm hiểu qua bài viết sau đây!
 Trong đó có những loại gỗ không bao giờ bị mọt, chịu được nước, tỏa ra hương thơm dễ chịu và chịu va đập cực tốt.


 AI
 Copilot
 Grok
 Thư viện Prompt
 Hướng dẫn AI
 Công nghệ
 Ứng dụng
 Hệ thống
 Game - Trò chơi
 iPhone
 Android
 Làng Công nghệ
 Học CNTT
 Hàm Excel
 Học Python
 Download
 Video
 Cuộc sống
 Khoa học

